
Mã độc ngân hàng Android là gì và vì sao đang bùng nổ?
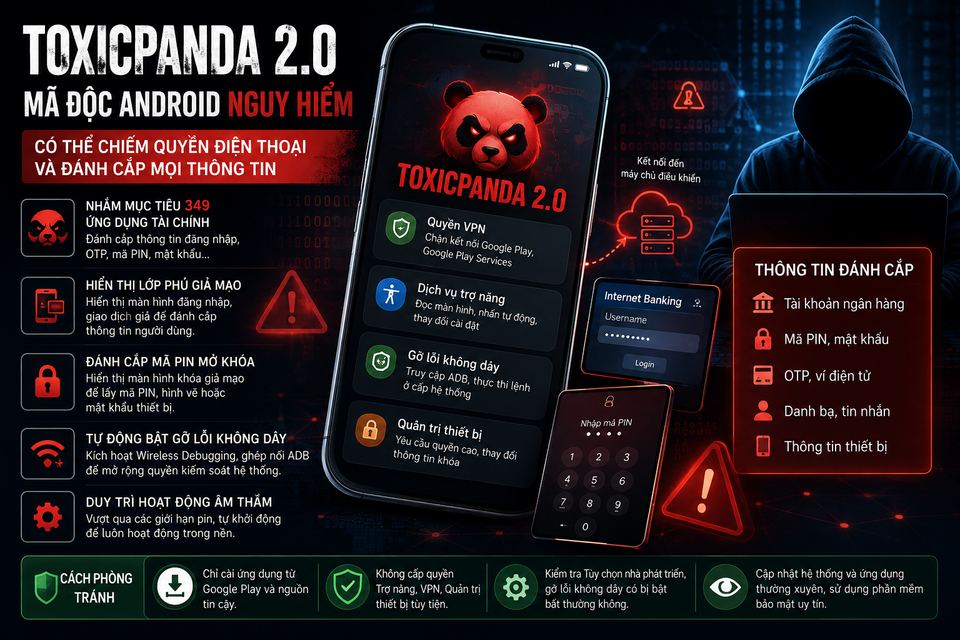
Mã độc ngân hàng Android là các chương trình độc hại dạng Trojan được cài lên điện thoại để đánh cắp thông tin đăng nhập, dữ liệu tài chính và can thiệp vào giao dịch ngân hàng của người dùng, thường bằng cách giả mạo ứng dụng hợp pháp, theo dõi thao tác, chiếm quyền điều khiển thiết bị và vượt qua các lớp bảo vệ có sẵn của hệ điều hành lẫn ứng dụng.
Điểm đáng lo không phải là việc xuất hiện thêm một loại mã độc, mà là tốc độ tăng trưởng của cả hệ sinh thái Trojan di động 2026. Theo số liệu, chỉ riêng quý I đã ghi nhận 162.275 gói cài đặt mã độc Trojan ngân hàng trên thiết bị di động, cao gấp đôi tổng số của cả năm 2024 và tương đương khoảng hai phần ba cả năm 2025. Nói thẳng: nếu bạn vẫn nghĩ điện thoại chỉ là thiết bị phụ, bạn đang đánh giá thấp rủi ro mất tiền của chính mình.
Trojan ngân hàng hiện chiếm tới 52,96% tổng số ứng dụng di động độc hại được phát hiện trong quý đầu năm, tăng mạnh so với mức khoảng 31% của năm trước. Đây không còn là mối đe dọa bên lề, mà đã trở thành dòng mã độc chủ lực nhắm thẳng vào ví điện tử và tài khoản ngân hàng của người dùng.
Hirudo: Mã độc Trojan mới nguy hiểm đến mức nào?
Trong làn sóng Trojan di động 2026, mã độc Hirudo là minh chứng rõ ràng cho thấy tội phạm mạng đã chuyển từ "ăn trộm" sang "chiếm quyền". Hirudo được thiết kế để đánh cắp thông tin đăng nhập ngân hàng, mã PIN thanh toán, tin nhắn SMS, đồng thời cho phép tin tặc theo dõi màn hình, truy cập camera và điều khiển điện thoại từ xa. Nghĩa là kẻ tấn công có thể quan sát mọi thao tác bạn làm với ứng dụng ngân hàng, từ đăng nhập đến xác nhận giao dịch.
Nguy hiểm hơn, Hirudo không chỉ dựng màn hình giả để lừa người dùng nhập thông tin. Nó còn tìm cách gỡ ứng dụng ngân hàng chính thức rồi cài một phiên bản đã bị chỉnh sửa, giữ nguyên giao diện nhưng cài thêm cơ chế can thiệp vào bên trong ứng dụng. Nhờ đó, Hirudo có thể che giấu việc thay đổi chữ ký ứng dụng, vô hiệu hóa cơ chế chặn chụp màn hình và làm sai lệch quy trình kiểm tra tính toàn vẹn. Nói cách khác, mã độc Hirudo cho thấy mã độc ngân hàng trên Android đang tìm cách vượt qua cả các lớp bảo vệ nội bộ của ứng dụng tài chính.
Hirudo được phát tán thông qua các ứng dụng giả mạo hoặc trông có vẻ hợp pháp, như ứng dụng mua sắm hay xem video ngắn, với hai giai đoạn: trước tiên là ứng dụng "sạch" tạo niềm tin, sau đó là thông báo cập nhật giả để cài thêm mã độc. Các phiên bản ứng dụng ngân hàng bị chỉnh sửa nhắm vào nhiều ngân hàng tại Indonesia, đồng thời hướng tới thông tin tài khoản tài chính tại Trung Quốc, Ấn Độ, Mexico, Morocco và Thái Lan. Điều này cho thấy chiến dịch đã được thiết kế mang tính khu vực, không còn là thử nghiệm nhỏ lẻ.
Điện thoại thông minh: Từ thiết bị phụ thành mục tiêu chính
Điện thoại thông minh đã trở thành ví tiền, két sắt và văn phòng thu nhỏ của mỗi người. Sự phụ thuộc ngày càng lớn vào smartphone trong mua sắm, giải trí, liên lạc, làm việc và giao dịch tài chính đang mở thêm vô số cánh cửa cho tội phạm mạng khai thác dữ liệu cá nhân. Khi một thiết bị chứa mật khẩu, tin nhắn, dữ liệu công việc và thông tin truy cập ngân hàng, việc chiếm quyền kiểm soát nó đồng nghĩa với việc mở khóa cả hệ sinh thái tài khoản của bạn.
Các chiến dịch tấn công hiện nay hiếm khi là những cú đánh thô sơ. Nhiều chiến dịch được triển khai theo nhiều giai đoạn: ban đầu là tệp tin hoặc ứng dụng trông vô hại, sau đó mới yêu cầu cấp quyền nhạy cảm rồi âm thầm thu thập dữ liệu hoặc chiếm quyền thiết bị. Trojan ngân hàng thường lợi dụng các kho ứng dụng không chính thức, đường dẫn lừa đảo, chương trình tặng quà giả, ứng dụng hợp pháp đã bị chỉnh sửa và quảng cáo độc hại để tiếp cận người dùng.
Một thực tế lạnh lùng: hơn một nửa số vụ lừa đảo thành công, tương đương 52%, diễn ra trong chưa đầy 30 phút kể từ lúc kẻ gian tiếp cận nạn nhân đến khi chiếm đoạt tiền hoặc dữ liệu cá nhân. Điều này cho thấy khoảng thời gian bạn do dự, hoặc chủ quan bấm vào một đường link lạ, đủ để toàn bộ tài khoản của bạn bị quét sạch. Trong bối cảnh hơn 2,67 triệu vụ tấn công di động liên quan đến mã độc và phần mềm không mong muốn đã bị ngăn chặn chỉ trong một quý, việc tiếp tục coi nhẹ an toàn ứng dụng di động là một lựa chọn nguy hiểm.
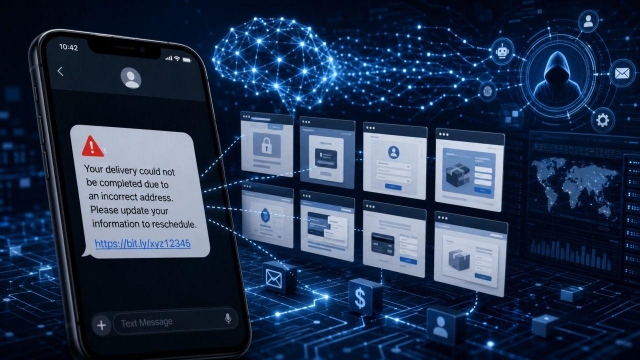
Làm sao bảo vệ tài khoản ngân hàng trước làn sóng Trojan di động?
Nếu coi Trojan ngân hàng là "virus", thì thói quen sử dụng điện thoại của bạn chính là hệ miễn dịch. Bảo vệ tài khoản ngân hàng không thể chỉ trông chờ vào ứng dụng hay ngân hàng; người dùng phải chủ động xây dựng lớp phòng thủ của riêng mình. Ở mức tối thiểu, bạn cần kết hợp ba trụ cột: nguồn ứng dụng an toàn, quản lý quyền truy cập chặt chẽ và lớp xác thực bổ sung.
- Chỉ tải ứng dụng từ kho chính thức hoặc nguồn được nhà cung cấp xác nhận; không cài tệp APK từ quảng cáo, đường dẫn lạ hay website không đáng tin cậy.
- Kiểm tra kỹ tên nhà phát triển, đánh giá và các quyền truy cập trước khi cài đặt; hạn chế cấp quyền đọc tin nhắn, hiển thị trên ứng dụng khác, Trợ năng hoặc quyền hỗ trợ điều khiển thiết bị nếu không thật sự cần.
- Không cài đặt ứng dụng bổ sung theo yêu cầu từ thông báo cập nhật bất thường bên trong ứng dụng, nhất là khi bị hướng dẫn tải tệp từ bên ngoài cửa hàng ứng dụng.
- Duy trì Google Play Protect, cập nhật hệ điều hành, ứng dụng ngân hàng và phần mềm bảo mật lên phiên bản mới nhất; bật xác thực hai yếu tố hoặc xác thực nhiều lớp cho tài khoản ngân hàng khi có thể.
- Không sử dụng thiết bị đã bị can thiệp hệ thống (root, cài firmware không rõ nguồn gốc) để giao dịch tài chính; nếu nghi ngờ đã cài ứng dụng độc hại, hãy dùng một thiết bị an toàn để liên hệ ngân hàng, yêu cầu kiểm tra và bảo vệ tài khoản, đổi mật khẩu, thu hồi phiên đăng nhập đáng ngờ và rà soát giao dịch bất thường.
An toàn ứng dụng di động không phải là danh sách mẹo vặt để đọc cho biết, mà là bộ quy tắc phải được lặp lại mỗi ngày. Nếu bạn không thay đổi thói quen, Trojan di động 2026 sẽ thay bạn quyết định số phận tài khoản ngân hàng.