
Khoảng trống nguy hiểm giữa phát hiện và vá lỗi
Khai thác lỗ hổng bảo mật là việc lợi dụng điểm yếu trong phần mềm hoặc hệ thống để truy cập trái phép, đánh cắp dữ liệu hay làm gián đoạn dịch vụ.
Điều đáng lo hiện nay là thời gian trung vị từ khi một lỗ hổng được phát hiện trong thực tế đến khi bị khai thác đã xuống dưới 24 giờ, trong khi nhiều tổ chức mất 30–60 ngày để xử lý lỗ hổng nghiêm trọng. Gần 40.000 lỗ hổng mới được công bố chỉ trong nửa đầu năm 2026. Đây là một khoảng cách không thể khắc phục bằng quy trình vá lỗi chậm và kiểm tra thủ công đơn thuần. Dữ liệu cho thấy thời gian phản ứng cần được rút ngắn khẩn cấp; tuy nhiên, không nên mặc định mọi vụ khai thác dưới 24 giờ đều do AI gây ra. Trong bối cảnh AI làm các cuộc tấn công diễn ra ở tốc độ máy móc, doanh nghiệp cần chuẩn bị để xử lý cảnh báo và triển khai bản vá nhanh hơn.
Việt Nam chịu sức ép đáng kể trong khu vực
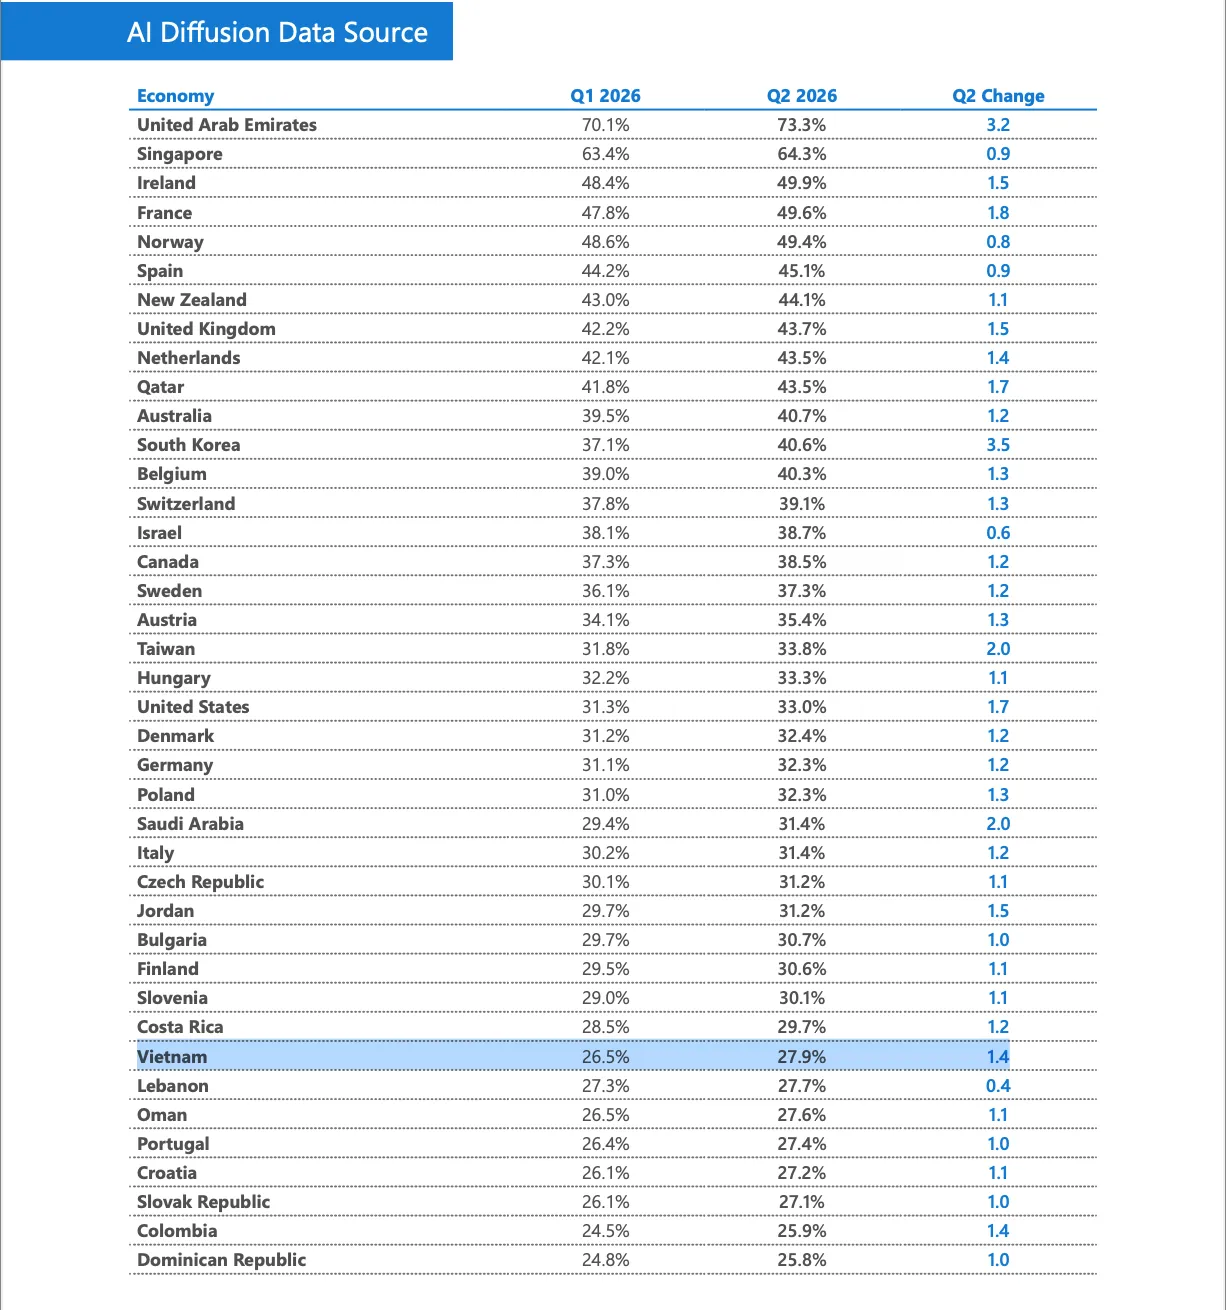
Trong nửa đầu năm 2026, Việt Nam đứng thứ 20 toàn cầu và thứ 7 tại châu Á – Thái Bình Dương trong số các quốc gia có khách hàng thường xuyên bị ảnh hưởng bởi hoạt động đe dọa mạng. Thứ hạng này không có nghĩa mọi tổ chức trong nước đều gặp nguy cơ như nhau, nhưng đủ để bác bỏ suy nghĩ rằng rủi ro chỉ tập trung ở các thị trường lớn. Với an ninh mạng Việt Nam, điểm yếu có thể nằm ngay ở danh tính người dùng: 73,3% những lần tìm cách xâm nhập ban đầu khai thác tài khoản thật hoặc dụ người dùng thực hiện thao tác có hại.
Lừa đảo trực tuyến chiếm 23% số vụ xâm nhập được ghi nhận trong năm qua, tăng từ 7% năm trước. Email, tin nhắn hoặc trang giả mạo có thể dẫn nhân viên đến việc lộ mật khẩu hay mở đường cho mã độc. Vì vậy, chỉ bảo vệ tường lửa mà bỏ qua danh tính và hành vi người dùng là một chiến lược thiếu sót.
Một tài khoản bị chiếm có thể mở rộng thành sự cố lớn
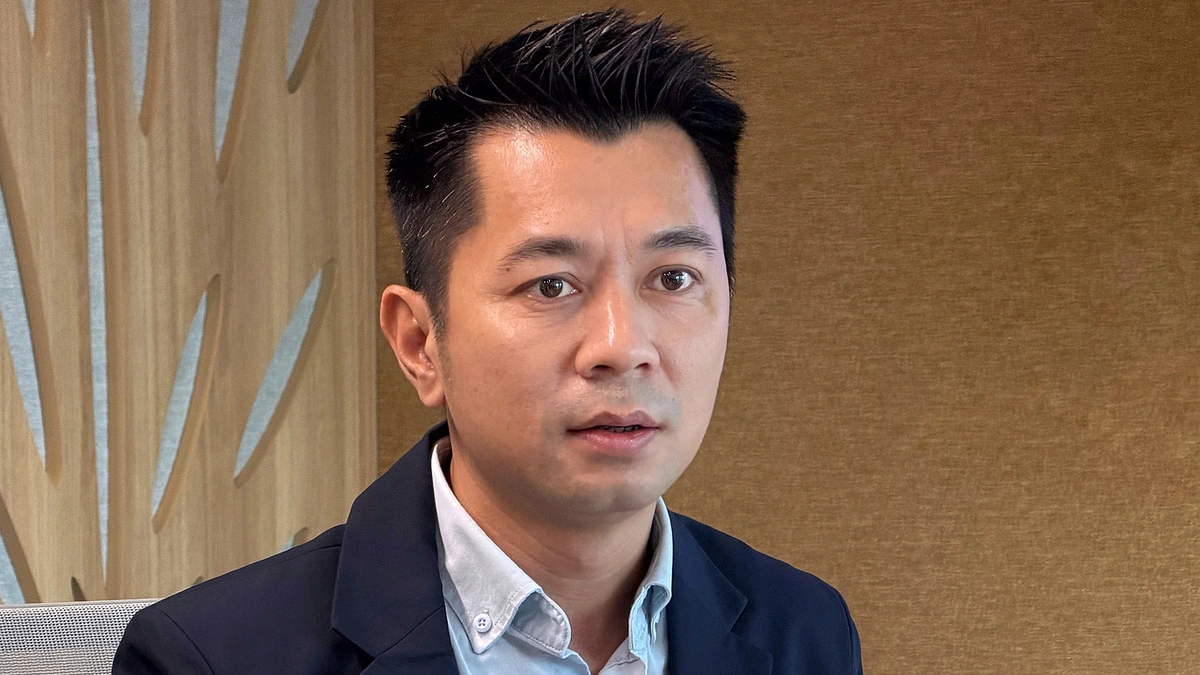
Khi kẻ tấn công dùng tài khoản hợp lệ và công cụ quản trị vốn được phép hoạt động, hành vi xấu có thể trông giống công việc bình thường. Trong 52,2% vụ xâm nhập bằng tài khoản hợp lệ, tin tặc tiếp tục đánh cắp thông tin đăng nhập để tìm đường sang tài khoản hoặc hệ thống khác. Tấn công mạng tự động trong kỷ nguyên AI càng khiến tốc độ và quy mô sự cố trở thành mối lo lớn. Ông Phan Hồng Sơn, Giám đốc Công nghệ Microsoft Việt Nam, nhận định: “An ninh mạng đã bước sang một kỷ nguyên mới với AI, nơi các cuộc tấn công diễn ra ở tốc độ của máy móc và tác động của một sự cố có thể lan rộng trên toàn bộ hệ sinh thái số”.
Rủi ro không dừng ở máy tính đầu tiên bị xâm nhập: dữ liệu, ứng dụng, dịch vụ đám mây và chuỗi cung ứng phần mềm liên kết với nhau có thể khiến sự cố lan rộng. Các lệnh độc hại kiểu ClickFix đã được thực thi trên hơn 1,1 triệu thiết bị từ tháng 2 đến tháng 5/2026, gấp tám lần. Đây là lời nhắc rõ ràng rằng một thao tác tưởng vô hại cũng có thể mở đầu cho gián đoạn nghiêm trọng.
Phòng thủ phải nhanh hơn, không chỉ phản ứng sau sự cố
Ưu tiên trước mắt là rút ngắn chu kỳ phát hiện, đánh giá và triển khai bản vá, nhất là với hệ thống quan trọng đang kết nối Internet. Song song, tổ chức cần bảo vệ danh tính bằng xác thực mạnh, xác thực đa yếu tố chống lừa đảo và giới hạn quyền truy cập theo nguyên tắc Zero Trust. Không nên chờ có dấu hiệu xâm nhập rõ ràng mới hành động: giám sát bất thường và phát hiện sớm giúp giảm thời gian kẻ tấn công ẩn mình.
Rủi ro lỗ hổng bảo mật AI cũng đòi hỏi kiểm soát dữ liệu, ứng dụng, hạ tầng, chuỗi cung ứng, danh tính và quyền truy cập của các tác nhân AI. Doanh nghiệp cần tính đến khả năng thu hồi quyền của AI agent, giới hạn mức độ tự chủ và phòng ngừa tấn công chèn lệnh. Đồng thời, phải có phương án duy trì hoạt động và phục hồi sau sự cố, thay vì chỉ tập trung ngăn chặn. Kết luận rất thực tế: khi khai thác lỗ hổng 24h đã trở thành mốc cảnh báo, quy trình vá lỗi kéo dài hàng tuần không còn đủ. Phòng thủ chủ động và phản ứng nhanh phải trở thành năng lực vận hành thường ngày.