
Tấn công NFC relay là gì và vì sao đáng sợ hơn lừa OTP
Tấn công NFC relay là kỹ thuật mà hacker biến điện thoại Android đã nhiễm mã độc thành thiết bị đọc tín hiệu thẻ ngân hàng qua kết nối tầm gần, sau đó truyền tiếp dữ liệu thời gian thực tới thiết bị thanh toán ở nơi khác để thực hiện giao dịch không tiếp xúc mà chủ thẻ không hề hay biết.
Điểm đáng nói là kiểu tấn công này không còn dừng ở việc trộm mã OTP hay mật khẩu Internet banking, mà nhắm thẳng vào dữ liệu thẻ và tài khoản ngân hàng, tự động chiếm đoạt mà không cần sự đồng ý của người dùng. Nói cách khác, nếu trước đây bạn còn có cơ hội "không đọc OTP" để cứu tiền, thì với tấn công NFC relay, chỉ cần áp thẻ vào lưng điện thoại là nguy cơ bị rút sạch tài khoản đã hiện hữu.
Theo một báo cáo bảo mật, đây là "một phương thức tấn công mạng tinh vi khai thác trực tiếp tính năng kết nối tầm gần (NFC) trên điện thoại thông minh Android". Điều này cho thấy chính tiện ích thanh toán không tiếp xúc đang bị hacker xoay ngược thành công cụ rút tiền.
Chuỗi tấn công: từ giả danh nhân viên ngân hàng đến kiểm soát NFC
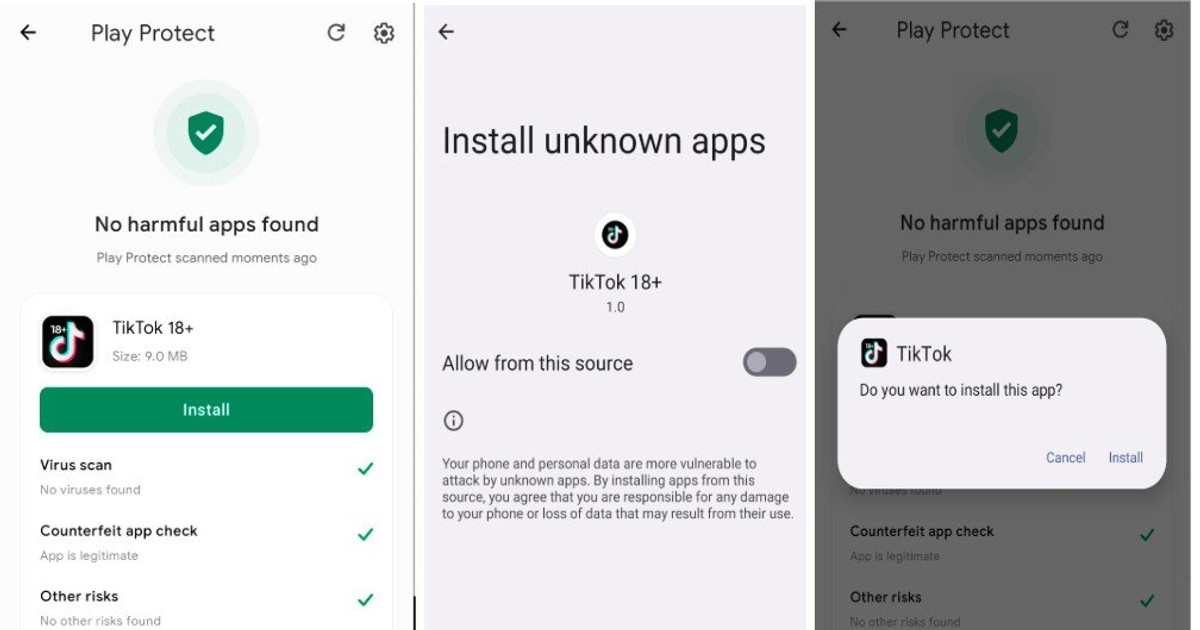
Muốn hiểu vì sao tấn công NFC relay nguy hiểm, phải nhìn vào cả chuỗi tấn công, nơi thao túng tâm lý và mã độc Android ngân hàng gắn chặt với nhau. Hacker không nhắm bừa, mà thu thập thông tin cá nhân từ trước, rồi mạo danh nhân viên ngân hàng hoặc cán bộ ngành điện lực để gọi điện, nhắn tin tạo lòng tin.
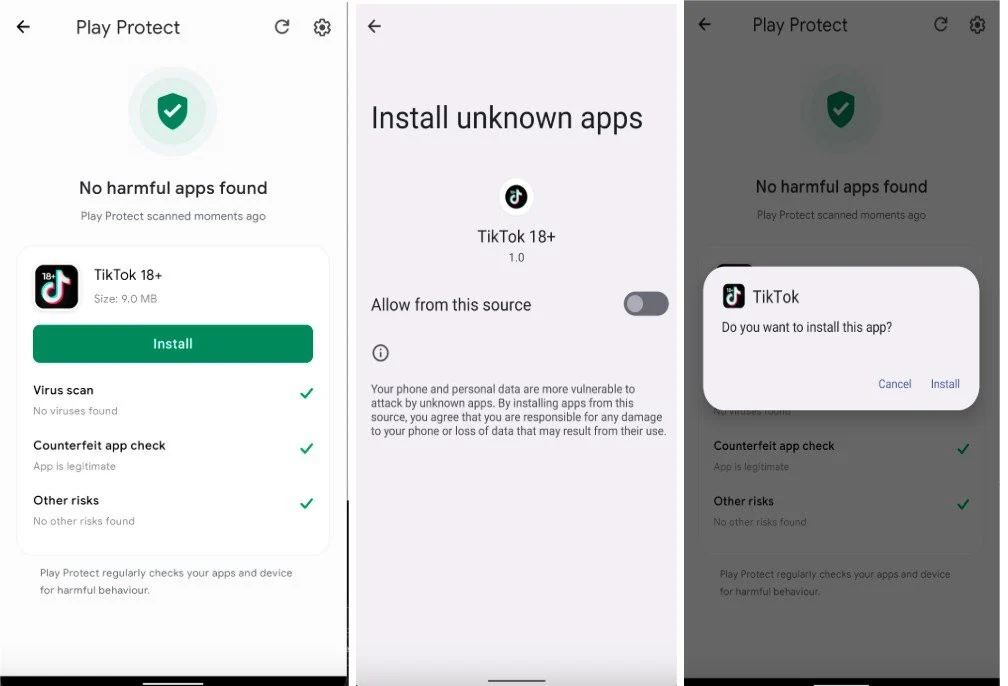
Khi nạn nhân đã tin, chúng hướng dẫn cài một file APK chứa phần mềm gián điệp, điển hình là SpyNote malware. Từ đây, điện thoại bị chiếm quyền điều khiển từ xa: kẻ gian có thể âm thầm cài thêm thành phần xử lý dữ liệu NFC chuyên biệt. Đòn cuối cùng là lời đề nghị nghe có vẻ hợp lý: "anh/chị áp thẻ ngân hàng vào mặt lưng điện thoại để cập nhật, xác thực, kiểm tra lỗi".
Khi người dùng làm theo, chiếc smartphone lập tức biến thành thiết bị đọc thẻ, thu dữ liệu không dây từ thẻ vật lý mà chủ thẻ tưởng rằng đang phục vụ một thủ tục “chính thống”. Đây không còn là lỗi nhẹ do người dùng sơ ý, mà là cả một kịch bản lừa đảo được dàn dựng cẩn thận.
Cách NFC relay biến dữ liệu thẻ thành giao dịch rút tiền âm thầm
Cốt lõi của tấn công NFC relay nằm ở việc truyền tiếp tín hiệu theo thời gian thực giữa ba thành phần: thiết bị đọc, hạ tầng chuyển tiếp và thiết bị thanh toán. Smartphone của nạn nhân, sau khi bị cấy mã độc, đóng vai trò Reader – thu toàn bộ dữ liệu giao tiếp không dây từ thẻ ngân hàng khi được áp vào máy.
Các gói tin này lập tức được gửi tới máy chủ do hacker điều khiển, đóng vai trò hạ tầng chuyển tiếp. Ở phía bên kia, một điện thoại khác của kẻ gian hoạt động như thiết bị Emulator – giả lập thẻ để thanh toán tại POS hoặc ATM. Nhờ đó, chúng thực hiện giao dịch không tiếp xúc mà không cần sở hữu thẻ vật lý hay dùng kỹ thuật sao chép phôi thẻ như trước.
Theo một thống kê, "có hơn 54 tệp APK liên quan đến các chiến dịch NFC malware đang được phân phối ngầm". Điều này cho thấy tấn công NFC relay không phải là ý tưởng trên giấy, mà là hạ tầng tội phạm mạng đã hình thành và đang được khai thác thực tế.
Vì sao tấn công NFC relay khó phát hiện hơn và đáng lo hơn
Điểm nguy hiểm lớn nhất của tấn công NFC relay là nó hoạt động trên nền tảng tính năng hợp pháp của hệ điều hành – NFC – nên mọi giao dịch đều trông giống giao dịch không tiếp xúc thông thường. Hệ thống ngân hàng nhìn vào chỉ thấy một lần quẹt thẻ contactless hợp lệ, khó phân biệt với hành vi của chính chủ thẻ.
Tấn công này còn bypass nhiều lớp xác thực truyền thống: nó không cần OTP SMS, không cần mật khẩu Internet banking, chỉ cần dữ liệu từ chip thẻ trong lúc bạn áp thẻ vào điện thoại. Khi đó, mỗi lần thanh toán contactless bị hacker điều khiển, người dùng hầu như không có dấu hiệu trực quan nào để nhận biết. Mã độc Android ngân hàng kiểu mới vì vậy tinh vi hơn hẳn các loại chỉ chuyên đọc SMS hoặc đánh cắp mật khẩu.
Ở góc độ người dùng, mối nguy nằm ở việc chúng ta đã quen với việc dùng NFC hằng ngày, nên việc được yêu cầu áp thẻ lên lưng máy nghe rất “bình thường”. Chính cảm giác bình thường đó lại là vũ khí mạnh nhất của kẻ tấn công.
Cách bảo vệ tài khoản ngân hàng trước mã độc NFC relay
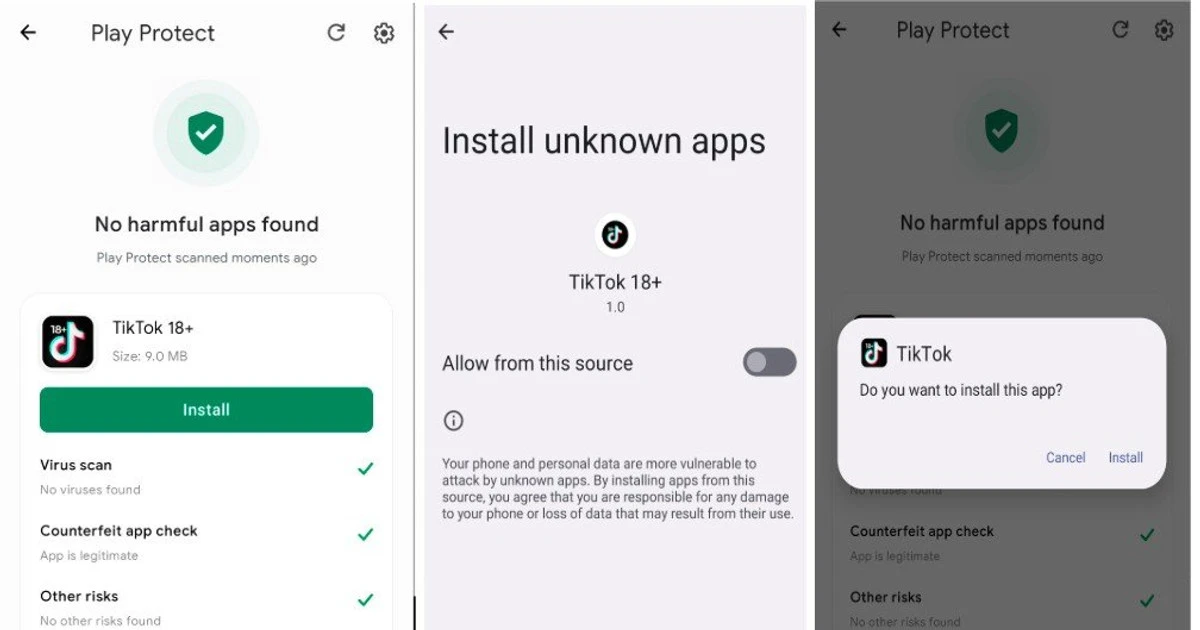
Để bảo vệ tài khoản ngân hàng trước tấn công NFC relay, việc đầu tiên và quan trọng nhất là nói không với file APK lạ. Không tải, không cài bất kỳ ứng dụng nào được gửi qua SMS, email, mạng xã hội hoặc từ website không rõ nguồn gốc – kể cả khi người gửi tự xưng là nhân viên ngân hàng hay cơ quan nhà nước.
Tiếp theo, hãy cảnh giác với quyền Trợ năng (Accessibility), quyền hiển thị đè lên ứng dụng khác, quyền quản trị thiết bị. Bất kỳ ứng dụng không rõ danh tính nào xin những quyền này đều đáng nghi. Nếu có cuộc gọi yêu cầu cài app “chống lừa đảo”, “cập nhật sinh trắc học”, hãy lập tức ngắt máy và tự liên hệ ngân hàng qua kênh chính thống.
Khi nghi ngờ bị nhiễm mã độc, hãy ngắt kết nối mạng, đưa điện thoại về Safe Mode, gỡ bỏ ứng dụng lạ hoặc khôi phục cài đặt gốc. Đồng thời, liên hệ ngân hàng để khóa thẻ và tài khoản khẩn cấp nhằm hạn chế thiệt hại. Bảo vệ tài khoản ngân hàng không chỉ là chuyện cẩn thận với OTP nữa; trong thời đại tấn công NFC relay, mỗi lần bạn áp thẻ vào điện thoại cũng cần một câu hỏi: “Mình có thực sự biết app này là gì không?”