
NFC relay trên Android là gì và vì sao nguy hiểm?
Tấn công NFC relay trên Android là kỹ thuật trong đó hacker chiếm quyền điều khiển smartphone, biến nó thành thiết bị đọc dữ liệu thẻ vật lý và truyền tiếp tín hiệu theo thời gian thực đến một thiết bị thanh toán khác, cho phép thực hiện giao dịch không tiếp xúc mà không cần giữ thẻ trong tay nạn nhân. Một chiến dịch lừa đảo tinh vi nhắm vào kết nối tầm gần (NFC) trên smartphone Android đã được các chuyên gia an ninh mạng phát hiện, khi loại mã độc mới có thể tự động theo dõi và đánh cắp dữ liệu tài khoản ngân hàng mà không cần sự đồng ý của người dùng. Điều đáng nói là toàn bộ chuỗi tấn công diễn ra âm thầm, khó bị phát hiện, trong khi chủ thẻ vẫn nghĩ mình đang sử dụng một ứng dụng “bình thường” trên điện thoại.

Cách hacker kết hợp mã độc SpyNote và NFC để đọc trộm thẻ
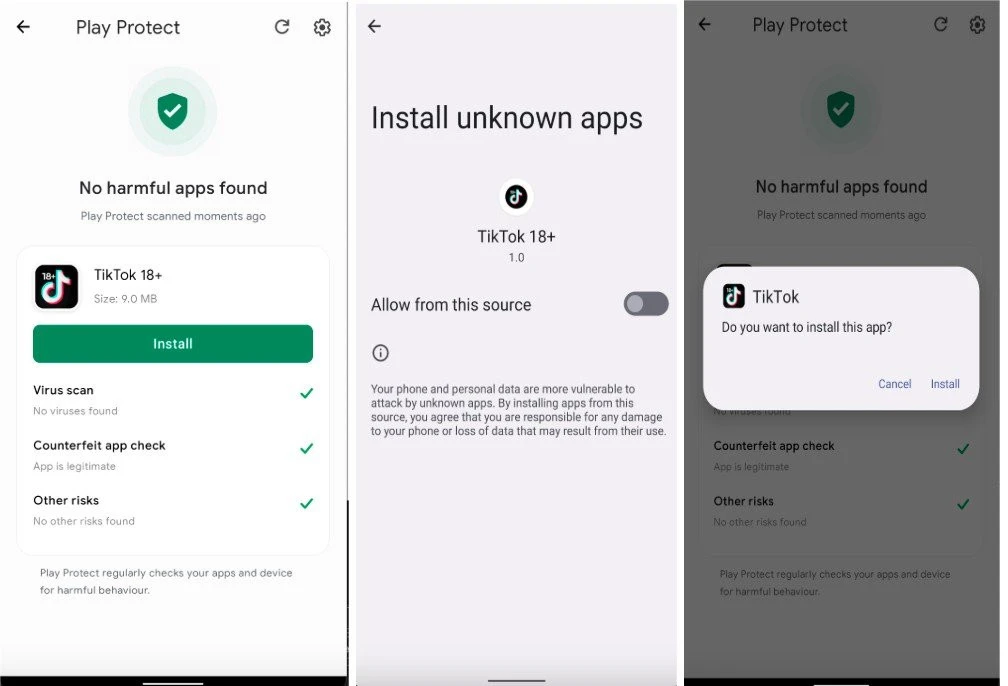
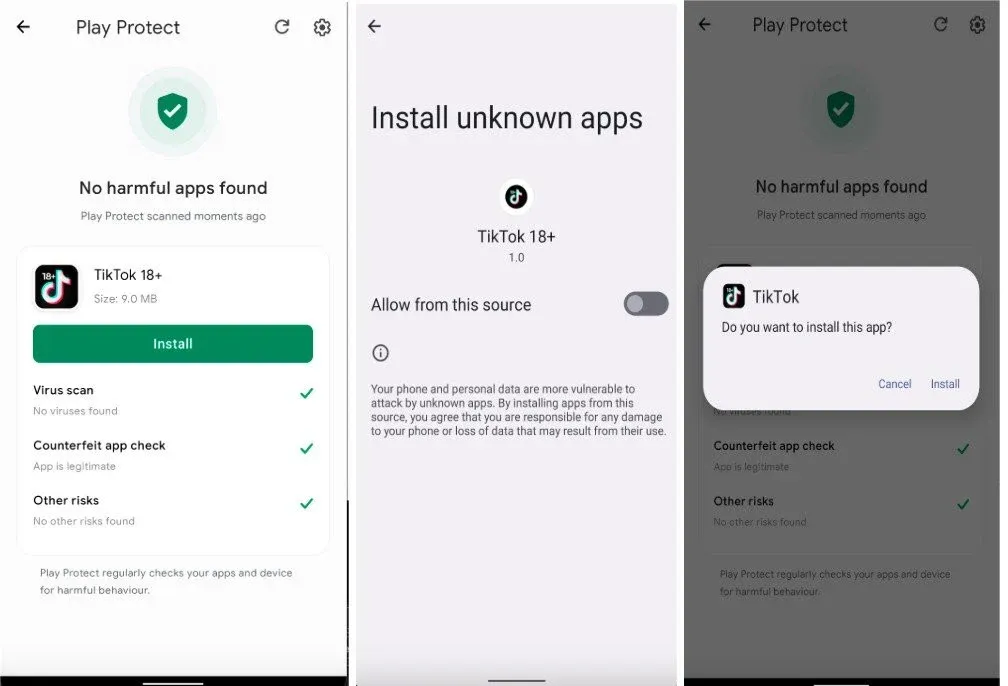
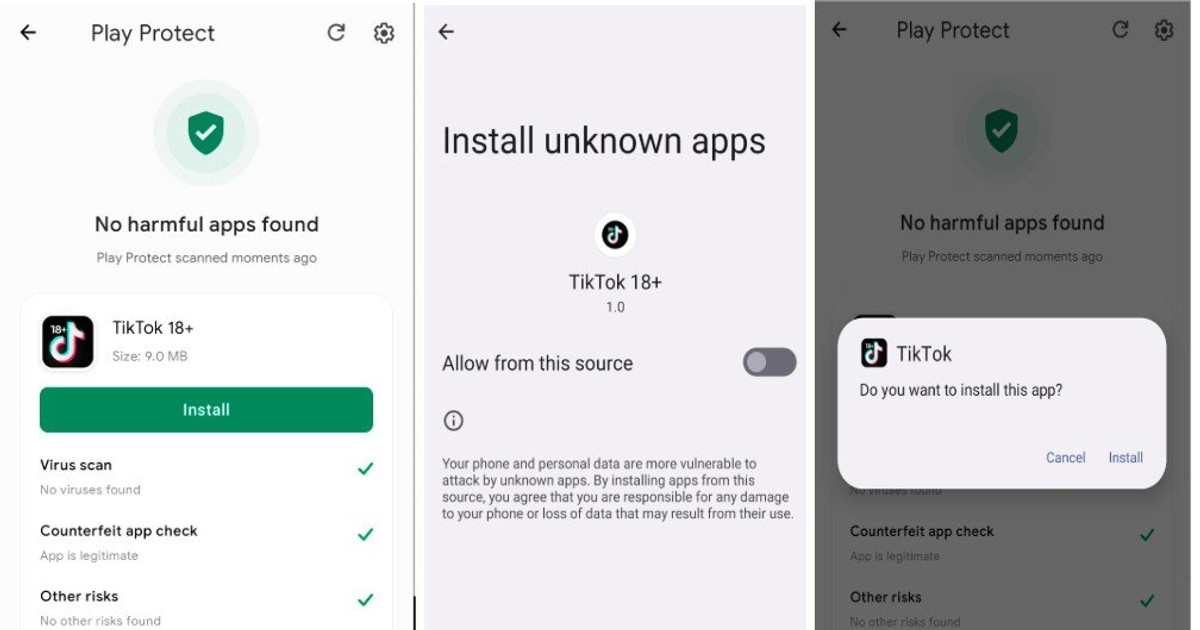
Điểm nguy hiểm của tấn công NFC relay là nó không chỉ là lỗi kỹ thuật mà là sự kết hợp giữa thao túng tâm lý và công cụ gián điệp. Theo báo cáo của Group-IB, chuỗi tấn công bắt đầu khi nạn nhân bị lừa cài đặt ứng dụng độc hại dạng file APK, bên trong chứa mã độc điều khiển từ xa như SpyNote. Sau khi chiếm quyền thiết bị, hacker cài thêm thành phần xử lý dữ liệu NFC chuyên biệt và yêu cầu nạn nhân áp thẻ ngân hàng vật lý vào mặt lưng điện thoại “để xác thực” hoặc “kiểm tra tài khoản”.
Tại thời điểm đó, smartphone của nạn nhân trở thành thiết bị đọc (reader) nhận dữ liệu thẻ, toàn bộ gói tin được chuyển tiếp ngay lập tức qua máy chủ điều khiển của kẻ tấn công, rồi đến một điện thoại thứ hai đóng vai trò thiết bị thanh toán (emulator). Nhờ vậy, tội phạm mạng thực hiện giao dịch không tiếp xúc mà không cần sở hữu thẻ vật lý hay quét dải từ theo cách truyền thống.
Vì sao tấn công NFC relay khó bị phát hiện và mức độ nghiêm trọng
Tấn công NFC relay nguy hiểm vì nó xuyên qua những gì người dùng nghĩ là “an toàn mặc định”. NFC vốn được thiết kế để chỉ hoạt động trong phạm vi vài centimet, nhưng ở đây, khoảng cách bị vô hiệu: toàn bộ tín hiệu được truyền tiếp theo thời gian thực giữa hai thiết bị ở hai địa điểm khác nhau. Điều này giúp hacker lách nhiều lớp bảo vệ truyền thống vốn dựa trên giả định rằng thẻ và máy thanh toán phải ở gần nhau.
Thực tế, hacker sử dụng kỹ thuật NFC relay kết hợp mã độc gián điệp để đọc trộm thẻ vật lý qua smartphone, âm thầm rút tiền ngân hàng mà nạn nhân không hề hay biết. Một câu sốc nhưng đáng trích dẫn là: “Dữ liệu từ Group-IB cho thấy có hơn 54 tệp APK liên quan đến các chiến dịch NFC malware đang được phân phối ngầm”. Con số này cho thấy đây không còn là vài thử nghiệm nhỏ lẻ mà là chiến dịch có tổ chức, đang được hoàn thiện và nhân rộng.
Những dấu hiệu cảnh báo và sai lầm phổ biến của người dùng Android
Điểm chung của hầu hết nạn nhân là họ tin rằng mình đang “làm việc với ngân hàng” hoặc “cơ quan nhà nước”, trong khi thực tế là đang nói chuyện với kẻ lừa đảo. Tội phạm thu thập sẵn thông tin cá nhân rồi mạo danh nhân viên ngân hàng, nhân viên điện lực để gọi điện, nhắn tin, tạo cảm giác tin cậy trước khi yêu cầu cài ứng dụng lạ. Sai lầm lớn nhất là cài file APK từ SMS, email hoặc link mạng xã hội, sau đó lại tiếp tục cấp mọi loại quyền hệ thống nhạy cảm.
Khi người dùng chấp nhận quyền Trợ năng (Accessibility), cho phép đọc tin nhắn SMS, hiển thị đè lên ứng dụng khác hoặc cấp quyền quản trị thiết bị, hacker gần như có “chìa khóa tổng” để kiểm soát toàn bộ điện thoại. Từ đó, chúng không chỉ lén xử lý dữ liệu NFC mà còn có thể can thiệp sâu vào ứng dụng tài chính, chuyển tiền, nộp hồ sơ vay vốn trái phép, khiến việc bảo vệ tài khoản ngân hàng trở nên khó khăn hơn nhiều.
Cách bảo vệ tài khoản ngân hàng trước tấn công NFC relay và mã độc SpyNote
Muốn bảo mật NFC trên smartphone và bảo vệ tài khoản ngân hàng trước loại tấn công mới này, người dùng Android phải thay đổi thói quen ngay từ bây giờ. Nguyên tắc đầu tiên: tuyệt đối không cài file APK lạ, không mở tệp đính kèm hoặc link cài app được gửi qua SMS, email, mạng xã hội hay website không rõ nguồn gốc. Nếu một “nhân viên ngân hàng” yêu cầu cài ứng dụng để xác minh tài khoản, nâng cấp bảo mật hoặc hủy giao dịch, hãy lập tức ngắt cuộc gọi và chủ động gọi lại qua hotline chính thức.
Thứ hai, luôn cảnh giác với quyền hệ thống: từ chối quyền Trợ năng, quyền đọc SMS, quyền hiển thị đè, quyền quản trị thiết bị đối với mọi ứng dụng không thực sự cần thiết hoặc không rõ danh tính. Nếu nghi ngờ đã nhiễm mã độc, cần ngắt kết nối mạng, đưa điện thoại về Safe Mode để gỡ ứng dụng, hoặc khôi phục cài đặt gốc, đồng thời dừng mọi giao dịch tài chính, yêu cầu ngân hàng khóa thẻ và cổng thanh toán, đổi mật khẩu trên một thiết bị an toàn khác. Đây không phải là phản ứng thái quá mà là tối thiểu để giảm thiểu thiệt hại trong kịch bản xấu nhất.