
Gigabud là gì và vì sao đây là kiểu mã độc ngân hàng đáng sợ nhất hiện nay?
Mã độc ngân hàng Gigabud là một loại phần mềm độc hại trên smartphone Android có khả năng âm thầm nhân bản ứng dụng ngân hàng, tạo hồ sơ làm việc ẩn và điều khiển thiết bị từ xa để chiếm đoạt tiền trong tài khoản mà người dùng không hề hay biết, khiến mọi giao dịch lừa đảo diễn ra phía sau một lớp vỏ an toàn giả tạo.
Người dùng Android đang đối mặt với một mối đe dọa bảo mật cực kỳ tinh vi mang tên Gigabud. Điểm khác biệt của mã độc này là nó không chỉ ăn cắp thông tin đăng nhập như các loại virus thông thường, mà còn tự động tạo ra bản sao của ứng dụng ngân hàng ngay trên thiết bị để rút sạch tiền trong tài khoản. Nói cách khác, khi bạn vẫn nghĩ mình đang dùng ứng dụng chính thức, thì một bản sao ẩn khác đang âm thầm thao túng tài khoản phía sau. Nếu coi những chiêu lừa đảo di động trước đây là “phishing cơ bản”, thì Gigabud đã chuyển sang cấp độ tấn công hệ thống, lợi dụng cơ chế bảo mật của Android để che giấu chính nó. Đây không còn là câu chuyện về một cú nhấp nhầm nữa, mà là rủi ro mất trắng chỉ vì một lần chủ quan.
Cách Gigabud tấn công: từ ứng dụng giả mạo đến bản sao ứng dụng ngân hàng
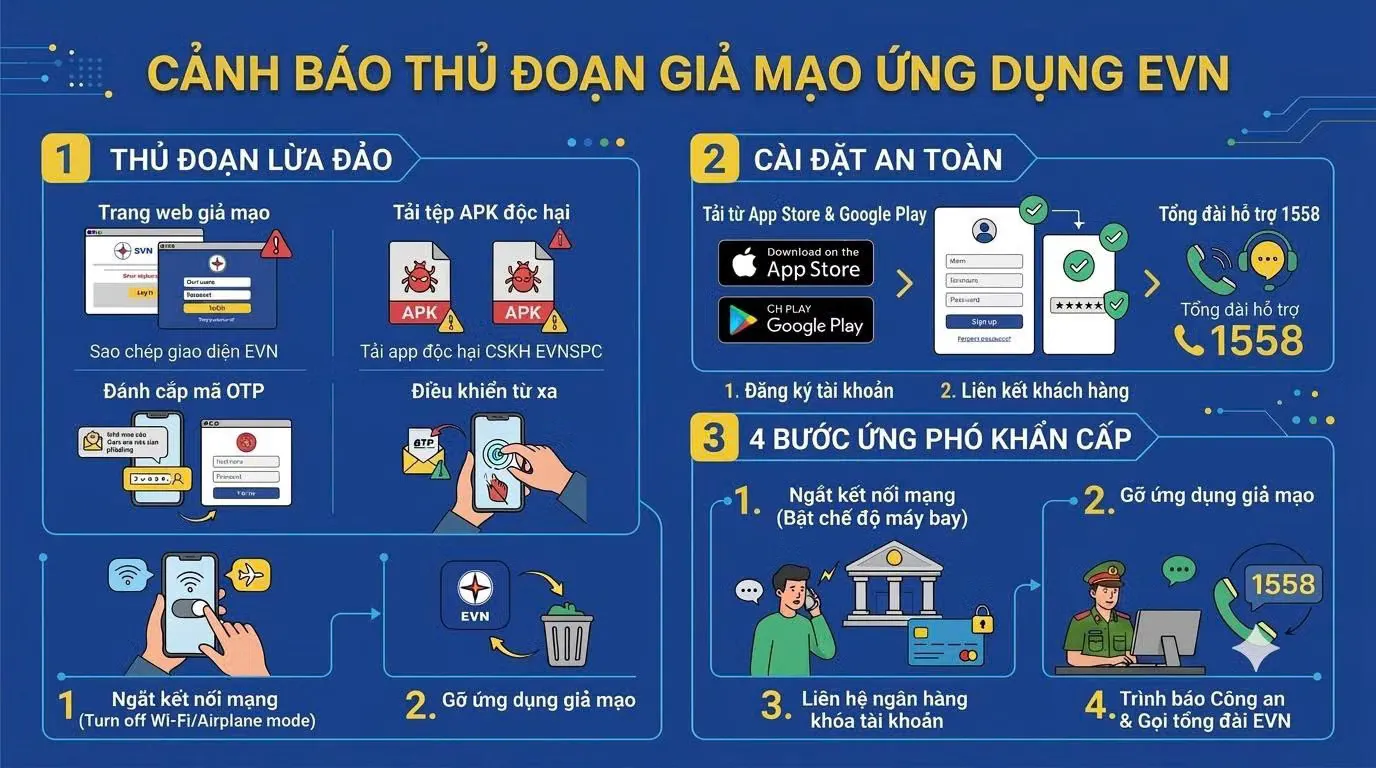
Gigabud không xuất hiện từ hư không; nó được đưa vào điện thoại bằng những chiêu lừa đảo di động quen thuộc nhưng ngày càng tinh vi. Quá trình bắt đầu khi kẻ gian dụ người dùng cài đặt tệp APK độc hại từ bên ngoài kho ứng dụng chính thức. Những tệp này được ngụy trang thành ứng dụng tiện ích của cơ quan thuế, dịch vụ chính phủ hoặc hãng hàng không gửi qua tin nhắn lừa đảo, tức là chính các dịch vụ bạn vốn tin tưởng.
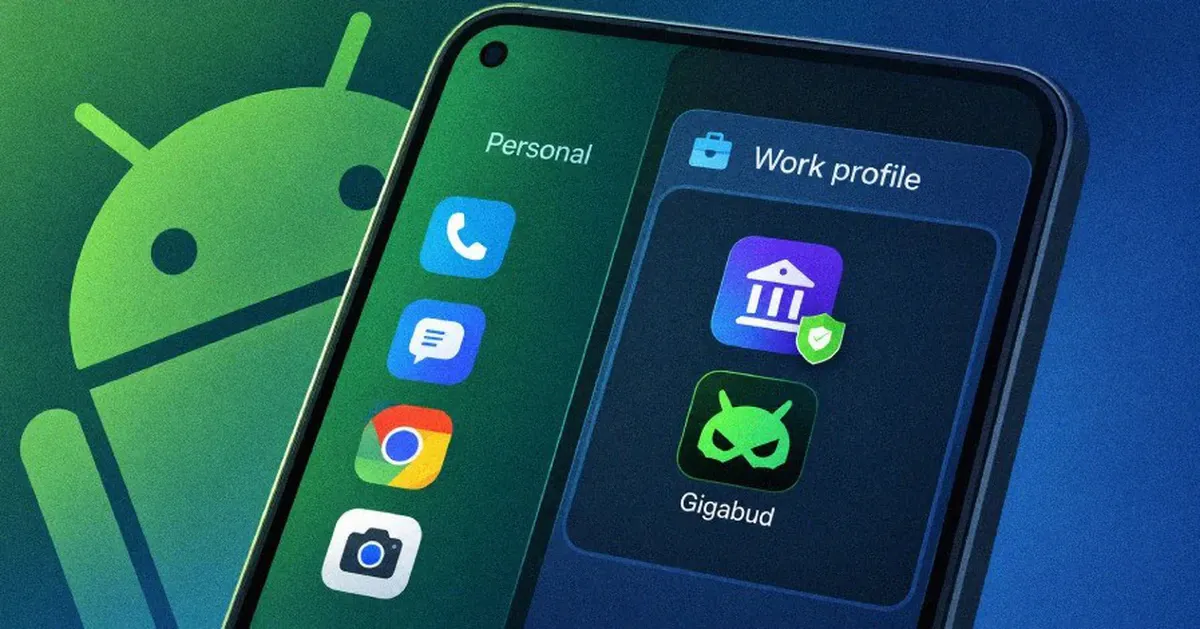
Sau khi cài đặt, chỉ cần bạn cấp quyền Trợ năng (Accessibility) hoặc quyền hiển thị đè lên màn hình ứng dụng khác, mã độc sẽ âm thầm quét toàn bộ hệ thống, dựng giao diện giả mạo để đánh cắp thông tin đăng nhập và mã PIN thiết bị. Nguy hiểm hơn, Gigabud tự động cài công cụ Vwork – phiên bản độc hại được chỉnh sửa từ tiện ích mã nguồn mở Shelter – để tạo một “hồ sơ công việc” mới trên máy. Tại đây, nó nhân bản ứng dụng ngân hàng mục tiêu và đẩy vào hồ sơ này, rồi điều khiển thiết bị từ xa thực hiện lệnh chuyển tiền bất hợp pháp, che toàn bộ thao tác bằng một màn hình đen khiến bạn tưởng điện thoại đang tắt hoặc bị treo. Chiêu này cho thấy mã độc mới không chỉ dựa vào ứng dụng giả mạo mà còn tấn công sâu vào cơ chế hệ điều hành.
Dấu hiệu cảnh báo đỏ: Khi nào phải gọi ngân hàng khóa tài khoản ngay lập tức?
Điểm đáng sợ của Gigabud là người dùng thường chỉ biết mình bị tấn công khi tiền đã biến mất. Vì vậy, nhận diện sớm dấu hiệu bất thường trên điện thoại là tuyến phòng thủ quan trọng nhất. Sự xuất hiện đột ngột của một bản sao ứng dụng ngân hàng thứ hai trên màn hình, hoặc một “hồ sơ công việc” mà bạn chưa từng tạo, là dấu hiệu cảnh báo đỏ cho thấy thiết bị có thể đã bị nhiễm mã độc.
Ở thời điểm đó, mọi chần chừ đều trả giá bằng tiền trong tài khoản. Bạn phải ưu tiên bảo vệ tài khoản thay vì cố tự xử lý trên điện thoại. Hãy nhanh chóng liên hệ ngân hàng qua đường dây nóng chính thức để tạm khóa tài khoản và cảnh báo nguy cơ gian lận. Nếu bạn nhận thấy điện thoại hay tự bật tắt màn hình, xuất hiện màn hình đen bất thường khi không thao tác, hoặc ứng dụng ngân hàng yêu cầu đăng nhập lại dù bạn mới dùng gần đây, hãy coi đó là tín hiệu nghi vấn. Trong bối cảnh mã độc ngân hàng đang ngày càng tinh vi, thái độ “cẩn tắc vô áy náy” không còn là lựa chọn, mà là nghĩa vụ tối thiểu để bảo vệ tiền của chính mình.
Các bước bắt buộc phải làm để bảo vệ tài khoản và làm sạch thiết bị
Khi đã nghi ngờ điện thoại dính mã độc ngân hàng, phản xạ đúng không phải là hoảng loạn, mà là hành động theo thứ tự ưu tiên rõ ràng. Ưu tiên số một: bảo vệ tiền. Ưu tiên số hai: làm sạch thiết bị. Mọi thao tác còn lại đều là thứ yếu.
- Gọi ngay cho ngân hàng qua số hotline chính thức, yêu cầu tạm khóa tài khoản và báo nguy cơ lừa đảo di động.
- Vào phần Cài đặt > Quyền riêng tư / Quyền đặc biệt trên điện thoại, thu hồi toàn bộ quyền Trợ năng, quyền hiển thị đè màn hình mà bạn đã cấp cho ứng dụng lạ.
- Gỡ bỏ ngay mọi ứng dụng nghi ngờ, đặc biệt là ứng dụng cài bằng file APK từ đường dẫn trôi nổi, kể cả khi chúng tự xưng là dịch vụ công hay đơn vị giao hàng.
- Sao lưu dữ liệu quan trọng như ảnh, danh bạ, tài liệu, sau đó tiến hành khôi phục cài đặt gốc để làm sạch hoàn toàn thiết bị.
Long-term, bạn nên coi việc không tải APK ngoài, không cấp quyền nhạy cảm tùy tiện là nguyên tắc sống còn để bảo vệ tài khoản. Đưa mình ra khỏi tầm ngắm của mã độc luôn rẻ hơn rất nhiều so với việc chạy theo khắc phục hậu quả.
Đừng đổ hết cho hacker: thói quen người dùng đang tiếp tay cho mã độc thế hệ mới
Chiêu thức của Gigabud tinh vi vì nó lợi dụng chính tính năng bảo mật phân tách hồ sơ của Android – thứ vốn được thiết kế để bảo vệ người dùng – rồi biến nó thành bình phong cho các giao dịch gian lận. Các ứng dụng ở hồ sơ cá nhân và hồ sơ công việc bị cách ly hoàn toàn, khiến cả hệ thống quét virus trên máy lẫn giải pháp chống gian lận của ngân hàng khó lần ra mối liên hệ giữa dấu hiệu bất thường và giao dịch lừa đảo. Đây là minh chứng rõ ràng rằng mã độc mới không chỉ “đóng giả” ứng dụng giả mạo, mà còn chuyển sang tấn công sâu vào hệ thống.
Tuy vậy, không thể phủ nhận một phần lỗi nằm ở thói quen của chính người dùng: thích cài APK lạ để “tiện” hơn, sẵn sàng cho phép mọi quyền vì ngại đọc, tin nhắn mạo danh dịch vụ công hay hãng vận chuyển thì nhấn vào xem cho biết. Khi đó, bạn từ nạn nhân trở thành mắt xích trong hệ thống lừa đảo di động, vô tình mở cửa cho mã độc ngân hàng hoạt động. Kết luận ở đây rất rõ: công nghệ bảo mật có thể ngày càng tốt, nhưng nếu thói quen người dùng không thay đổi, những thủ đoạn ngày càng tinh vi sẽ luôn tìm được kẽ hở để rút sạch tài khoản mà bạn không kịp nhận ra.