
Từ số hóa sang AI: cuộc chơi không còn là “áo khoác đẹp”
AI ngân hàng Việt là giai đoạn phát triển mới, nơi các tổ chức tín dụng chuyển từ số hóa giao diện sang dùng trí tuệ nhân tạo để khai thác dữ liệu, tự động hóa quy trình, phát hiện gian lận và cá nhân hóa dịch vụ, với mục tiêu tạo giá trị thực chất cho khách hàng lẫn ngân hàng, thay vì chỉ xây dựng các ứng dụng bắt mắt nhưng ít hiệu quả vận hành.
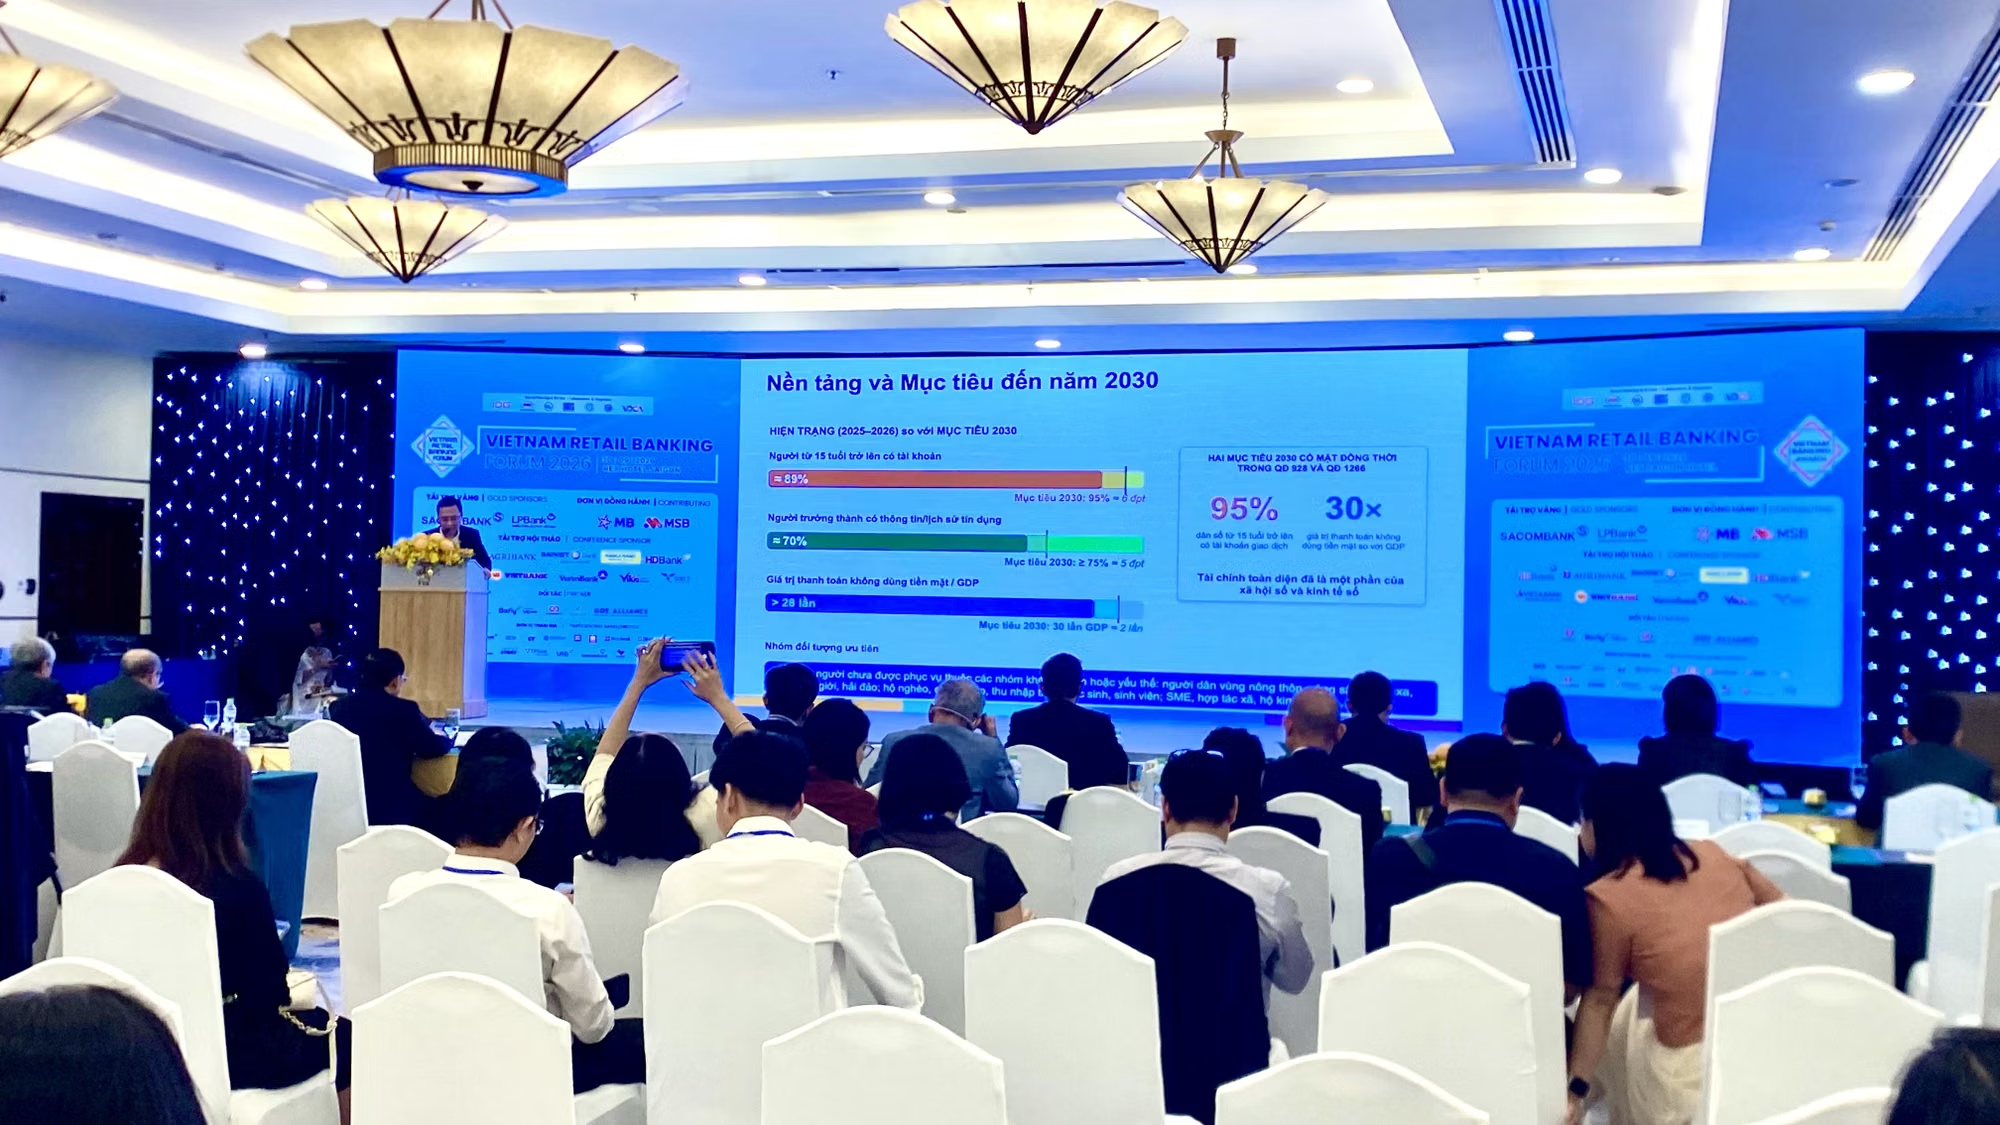
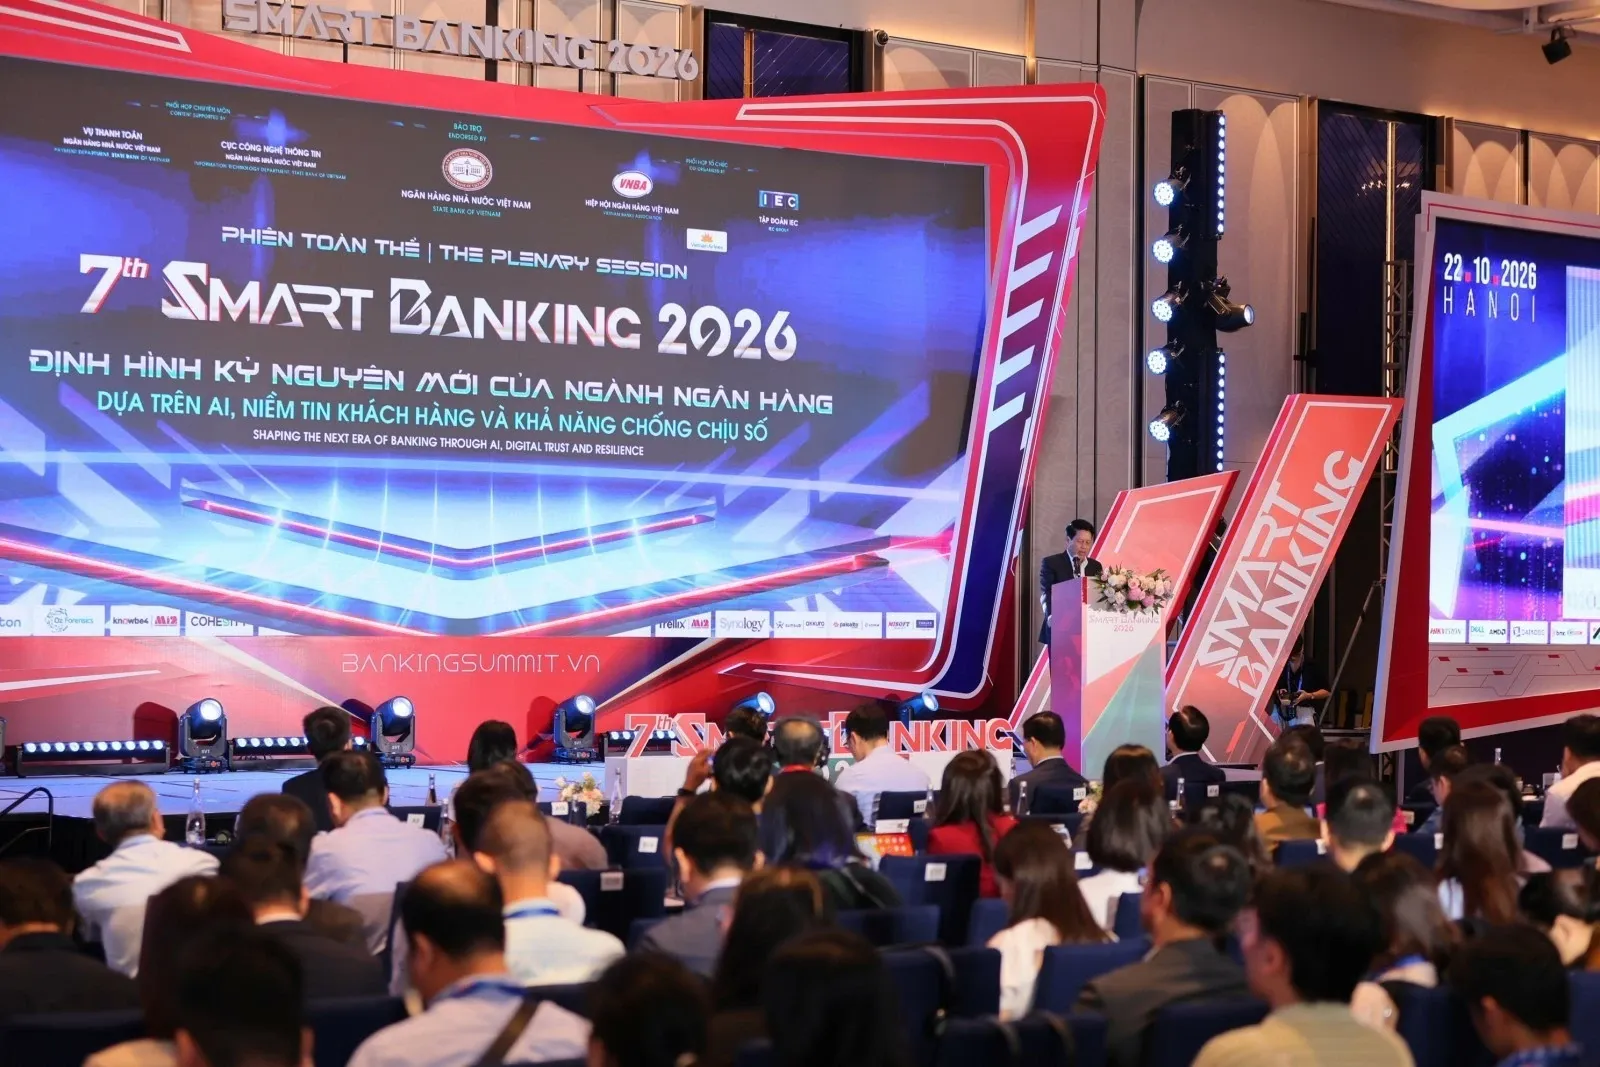
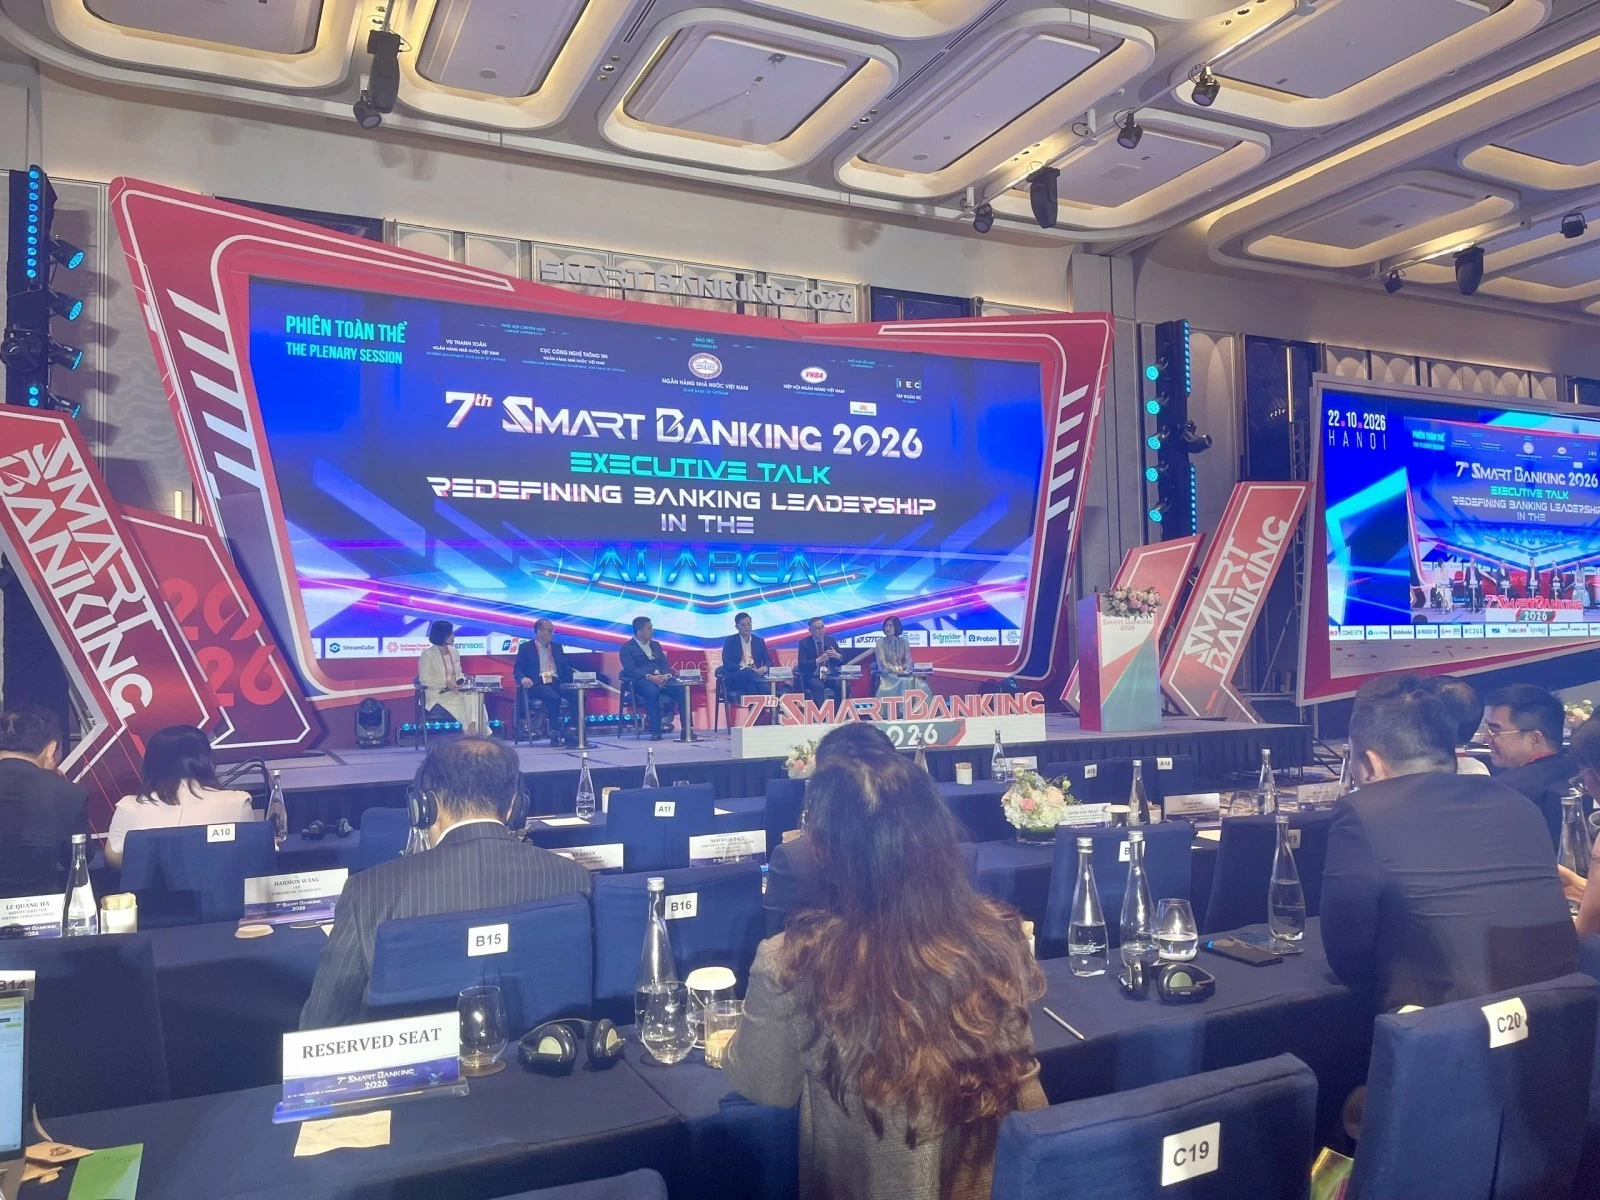
Tại Hà Nội, ngày 22/10, hội thảo Smart Banking 2026 cho thấy ngành ngân hàng đã bước hẳn sang “kỷ nguyên AI”, với GenAI và trợ lý ảo trở thành “trái tim” chiến lược vận hành. Vấn đề không còn là có dùng AI hay không, mà là AI có giúp tiết kiệm 20–40% chi phí vận hành, rút ngắn thời gian xử lý và nâng chất lượng phục vụ hay không. Nếu AI chỉ khiến khách đã đăng nhập vẫn phải gọi tổng đài, đó là thất bại về thiết kế trải nghiệm, không phải thành công công nghệ. Nói thẳng: ngân hàng nào còn coi AI là phong trào marketing sẽ bị bỏ lại.
Dòng tiền 1,2 triệu tỷ đồng/ngày: vì sao AI phải đi cùng an ninh?
Mỗi ngày, hệ thống ngân hàng xử lý khoảng 100 triệu giao dịch thanh toán với tổng giá trị xấp xỉ 1,2 triệu tỷ đồng. Đây là “mạch máu” của nền kinh tế, nên bất kỳ rủi ro công nghệ ngân hàng nào – từ tấn công mạng đến lỗi hệ thống AI – đều có thể gây sốc thanh khoản, mất niềm tin và hiệu ứng dây chuyền. Khi AI can thiệp sâu vào thẩm định tín dụng, phê duyệt giao dịch, chăm sóc khách hàng, mọi sai lệch đều được khuếch đại theo quy mô dữ liệu và tốc độ xử lý.
Thực tế đã có trường hợp hệ thống phát sinh 100–200 giao dịch bất thường lúc nửa đêm, giá trị hàng chục tỷ đồng, nhưng bộ phận nghiệp vụ không kịp cảnh báo. Đó là minh chứng rõ ràng: nếu an ninh hệ thống AI và giám sát giao dịch không được thiết kế như “phao cứu sinh” ngay từ đầu, AI sẽ biến thành điểm yếu mới. Trong bối cảnh tội phạm công nghệ cao hoạt động theo mạng lưới, dùng thủ đoạn ngày càng tinh vi, việc bảo mật dữ liệu tài chính không còn là chuyện nội bộ từng ngân hàng mà là vấn đề an ninh kinh tế quốc gia.
Khả năng chống chịu số: ‘phao’ an toàn hay lớp áo ngoài?
Phó Thống đốc Ngân hàng Nhà nước ví ngân hàng số như con thuyền ra biển lớn: sóng càng lớn, thiếu phao càng dễ chìm. “Phao” ở đây chính là khả năng chống chịu số – năng lực duy trì hoạt động, bảo vệ khách hàng và phục hồi nhanh khi xảy ra sự cố. Nếu ngân hàng chỉ vá lỗi sau tấn công, thay vì thiết kế an ninh hệ thống AI ngay từ kiến trúc, họ đang đánh cược với dòng tiền của khách hàng.
Điều đáng nói là nhiều nơi vẫn xem an ninh, an toàn như lớp bảo vệ bổ sung cho hệ thống công nghệ, thay vì một phần trong chiến lược phát triển và quản trị. Cách nghĩ này nguy hiểm. Khi AI trở thành hạ tầng vận hành, rủi ro công nghệ ngân hàng phải được quản trị như rủi ro tín dụng hay thanh khoản. Nghĩa là: có khung khẩu vị rủi ro cho AI, có kịch bản ứng phó, có kiểm thử tấn công định kỳ và có cơ chế báo cáo trực tiếp lên hội đồng quản trị, không khoán trắng cho bộ phận IT.
Khung quản trị rủi ro AI: 4 trụ cột và bài học từ TPBank, SIMO
Theo định hướng của cơ quan quản lý, thành công chuyển đổi số phụ thuộc vào bốn yếu tố: công nghệ đủ mạnh, dữ liệu đủ tốt, quản trị đủ chặt và con người đủ năng lực. Đây cũng nên là khung thiết kế “phao” cho AI ngân hàng Việt. Công nghệ phải có lớp bảo vệ nhiều tầng; dữ liệu phải được phân quyền, mã hóa; quản trị phải tách bạch người xây hệ thống và người kiểm soát; con người phải hiểu cả nghiệp vụ lẫn rủi ro công nghệ.
Một ví dụ tích cực là TPBank với hơn 60 ứng dụng AI phục vụ 18 triệu khách hàng, 99,5% giao dịch thực hiện trực tuyến, giúp tăng năng suất 2–3 lần và giảm một nửa thời gian xử lý. Ở cấp hệ thống, nền tảng giám sát rủi ro SIMO kết hợp AI đã hỗ trợ khoảng 2 triệu lượt khách hàng tạm dừng hoặc hủy giao dịch đáng ngờ, bảo vệ tới 76.000 tỷ đồng. Đây là bằng chứng rõ ràng rằng AI, nếu được đặt trong khung quản trị rủi ro đúng, có thể trở thành “lá chắn” bảo mật dữ liệu tài chính chứ không phải lỗ hổng mới.
Vai trò của cơ quan quản lý: quản lý để phát triển, không để “đóng băng” AI
Cơ quan quản lý khẳng định quan điểm “quản lý để phát triển”: vừa tạo hành lang pháp lý thuận lợi, vừa siết kỷ luật an ninh, chống tội phạm công nghệ cao. Điều này là đúng hướng. Nếu chậm đổi mới, ngân hàng sẽ bỏ lỡ cơ hội từ AI; nhưng nếu triển khai ồ ạt, thiếu kiểm soát, rủi ro về dữ liệu, an toàn hệ thống và tuân thủ sẽ bùng nổ.
Việc hoàn thiện hành lang pháp lý, nâng cấp hạ tầng thanh toán và giám sát, lấy chất lượng phục vụ khách hàng và khả năng chống chịu trước rủi ro công nghệ làm thước đo, là bước đi cần thiết. Tuy nhiên, luật chơi chỉ hiệu quả khi từng ngân hàng coi an ninh hệ thống AI là ưu tiên chiến lược, đầu tư nghiêm túc vào con người và quy trình, thay vì chờ “bị nhắc nhở”. Kết luận thẳng thắn: AI không tự tạo niềm tin; niềm tin chỉ đến khi khách hàng thấy tiền của họ được bảo vệ an toàn mỗi ngày.