
Quản trị dữ liệu AI: vấn đề không chỉ là công cụ
Quản trị dữ liệu AI là cách doanh nghiệp xác định, tổ chức, kiểm soát và bảo vệ toàn bộ dữ liệu được dùng trong các hệ thống trí tuệ nhân tạo, từ khâu thu thập, lưu trữ, truy cập đến chia sẻ, nhằm vừa khai thác được giá trị vừa giảm rủi ro cho hoạt động kinh doanh hằng ngày.
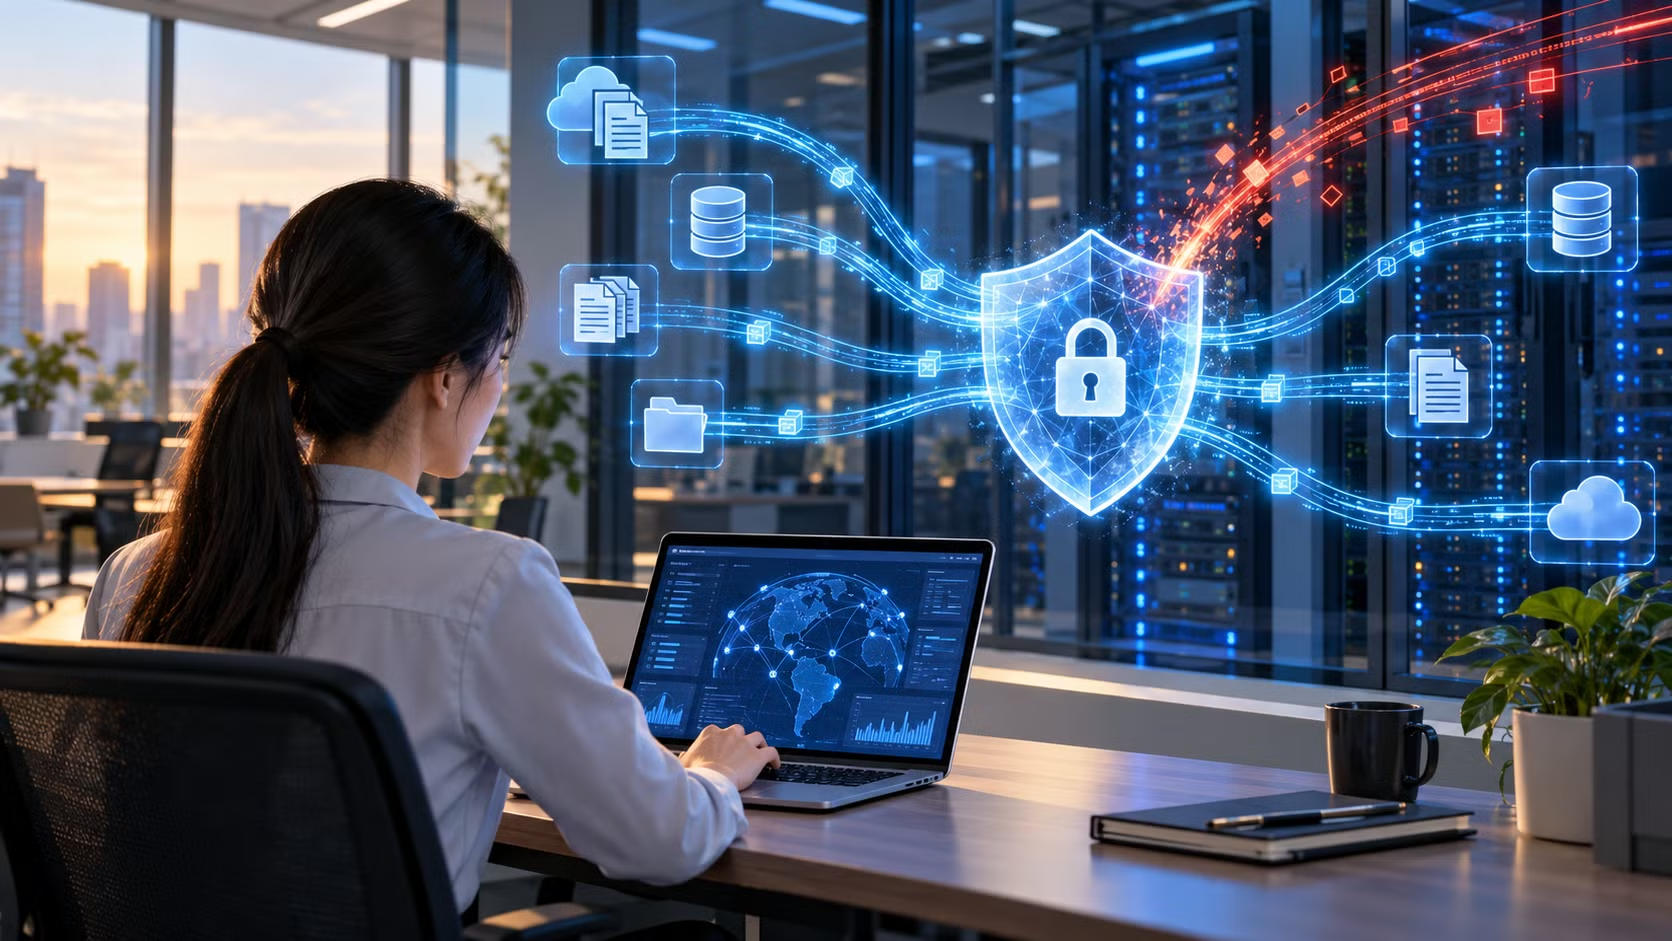
Điểm mấu chốt khi triển khai AI không phải là “có bao nhiêu công cụ bảo mật”, mà là doanh nghiệp có biết dữ liệu của mình đang đi đâu, nằm ở đâu và ai đang chạm vào nó hay không. Khi dữ liệu phân tán trên máy tính cá nhân, hệ thống nội bộ và đám mây, rồi tiếp tục được đưa vào các dịch vụ AI bên ngoài, khoảng trống quản trị sẽ xuất hiện nhanh hơn khả năng kiểm soát của tổ chức. Nếu doanh nghiệp chưa nắm rõ dữ liệu quan trọng đang ở đâu, ai có quyền truy cập và kế hoạch khôi phục khi có sự cố, mọi tuyên bố về an toàn chỉ là cảm tính.
Một câu nói đáng suy ngẫm là: “Một bản sao lưu chưa từng được khôi phục thành công mới chỉ là giả định, không phải bằng chứng về khả năng phục hồi dữ liệu”. Câu này nhắc doanh nghiệp rằng quản trị dữ liệu AI phải gắn với thực hành kiểm thử, không dừng ở cấu hình trên giấy.
Theo dõi dữ liệu đi đâu và kiểm soát quyền truy cập
Nếu không biết dữ liệu đi đâu, doanh nghiệp gần như mất quyền kiểm soát. Khi mở rộng ứng dụng AI, câu hỏi đầu tiên phải trả lời là: dữ liệu nào được phép đưa vào công cụ bên ngoài, công cụ nào được phê duyệt và ai chịu trách nhiệm rà soát kết quả. Đồng thời, doanh nghiệp phải theo dõi được dữ liệu quan trọng đang nằm ở đâu, ai có quyền truy cập và quy trình khôi phục khi xảy ra sự cố.
Kiểm soát quyền truy cập không phải là “khóa chặt mọi thứ”, mà là gắn quyền với trách nhiệm và nhu cầu công việc. Cách phân quyền có thể làm tăng hoặc giảm rủi ro từ hành vi người dùng. Nhân viên có thể vô tình lộ thông tin khi chia sẻ sai hoặc cấu hình liên kết mở rộng quá mức. Nguy hiểm hơn, nếu một tài khoản bị xâm phạm lại có quyền quản trị quá rộng và chưa bật xác thực đa yếu tố, thiệt hại có thể lan ra toàn hệ thống.
Vì vậy, quản trị dữ liệu AI phải đi cùng kiểm soát quyền truy cập hằng ngày: phân loại dữ liệu theo mức độ nhạy cảm, tập trung quản lý quyền, giới hạn chia sẻ ra bên ngoài theo phạm vi và thời hạn rõ ràng. Đây không phải chi tiết kỹ thuật, mà là chính sách vận hành cần được lãnh đạo phê duyệt và giám sát.
Chuẩn hóa quyền hạn, trách nhiệm và tiêu chí kiểm chứng trước khi mở rộng AI
Khi AI agent bắt đầu xử lý ngày càng nhiều tác vụ, con người chuyển dần sang vai trò định hướng và phê duyệt. Điều này chỉ an toàn nếu doanh nghiệp chuẩn hóa quyền hạn, trách nhiệm và tiêu chí kiểm chứng cho từng nghiệp vụ. Nếu không, AI sẽ khuếch đại sự mơ hồ trong quy trình hiện tại, biến sai sót nhỏ thành rủi ro hệ thống.
Trước khi giao thêm việc cho AI, doanh nghiệp phải xác lập rõ ý nghĩa dữ liệu, quyền hạn và trách nhiệm theo từng nghiệp vụ, đồng thời xây dựng quy trình để AI chỉ hoạt động trong phạm vi đã được phê duyệt. Ở cấp độ nhóm, tiêu chí kiểm chứng là “hàng rào an toàn”: nếu định hướng rút ra từ kết quả thí nghiệm còn mơ hồ, AI có thể khuếch đại sự mơ hồ đó theo hướng bất lợi.
Một thông điệp đáng nhớ là: “Thứ được giao phó không phải là công việc, mà là tiêu chuẩn”. Nghĩa là, doanh nghiệp không nên kỳ vọng AI tự “nghĩ ra” chuẩn mực, mà phải cung cấp sẵn bộ quy tắc, tiêu chí kiểm chứng và cơ chế phê duyệt. Đây là điều kiện tiên quyết để mở rộng ứng dụng AI mà không đánh đổi an toàn dữ liệu và chất lượng quyết định.
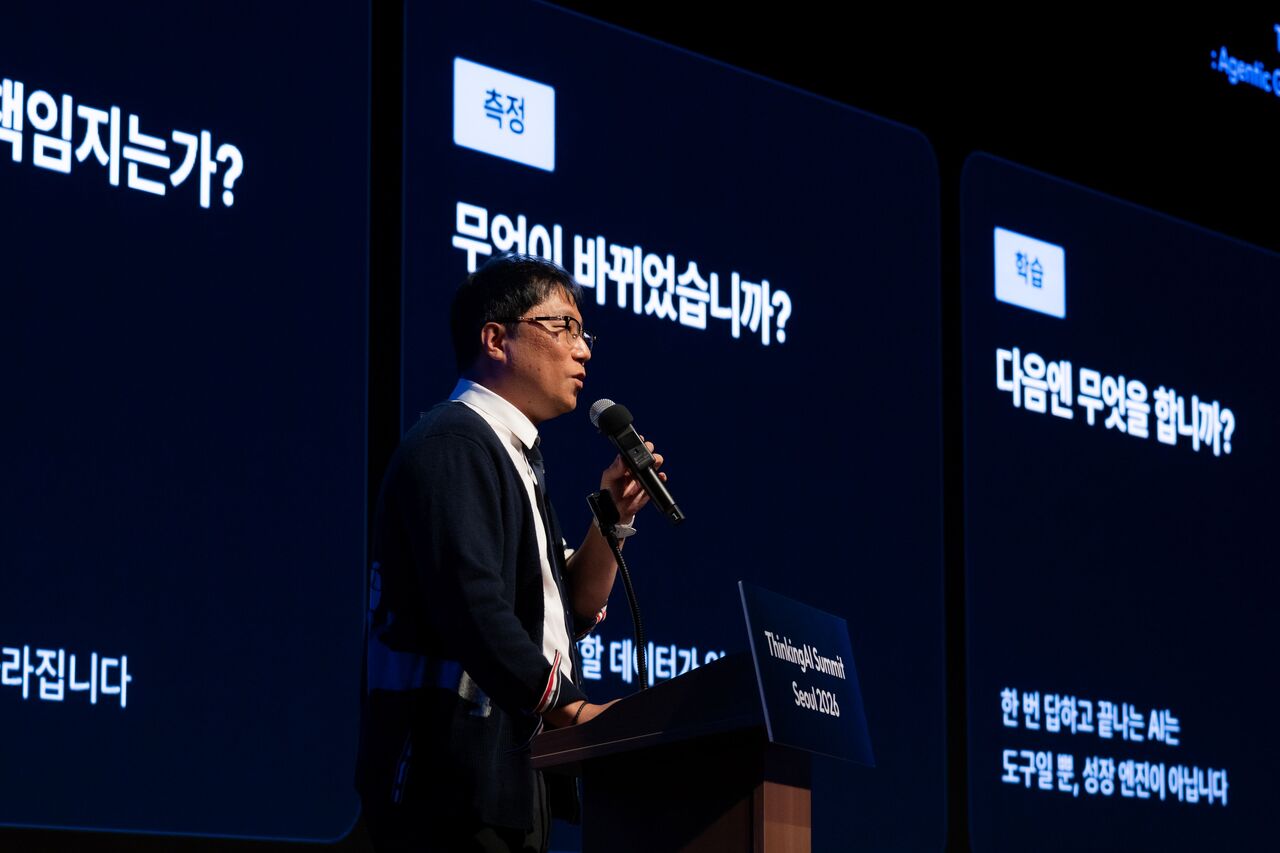
Bảo vệ tri thức kinh doanh khi mô hình AI thay đổi
Một sai lầm phổ biến là gắn toàn bộ tri thức kinh doanh vào một mô hình AI hoặc một nhà cung cấp duy nhất. Khi mô hình thay đổi, doanh nghiệp có nguy cơ mất khả năng khai thác dữ liệu và kinh nghiệm đã tích lũy. Theo các chuyên gia, doanh nghiệp cần tiếp tục sử dụng được dữ liệu và tri thức nghiệp vụ đã tích lũy ngay cả khi mô hình AI thay đổi.
Trong thực tế, khi nhân sự phụ trách rời công ty, kinh nghiệm thường biến mất theo; trong khi ở những tổ chức xây dựng tri thức dưới dạng agent, know-how có thể duy trì lâu dài. Điều này cho thấy bảo vệ tri thức kinh doanh không chỉ là bảo mật, mà còn là “đóng gói” kinh nghiệm thành cấu trúc dữ liệu, quy trình và quy tắc có thể tái sử dụng. Khi đó, dù thay đổi LLM hay nền tảng AI, doanh nghiệp vẫn giữ được lõi tri thức của mình.
AI chỉ mang lại giá trị bền vững khi được gắn chặt với mục tiêu kinh doanh cụ thể. Khi phân tích AI được đưa vào cải tiến sản phẩm, phản hồi khách hàng và chuyển hóa thành kết quả kinh doanh cụ thể, tri thức không còn nằm trên slide, mà trở thành tài sản vận hành sống. Bảo toàn tri thức trong bối cảnh thay đổi mô hình vì thế là yêu cầu cấp thiết, không phải tùy chọn.
Xây nền tảng dữ liệu doanh nghiệp cho AI: tập trung, có ngữ nghĩa, hiệu năng cao
Để quản trị dữ liệu AI hiệu quả, doanh nghiệp cần một nền tảng dữ liệu doanh nghiệp tập trung, thay vì chắp vá nhiều kho nhỏ lẻ. Khi dữ liệu phân tán, nguồn lực CNTT không đồng đều và thói quen chia sẻ tự phát đã hình thành từ lâu, việc triển khai môi trường quản lý dữ liệu tập trung phải đi cùng kết nối với quy trình hiện có và thiết lập quyền truy cập, chia sẻ giữa các phòng ban theo từng giai đoạn.
Một nền tảng dữ liệu AI hiện đại không chỉ lưu trữ, mà còn phải kết hợp phân tích hiệu năng cao với định nghĩa nghiệp vụ dùng chung. Khi xây dựng nền tảng dữ liệu, có tổ chức đã ghi lại ý định của từng yêu cầu và lý do đưa ra lựa chọn để dùng cho các lần làm việc sau, đồng thời dùng cơ chế kiểm tra tự động để sàng lọc những thay đổi vi phạm quy tắc. Cách làm này biến dữ liệu thô thành dữ liệu “có ngữ nghĩa”, giúp AI hiểu đúng bối cảnh nghiệp vụ.
Trong các giải pháp tập trung, việc quản lý thống nhất còn giúp theo dõi trạng thái sao lưu và hỗ trợ kiểm thử khôi phục trong môi trường an toàn. Nói cách khác, nền tảng dữ liệu doanh nghiệp phải đồng thời đáp ứng ba yêu cầu: an toàn (sao lưu, phục hồi, kiểm soát quyền), hiệu năng (phân tích nhanh, hỗ trợ AI agent) và ngữ nghĩa (định nghĩa nghiệp vụ chung). Thiếu một trong ba, chiến lược AI sẽ sớm chạm trần.