
Rủi ro rò rỉ dữ liệu AI bắt đầu từ… thao tác copy‑paste
Rủi ro rò rỉ dữ liệu AI là tập hợp những nguy cơ khiến thông tin mật, dữ liệu khách hàng, tài liệu nội bộ hoặc mã nguồn của doanh nghiệp bị lộ, bị truy xuất trái phép hoặc bị sử dụng ngoài mục đích cho phép khi nhân viên và hệ thống AI tương tác với nhau thông qua các nền tảng, công cụ và tác vụ được kết nối mạng internet.
Vấn đề không nằm ở bản thân AI, mà ở cách doanh nghiệp cho phép nhân viên dùng AI trong công việc. Khi một nhân viên vô tư dán báo cáo tài chính, hợp đồng khách hàng hay mã nguồn lên chatbot công cộng để “nhờ AI hỗ trợ”, dữ liệu đó lập tức rời khỏi vùng kiểm soát của doanh nghiệp và nằm trên hạ tầng bên thứ ba mà họ không quản lý. Trong nhiều trường hợp, nhân viên không có ý định gây hại, họ chỉ muốn xử lý việc nhanh hơn – nhưng về mặt bảo mật dữ liệu doanh nghiệp, đó đã là một sự cố. Nếu bạn chưa có quy định rõ ràng về loại dữ liệu nào được phép đưa vào AI, nghĩa là két sắt thông tin đang mở toang.
Từ chatbot đến AI agent: Khi công cụ trở thành “nội gián” bất đắc dĩ
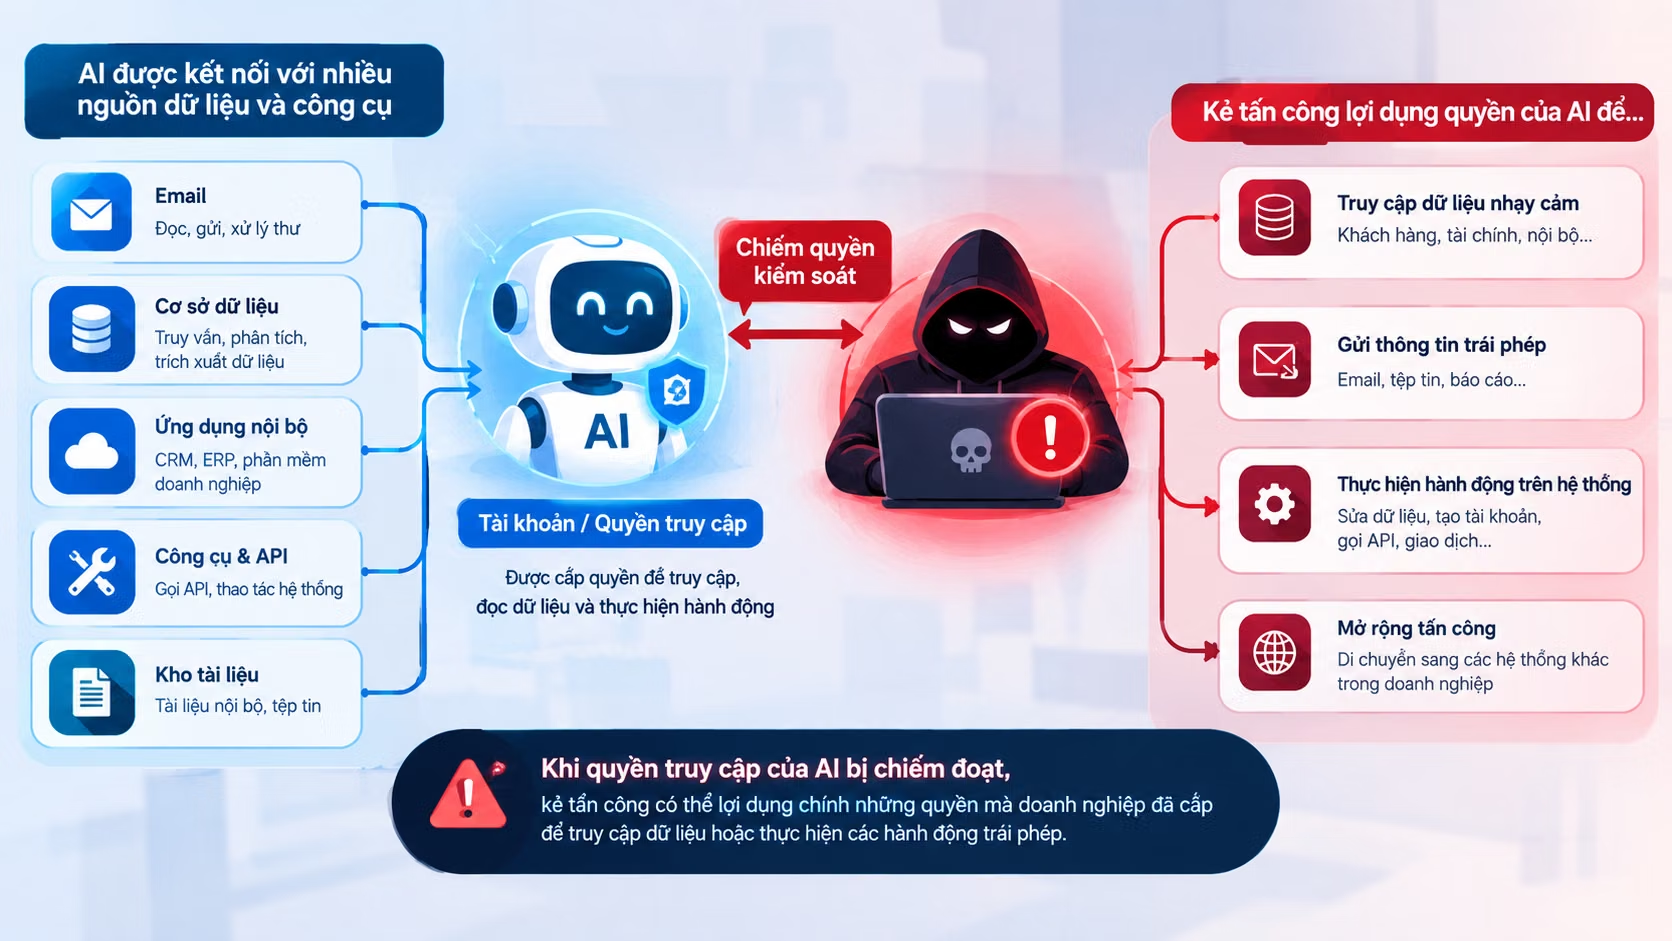
Doanh nghiệp Việt đang dùng AI ngày càng nhiều trong công việc, từ chatbot hỗ trợ soạn thảo đến các AI agent được trao quyền truy cập email, tài liệu nội bộ, dữ liệu khách hàng. Đây là bước nhảy lớn về năng suất – nhưng cũng là bước nhảy về rủi ro. Khác với chatbot chỉ trả lời câu hỏi, AI agent có thể tự thực hiện một chuỗi tác vụ như trả lời email, thao tác trên tệp dữ liệu hay tương tác với ứng dụng khác. Khi bạn cấp cho agent quyền truy cập hợp pháp, bạn đang trao chìa khóa vào kho dữ liệu.
Vấn đề là AI agent bị thao túng dễ hơn bạn nghĩ. Nghiên cứu được trích dẫn cho thấy AI agent có thể bị người không phải chủ sở hữu tác động thông qua các tài liệu hướng dẫn có thể chỉnh sửa, khiến agent bị dẫn dắt bởi chỉ dẫn do người khác kiểm soát. Nếu kẻ tấn công đánh lừa được agent, họ không cần chiếm quyền quản trị hệ thống; họ chỉ cần để agent dùng chính quyền truy cập hợp pháp để truy xuất hoặc làm lộ dữ liệu. Đây là dạng “tấn công xã hội” lên máy, không phải lên người – và doanh nghiệp chưa quen phòng thủ kiểu này.
Nhân viên là tuyến phòng thủ đầu tiên: Đào tạo hay chấp nhận rò rỉ?
Trong hầu hết sự cố, nhân viên không phải kẻ xấu – họ là người thiếu hướng dẫn. Khi không được dạy cách nhận diện thông tin mật, dữ liệu khách hàng hay mã nguồn không được phép chia sẻ, họ sẽ coi mọi thứ trên màn hình là “dữ liệu có thể đưa vào AI”. Đây là thất bại của quản trị dữ liệu, không phải của cá nhân.
Doanh nghiệp cần coi đào tạo về bảo mật dữ liệu doanh nghiệp và rủi ro rò rỉ dữ liệu AI là bắt buộc, không phải “khóa học tùy chọn”. Ít nhất, mỗi nhân viên phải nắm: (1) thế nào là dữ liệu mật, dữ liệu khách hàng, mã nguồn; (2) những loại dữ liệu nào tuyệt đối không được copy‑paste vào công cụ AI bên ngoài; (3) cách nhận diện yêu cầu bất thường từ AI agent hoặc từ email, chat có vẻ “nhờ AI hỗ trợ” nhưng thực chất là lừa khai thác thông tin. Nếu bạn không đầu tư vào nhận thức, mọi công nghệ phòng chống lộ thông tin phía sau đều chỉ là bình chữa cháy đặt trong tòa nhà chưa có báo cháy.
Chính sách, phân loại dữ liệu và giám sát: Bộ khung tối thiểu để không bị bất ngờ
Muốn phòng chống lộ thông tin trong kỷ nguyên AI, doanh nghiệp phải có khung quản trị rõ ràng thay vì trông chờ vào “ý thức” chung chung. Trước hết, cần xây dựng chính sách sử dụng AI cụ thể: loại dữ liệu nào được phép đưa lên dịch vụ bên ngoài, công cụ nào đã được phê duyệt, công cụ nào bị cấm hoàn toàn. Không có danh mục này, mọi cuộc trao đổi về bảo mật chỉ là lý thuyết.
Tiếp theo, hãy triển khai phân loại dữ liệu và giám sát sử dụng AI. Các giải pháp ngăn ngừa mất dữ liệu (DLP) kết hợp kiểm soát truy cập với khả năng phân tích nội dung và ngữ cảnh có thể phát hiện khi nhân viên hoặc AI agent cố gửi ra ngoài tài liệu chứa thông tin nhạy cảm. Với dữ liệu đặc biệt quan trọng, nên ưu tiên triển khai hệ thống AI trên hạ tầng cục bộ hoặc môi trường riêng tư để giảm phụ thuộc bên thứ ba. Nếu bạn không theo dõi được AI đang truy cập gì, gửi đi đâu, thì mọi lời hứa về bảo mật dữ liệu doanh nghiệp chỉ là niềm tin mù quáng.
Kết luận: AI không nguy hiểm, cách dùng mới nguy hiểm
AI đang trở thành trợ lý mặc định trong nhiều doanh nghiệp, và điều đó không thể đảo ngược. Vấn đề không phải là có dùng AI hay không, mà là dùng trong biên giới bảo mật nào. Khi một cú copy‑paste có thể làm lộ chiến lược kinh doanh, khi AI agent bị thao túng có thể tự đi gom dữ liệu rồi gửi ra ngoài, doanh nghiệp không còn quyền trì hoãn việc thiết lập khung bảo vệ.
Cách tiếp cận hợp lý là: coi nhân viên là tuyến phòng thủ đầu tiên, coi chính sách và phân loại dữ liệu là hàng rào, coi DLP và giám sát AI là hệ thống cảnh báo sớm. Nếu bạn không thiết kế bảo mật ngay từ đầu, AI sẽ khuếch đại mọi lỗ hổng hiện có. Còn nếu làm đúng, AI sẽ khuếch đại lợi thế cạnh tranh mà không biến doanh nghiệp thành nguồn rò rỉ dữ liệu tiếp theo trên mặt báo.