
Dữ liệu mật và ranh giới sử dụng AI
Dữ liệu mật là thông tin công vụ thuộc diện bảo vệ theo phân loại và quy định bảo mật, không được đưa lên công cụ AI nếu nền tảng không đáp ứng yêu cầu an toàn. Đây không phải rào cản tùy nghi đối với đổi mới, mà là nguyên tắc tối thiểu để tránh đánh đổi trách nhiệm bảo vệ thông tin lấy sự tiện lợi.
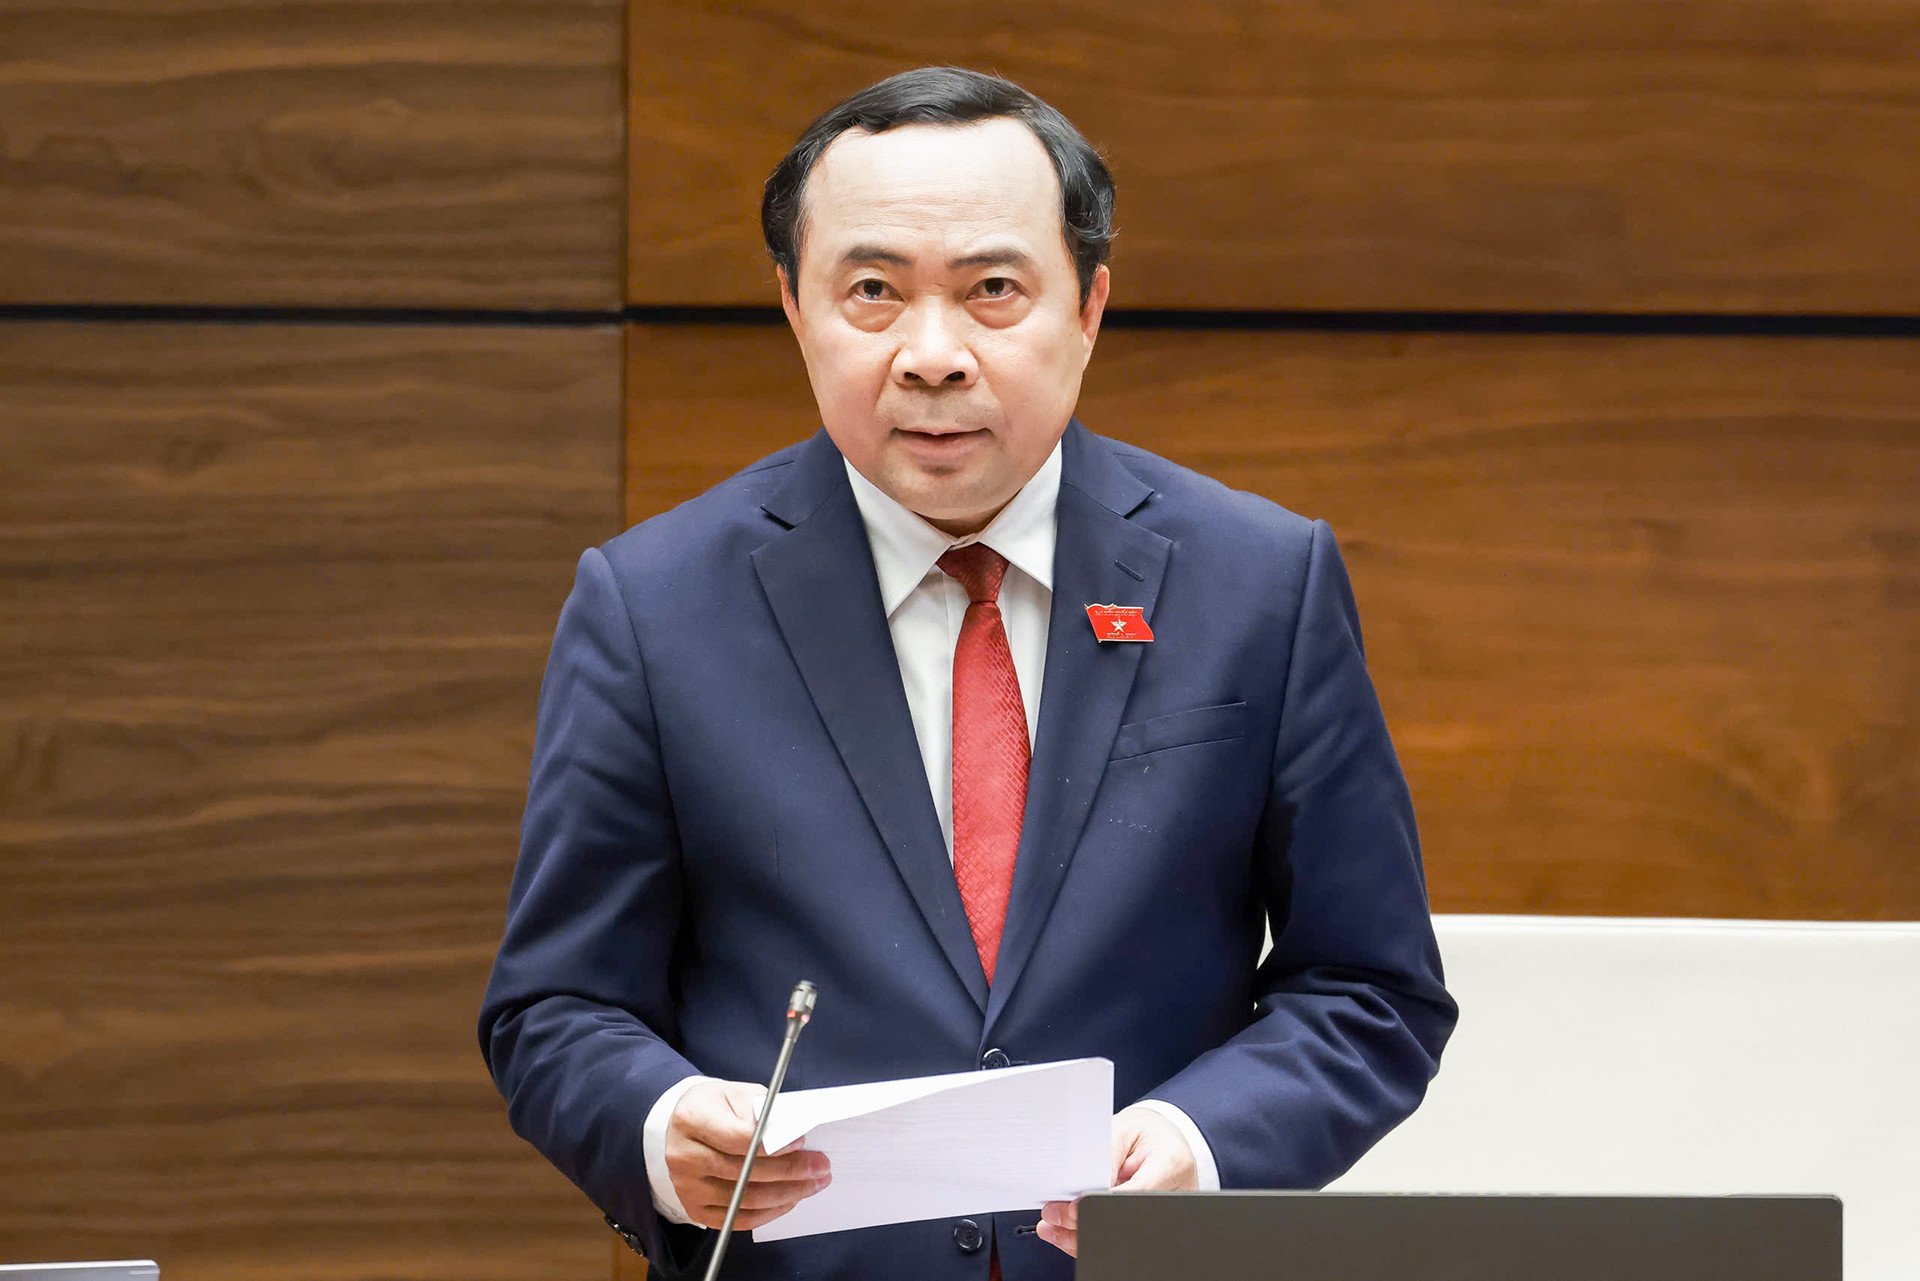
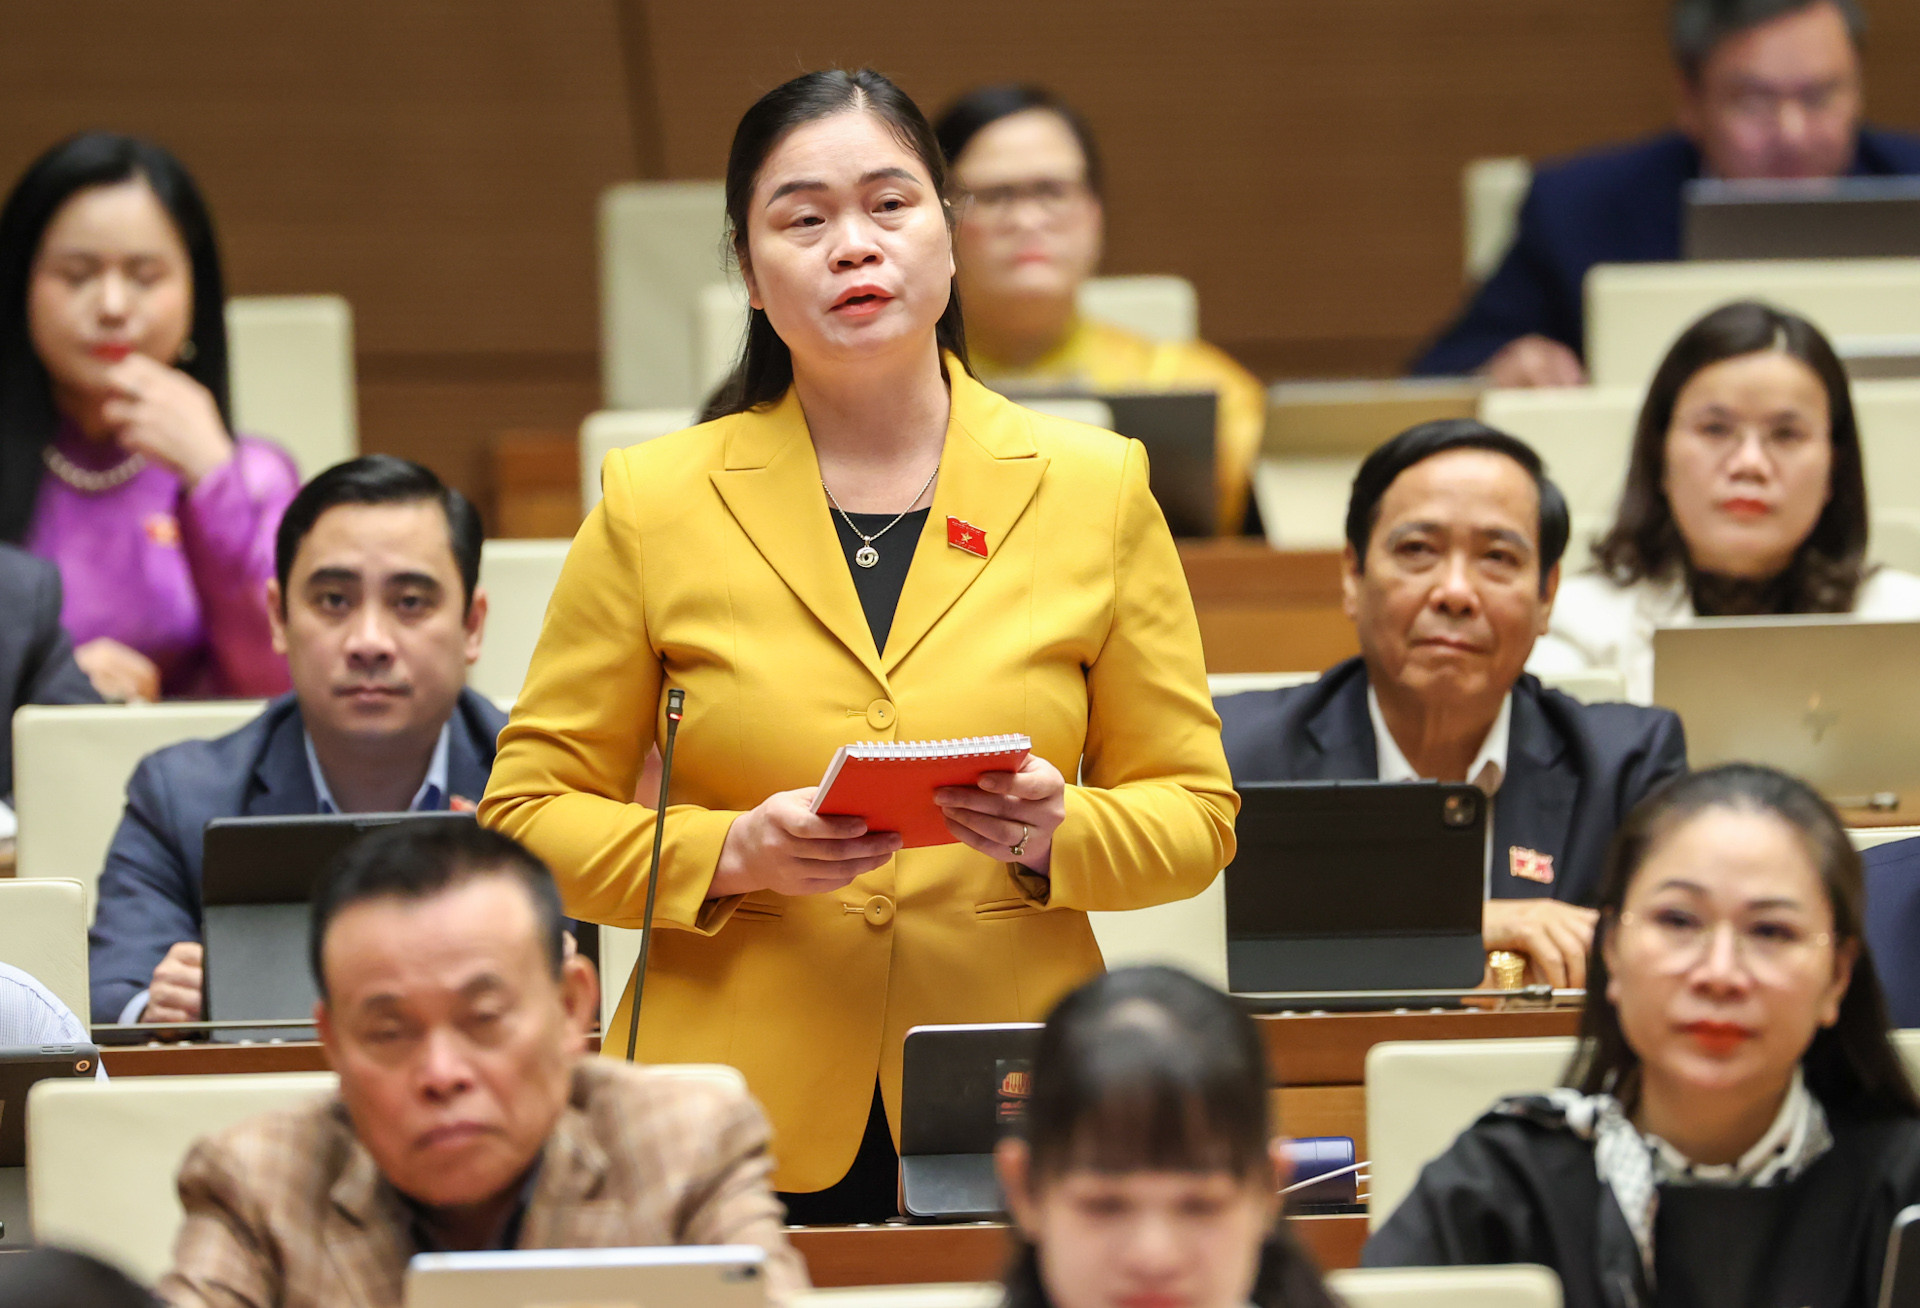
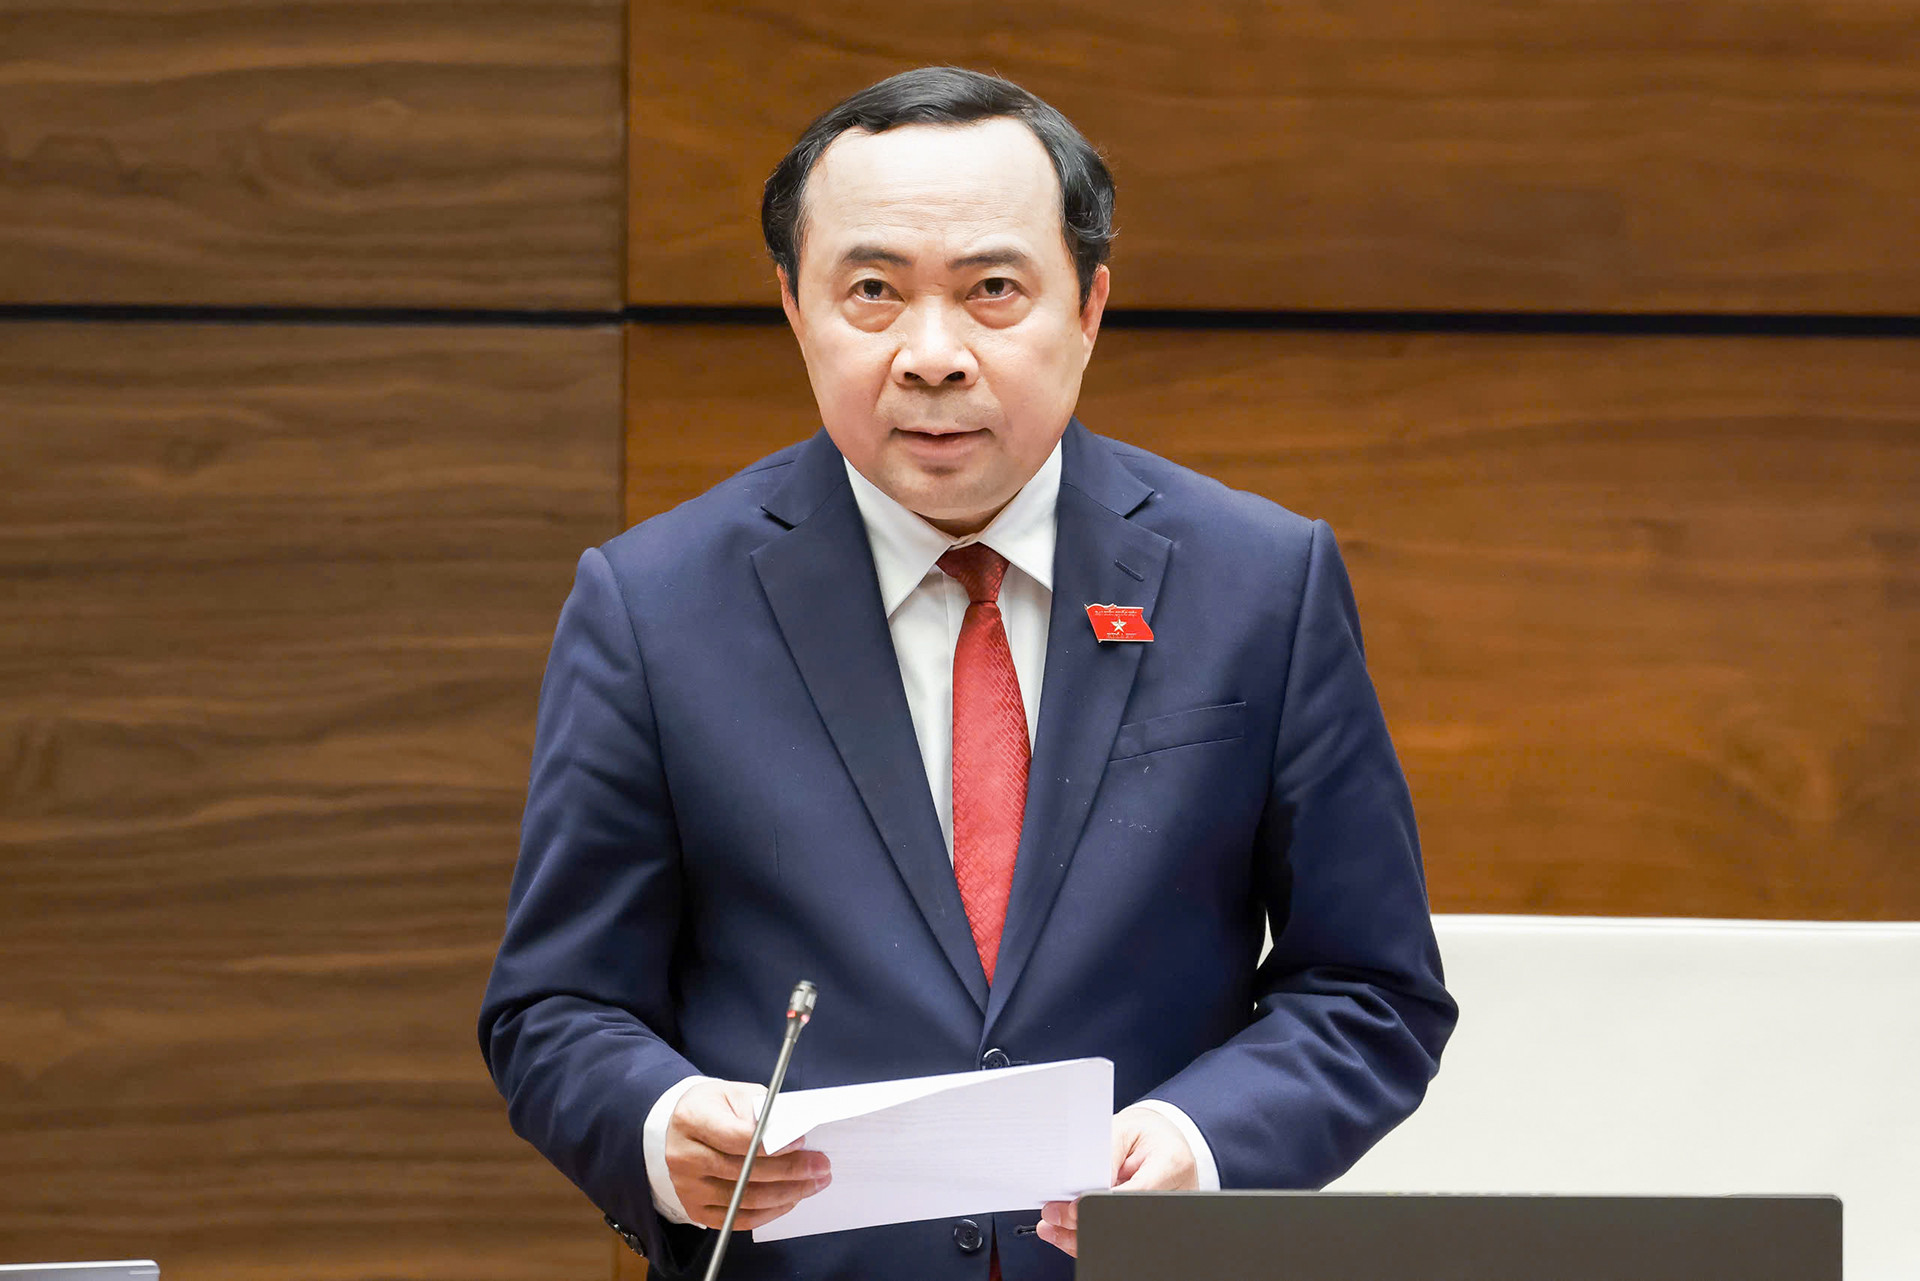
Tại phiên chất vấn ngày 12/11, Bộ trưởng Khoa học và Công nghệ Vũ Hải Quân nhấn mạnh cán bộ, công chức, viên chức không được đưa dữ liệu mật lên công cụ AI để đặt câu hỏi. Ông nêu rõ dữ liệu thuộc diện bảo mật tuyệt đối không được đưa lên các nền tảng AI không đáp ứng yêu cầu. Thông điệp này cần được hiểu theo đúng ranh giới: việc dùng AI trong công vụ phải tuân thủ yêu cầu về bảo mật, phân loại dữ liệu và mức độ rủi ro; không thể coi mọi nền tảng bên ngoài là nơi xử lý tài liệu cơ quan an toàn.
Vì sao tài liệu công vụ không nên đưa tùy tiện lên AI bên ngoài
Khi người dùng tải tài liệu công vụ lên một công cụ AI bên ngoài, thông tin rời khỏi môi trường quản lý quen thuộc của cơ quan và được xử lý trên nền tảng mà cơ quan có thể không kiểm soát hoặc chưa xác nhận đáp ứng yêu cầu bảo mật. Điều đó tạo ra nguy cơ lộ lọt dữ liệu, nhất là khi tài liệu chứa nội dung mật hoặc thông tin nhạy cảm. Một câu hỏi tưởng như vô hại, chẳng hạn yêu cầu tóm tắt văn bản, vẫn có thể làm lộ nội dung nguồn nếu người dùng đính kèm nguyên tài liệu.
Việt Nam có ba cấp độ bảo mật, vì vậy bảo mật dữ liệu phải bắt đầu từ việc nhận diện đúng loại thông tin, không phải từ suy đoán rằng công cụ phổ biến thì mặc nhiên an toàn. Lời khuyên thực tế là đừng nhập, tải lên hay trích nguyên văn tài liệu công vụ có thông tin chưa được phép chia sẻ. Nếu chưa rõ dữ liệu thuộc diện nào hoặc nền tảng có đủ điều kiện hay không, hãy dừng lại và hỏi đầu mối có thẩm quyền thay vì thử nghiệm bằng dữ liệu thật.
Nguyên tắc thận trọng khi dùng AI trong công vụ
Cách dùng an toàn không phải là cấm mọi ứng dụng AI, mà là phân loại trước rồi mới chọn công cụ và cách xử lý. Với công việc liên quan đến dữ liệu nhạy cảm, cán bộ cần xác định mức độ bảo mật, kiểm tra nền tảng có đáp ứng yêu cầu được áp dụng hay không, và chỉ sử dụng dữ liệu trong phạm vi được phép. Khi không thể xác minh các điều kiện đó, lựa chọn đúng là không đưa dữ liệu lên hệ thống.
- Xác định tài liệu có chứa dữ liệu mật hoặc thông tin nhạy cảm hay không trước khi đặt câu hỏi cho AI.
- Không tải dữ liệu thuộc diện bảo mật lên nền tảng AI chưa đáp ứng yêu cầu.
- Nếu chưa rõ phân loại hoặc điều kiện sử dụng, hỏi người phụ trách bảo mật hay đơn vị có thẩm quyền.
- Chỉ cân nhắc dữ liệu phục vụ nghiên cứu trong môi trường thử nghiệm khi phù hợp quy định.
Bộ trưởng cho biết dữ liệu phục vụ nghiên cứu, không nhằm mục đích thương mại hóa, có thể được sử dụng trong môi trường thử nghiệm theo quy định. Đây không phải giấy phép chung để đưa tài liệu cơ quan lên bất kỳ công cụ AI nào: điều kiện về phân loại dữ liệu, bảo mật và mức độ rủi ro vẫn phải được tuân thủ.
Tiện lợi không thể đứng trên trách nhiệm bảo vệ thông tin
AI có thể hỗ trợ xử lý công việc, nhưng lợi ích đó không xóa trách nhiệm của người sử dụng đối với dữ liệu được giao quản lý. Cán bộ nên coi mọi nội dung nhập vào công cụ AI là một hành động chia sẻ thông tin cần được cân nhắc, chứ không chỉ là thao tác đặt câu hỏi. Đặc biệt, không nên dùng tài liệu mật để kiểm tra khả năng của một nền tảng hay để tiết kiệm vài bước xử lý.
Kết luận cần nhớ rất rõ: dữ liệu mật không được đưa lên AI để hỏi; dữ liệu thuộc diện bảo mật tuyệt đối không được tải lên nền tảng không đáp ứng yêu cầu. Muốn sử dụng AI trong công vụ có trách nhiệm, hãy phân loại dữ liệu trước, xác minh điều kiện bảo mật và chọn phương án an toàn khi còn nghi ngờ. Sự thận trọng ấy không cản trở đổi mới; nó là điều kiện để đổi mới không gây tổn hại đến thông tin công.