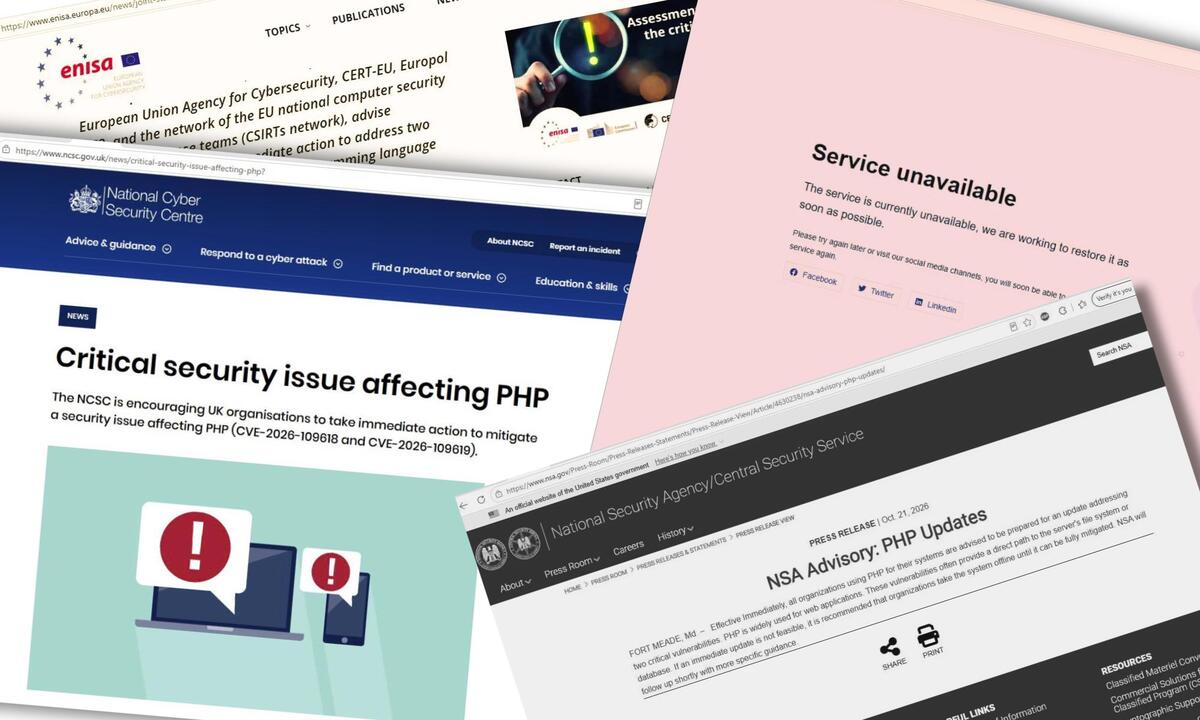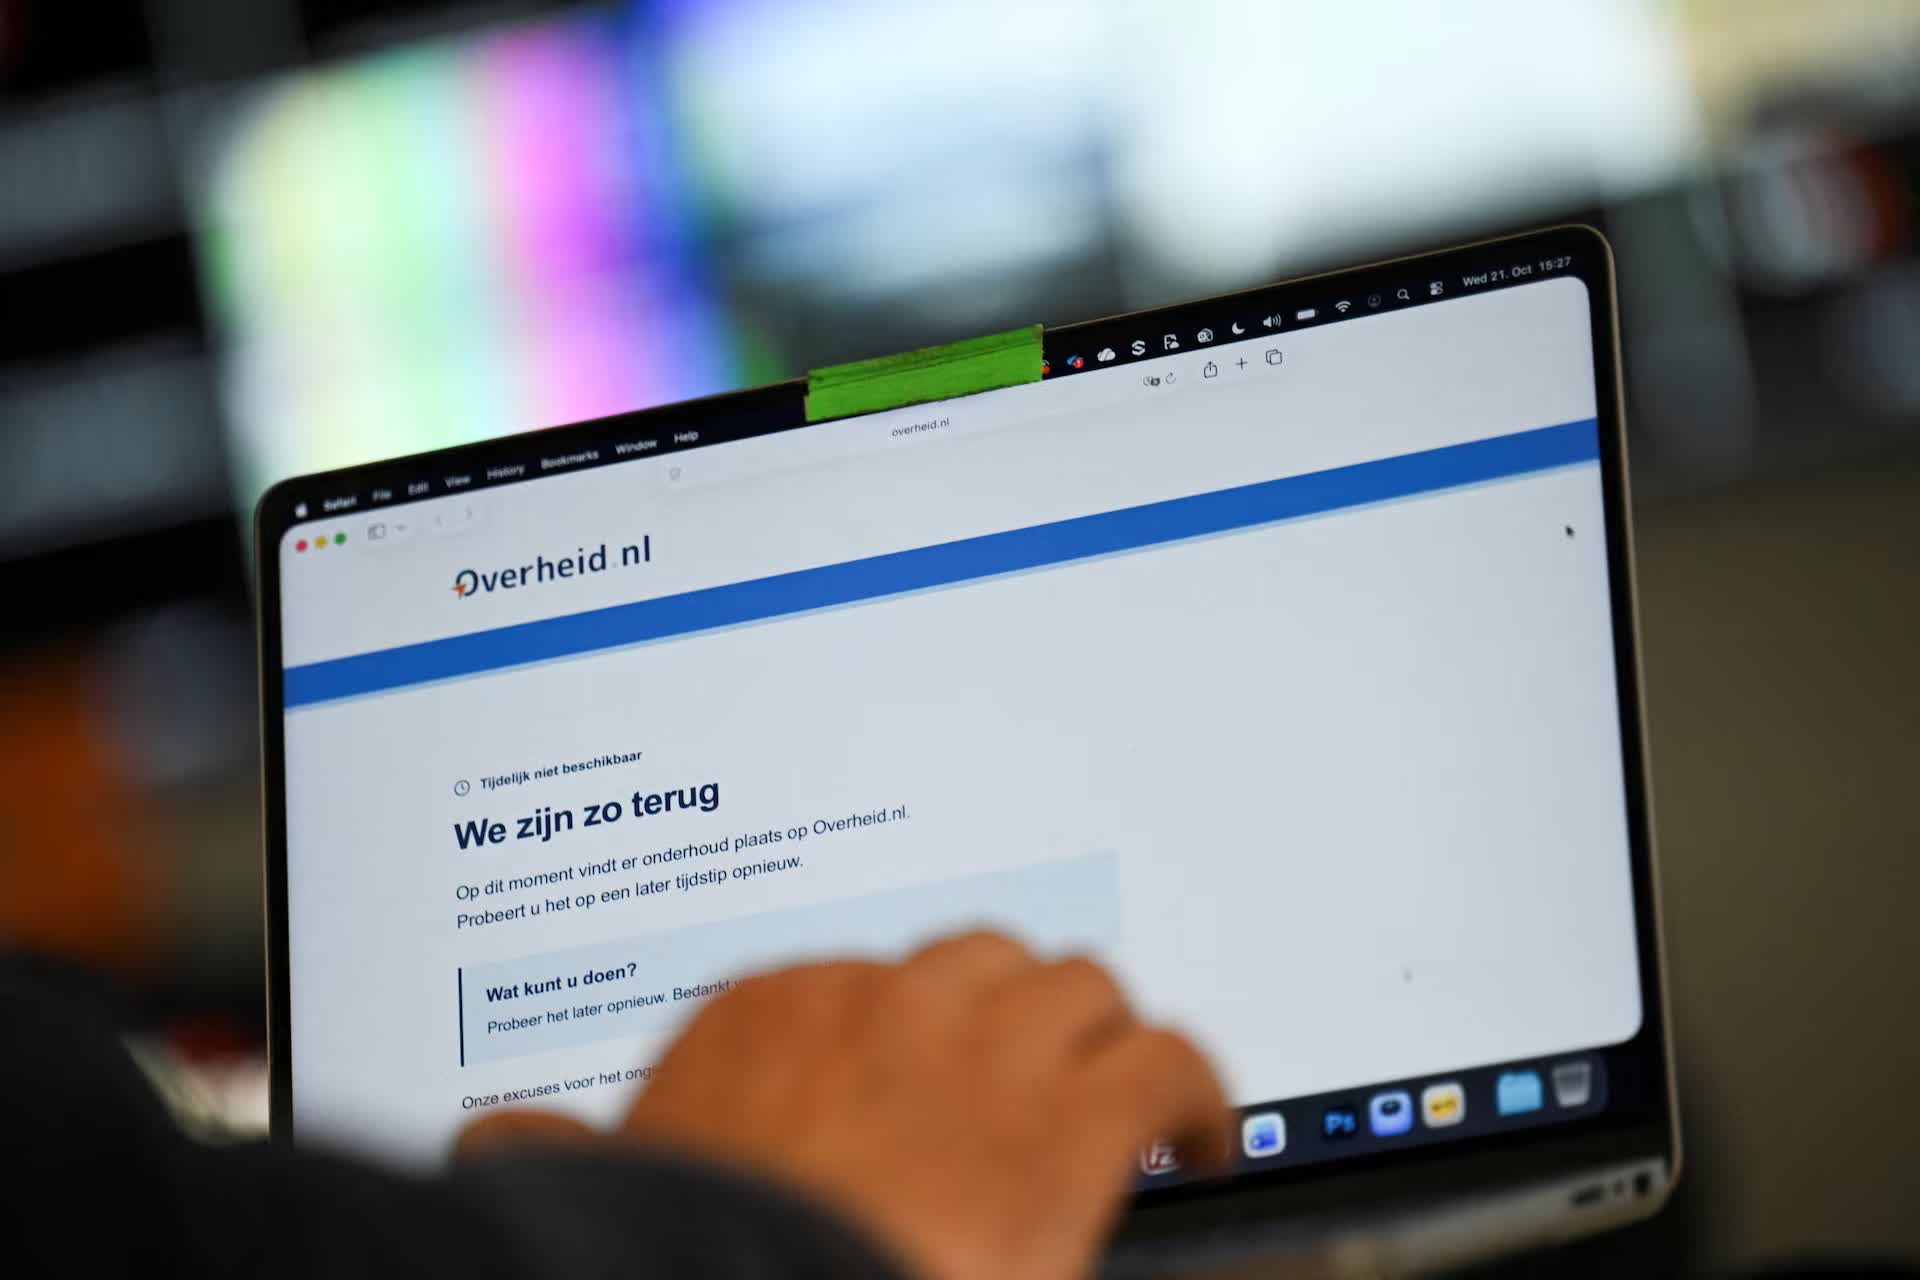
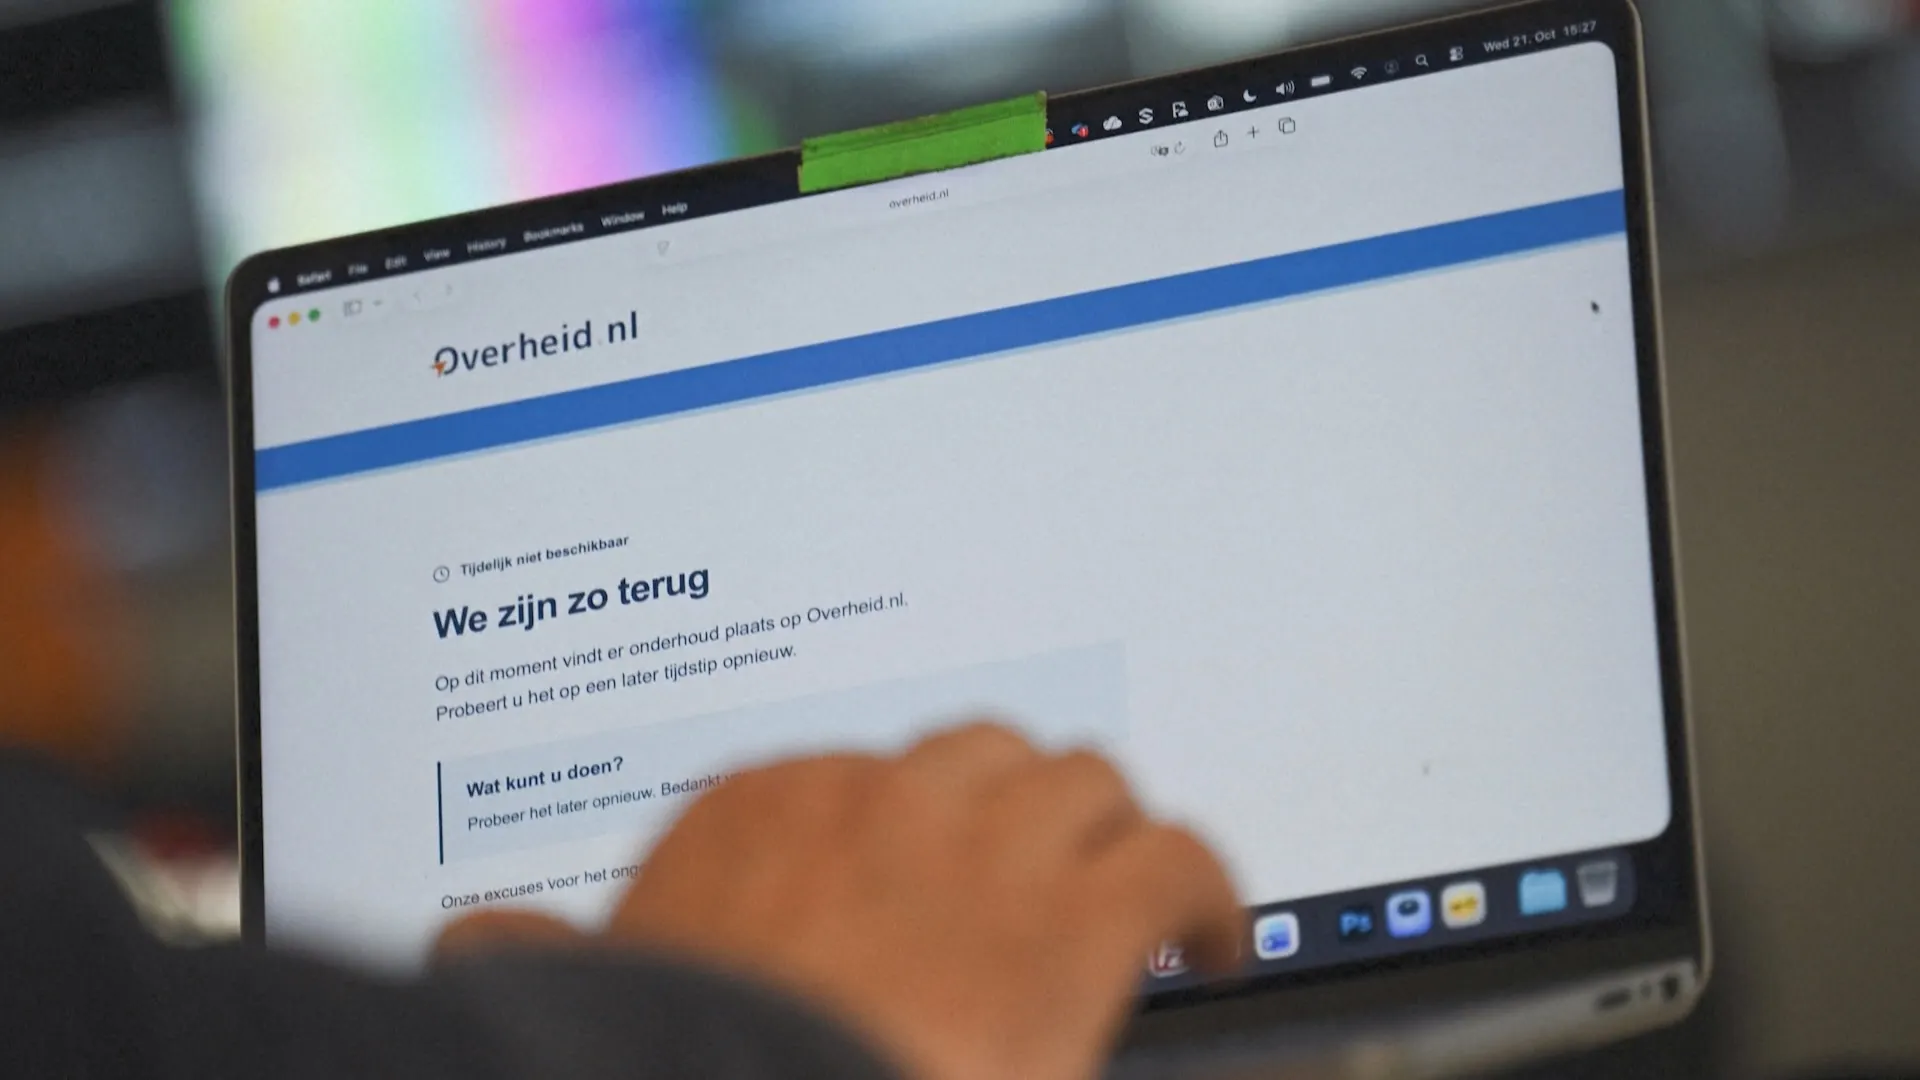

Vì sao website chính phủ phải tạm ngừng?
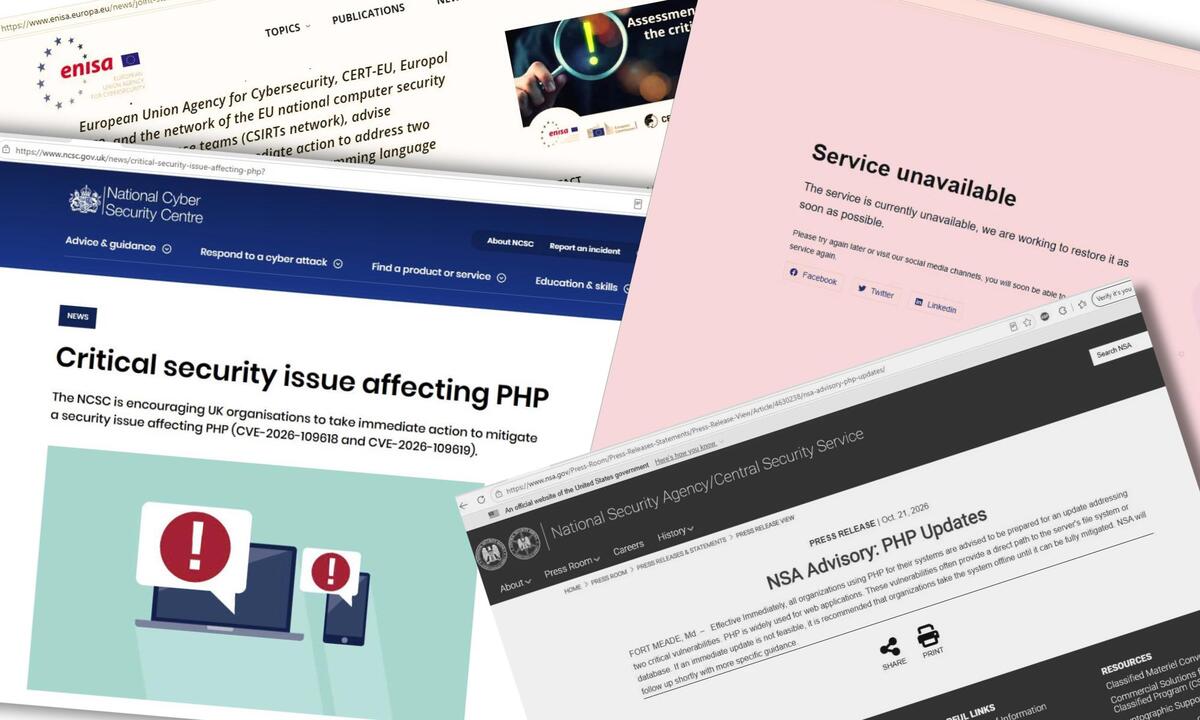
Lỗ hổng PHP là điểm yếu trong ngôn ngữ lập trình PHP có thể cho phép kẻ tấn công từ xa thực thi mã trên máy chủ, từ đó đe dọa dữ liệu và hoạt động của website mà không cần đăng nhập. Hai lỗi mang mã CVE-2026-109618 và CVE-2026-109619, được gọi chung là PHP2Shell, khiến nhiều website chính phủ và dịch vụ công tạm ngừng kết nối để giảm nguy cơ bị xâm nhập trước khi cài bản vá. Đây là phản ứng phòng ngừa có cơ sở, không phải bằng chứng rằng mọi website đóng cửa đều đã bị tấn công. Các lỗ hổng được chấm 9,2/10 theo thang CVSS 4.0. Khi một lỗi có thể mở lối vào máy chủ mà không cần tài khoản, duy trì dịch vụ trực tuyến bằng mọi giá là lựa chọn thiếu thận trọng.
PHP phổ biến đến mức rủi ro không dừng ở khu vực công: theo W3Techs, tính đến ngày 21/10/2026, PHP được dùng trên 69,3% website có thể xác định công nghệ phía máy chủ. Các website chạy WordPress, Drupal, Joomla và Magento cũng có thể dựa vào PHP. Vì vậy, việc một website không tự nhận mình dùng PHP không đủ để kết luận rằng nó an toàn; đơn vị vận hành phải kiểm tra công nghệ thực tế phía sau dịch vụ.
Nguy cơ nằm ở quyền thực thi trên máy chủ
Điểm đáng ngại của PHP2Shell không chỉ là khả năng làm gián đoạn trang web. Hai lỗ hổng có thể cho phép thực thi mã từ xa trên máy chủ bị ảnh hưởng mà không cần đăng nhập; cảnh báo an ninh còn nêu nguy cơ tạo đường dẫn tới hệ thống tệp hoặc cơ sở dữ liệu của máy chủ. Nếu bị khai thác thành công, hậu quả có thể vượt khỏi một giao diện web lỗi: dữ liệu và các hệ thống liên quan cũng có thể gặp rủi ro.
Nguy cơ không còn là giả định thuần túy. Cloudflare cho biết đã ghi nhận các nỗ lực khai thác, có lúc lên tới hàng nghìn lượt thử. Điều đó không chứng minh mọi lần thử đều xâm nhập thành công, nhưng đủ để bác bỏ cách chờ xem rồi mới hành động. Các cảnh báo liên quan đề cập khả năng nhiều phiên bản PHP từ 5 trở đi bị ảnh hưởng, dù chưa xác định cụ thể mọi phiên bản thực sự có lỗ hổng. Vì thế, không nên tự suy đoán mức an toàn chỉ dựa trên số phiên bản cũ hay mới.
Kiểm tra nguy cơ và cài bản vá
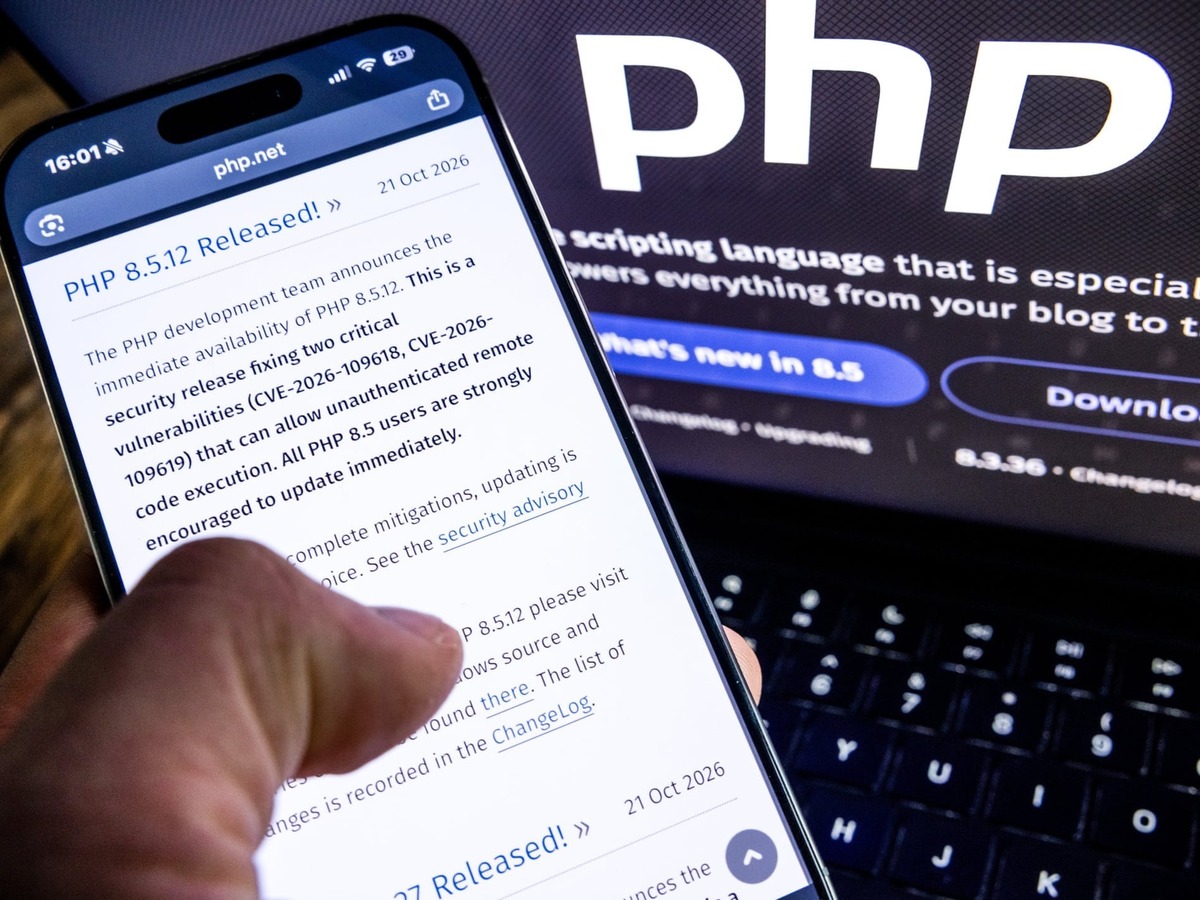
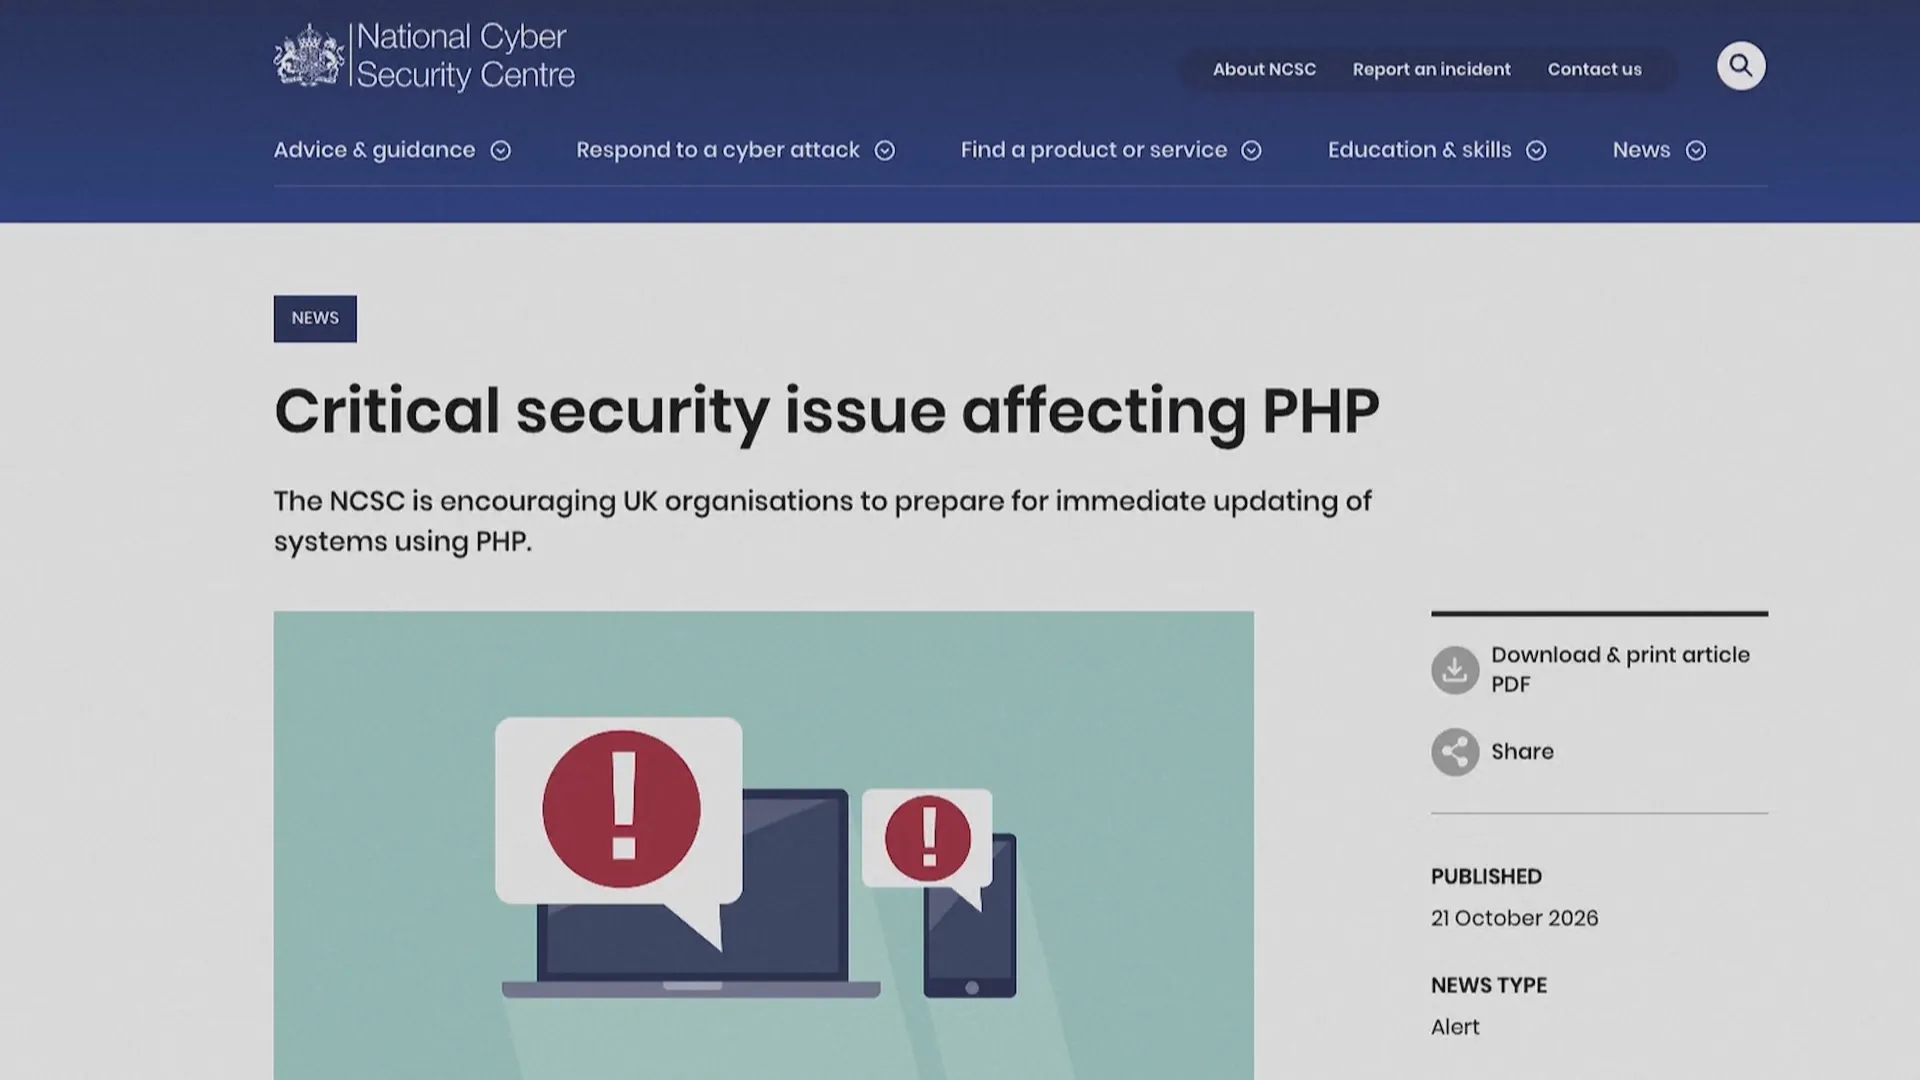
Nhóm phát triển PHP đã phát hành các bản cập nhật 8.5.12, 8.4.27, 8.3.36 và 8.2.35 để khắc phục hai lỗi. Công cụ trực tuyến miễn phí của Piolink có thể hỗ trợ kiểm tra lỗ hổng trong vài giây; kết quả được chia thành ba trạng thái: có nguy cơ, đã vá hoặc chưa thể xác định. Đây là điểm khởi đầu hữu ích, không phải giấy chứng nhận an toàn: trạng thái chưa thể xác định cần được điều tra tiếp, còn kết quả đã vá không thay thế việc xác minh cấu hình và cập nhật trên máy chủ.
- Xác định phiên bản PHP đang chạy trên từng máy chủ và dịch vụ, kể cả các website dùng nền tảng quản trị nội dung.
- Áp dụng bản cập nhật phù hợp trong nhánh PHP đang sử dụng, rồi kiểm tra lại cấu hình và trạng thái dịch vụ.
- Nếu chưa thể vá kịp thời, cân nhắc tạm ngắt kết nối website để hạn chế nguy cơ bị khai thác.
- Rà soát hệ thống để xác định dấu hiệu truy cập bất thường và mức độ ảnh hưởng; không xem công cụ quét là biện pháp thay thế cho việc xử lý sự cố.
Các website ở châu Âu và một số khu vực khác, trong đó có Úc, Nhật Bản và Anh, được khuyến cáo cập nhật hoặc tạm thời ngoại tuyến nếu chưa thể vá. Một số dịch vụ trực tuyến đã hoạt động trở lại, nhưng xử lý toàn bộ hệ thống có thể kéo dài. Bởi vậy, khôi phục website chỉ là bước đầu; đơn vị vận hành vẫn cần xác định phạm vi ảnh hưởng và hoàn tất kiểm tra.
Kết luận: đừng nhầm website hoạt động với website an toàn
Sự cố cho thấy bảo mật website phụ thuộc vào những thành phần nền tảng ít được nhìn thấy, nhưng có thể ảnh hưởng đồng thời đến nhiều dịch vụ. Hai lỗ hổng PHP đủ nghiêm trọng để khiến cơ quan công quyền chủ động ngắt kết nối, trong khi hoạt động khai thác đã được ghi nhận. Công cụ miễn phí giúp sàng lọc nhanh, song trách nhiệm cuối cùng vẫn nằm ở đơn vị quản trị: xác định phiên bản, áp dụng bản vá, kiểm tra hệ thống và tạm ngắt dịch vụ nếu chưa thể xử lý an toàn. Một website trực tuyến trở lại chưa đồng nghĩa nguy cơ đã được loại bỏ; chỉ khi lỗ hổng được khắc phục và mức độ ảnh hưởng được đánh giá, việc mở lại mới có cơ sở.