
Mật mã Việt Nam đi vào lõi chip
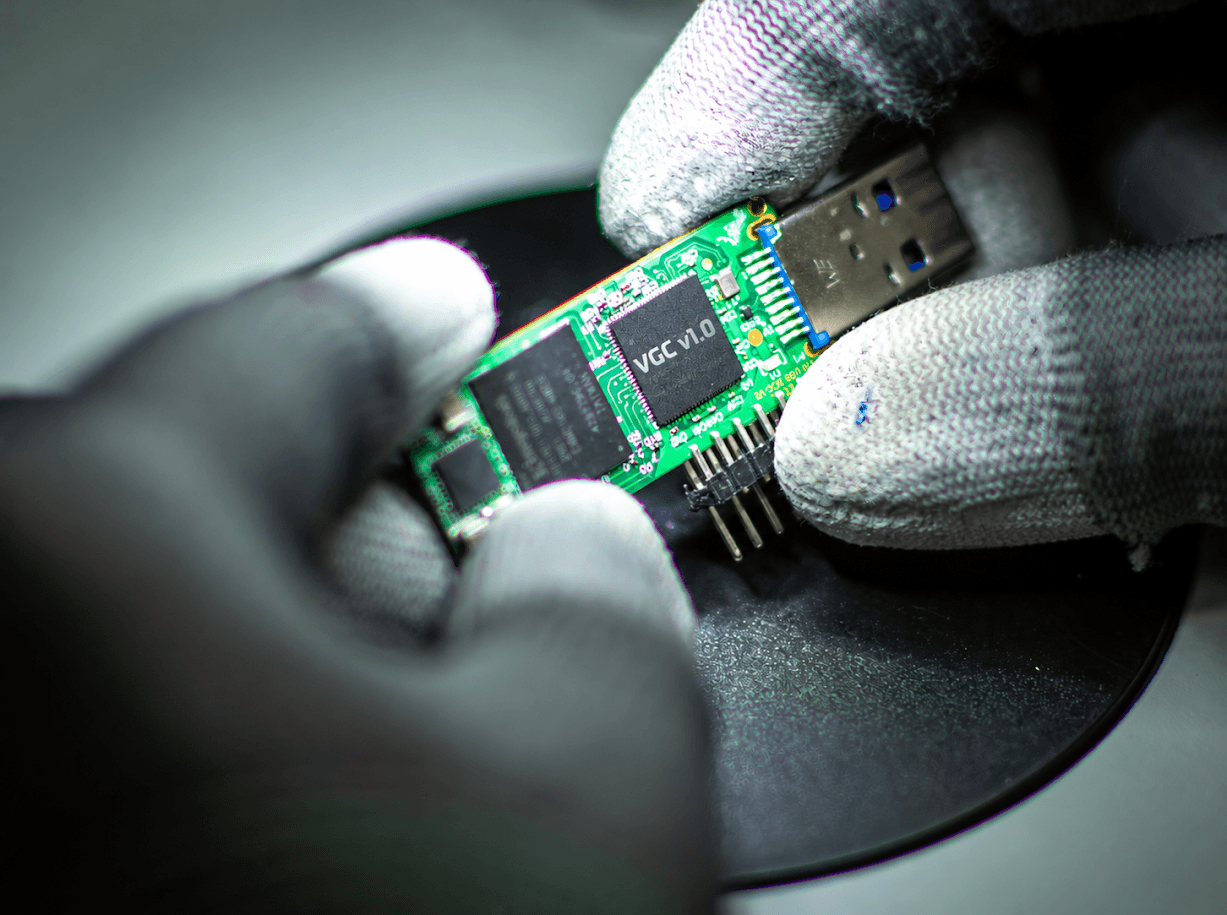
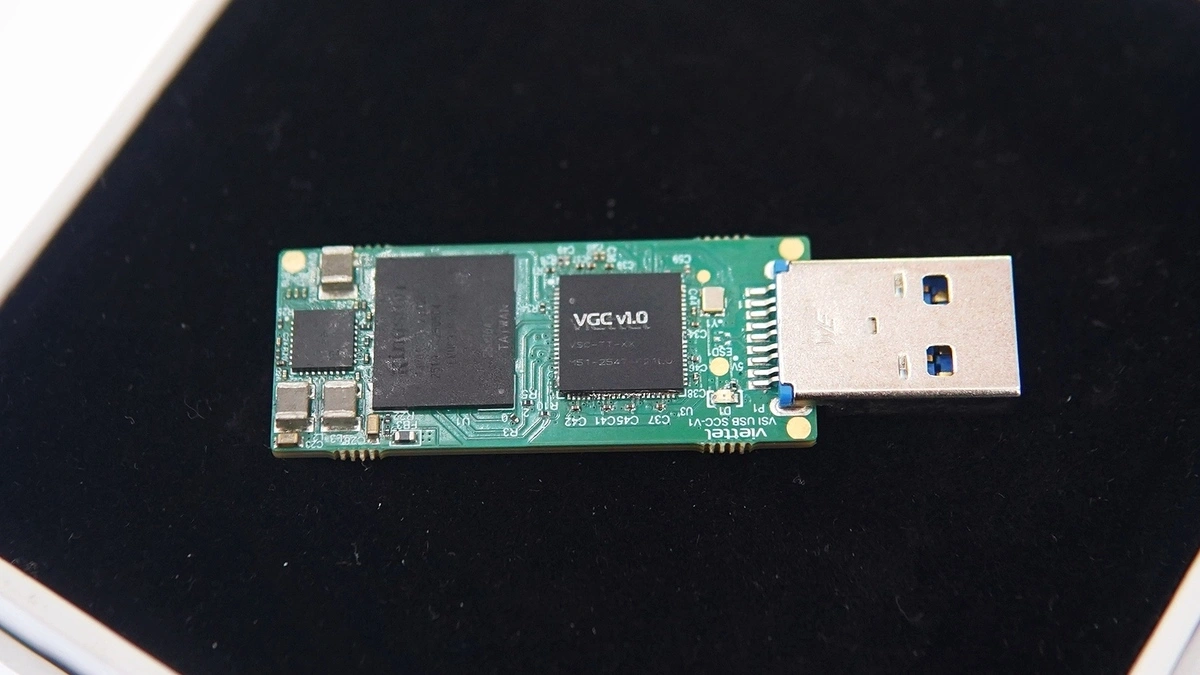
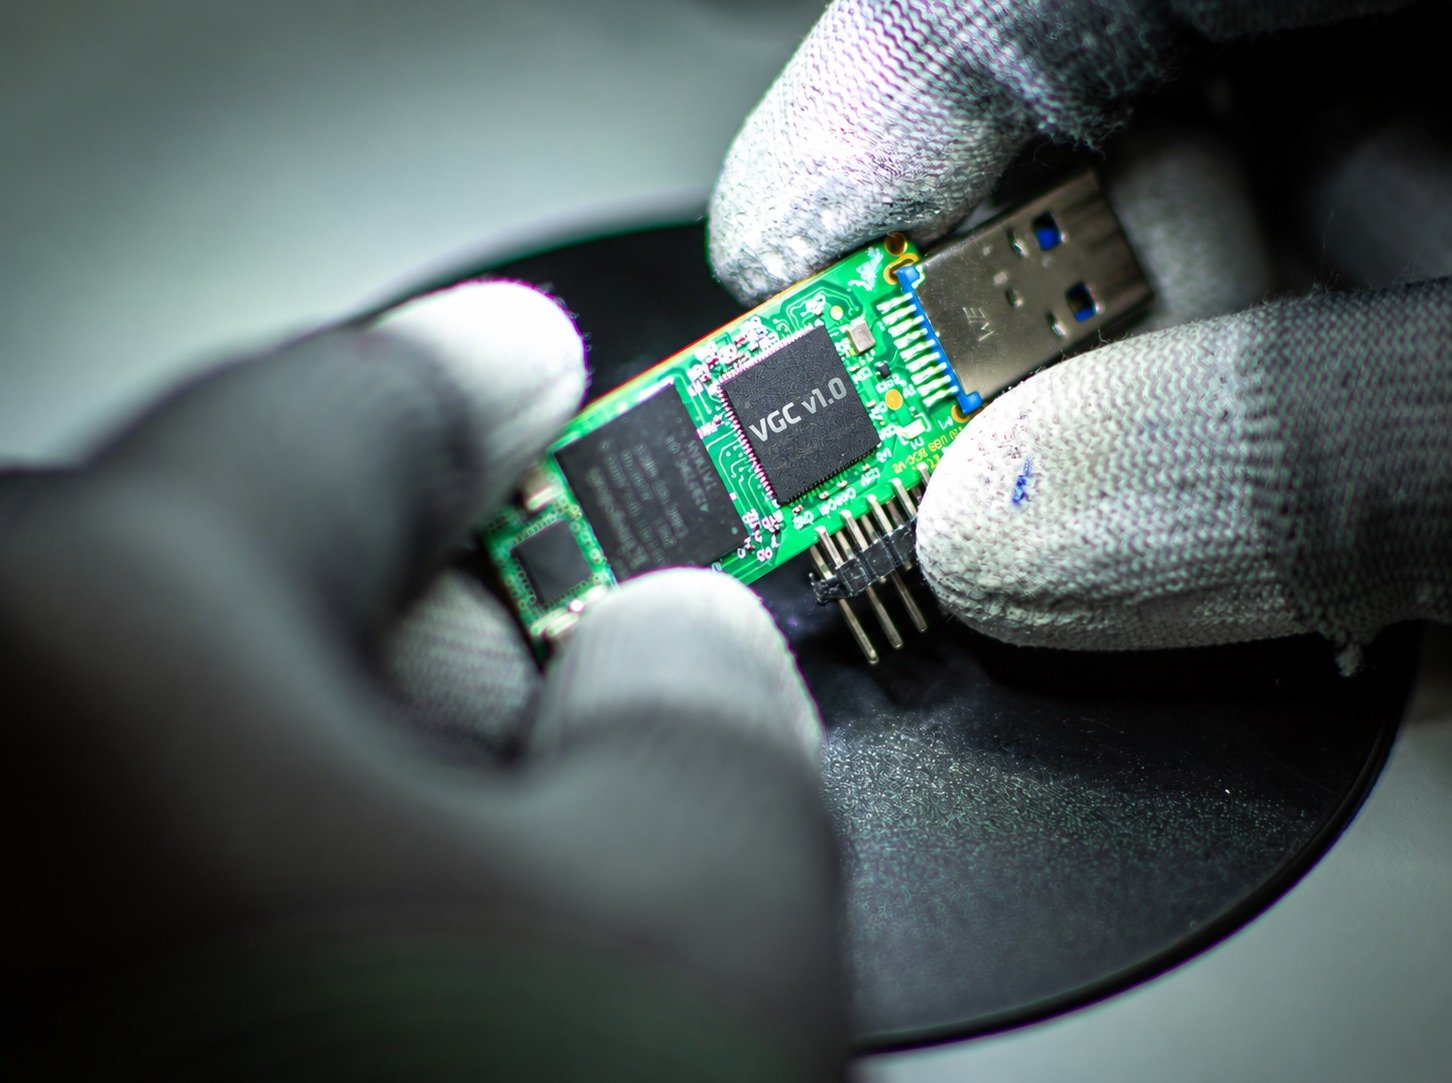
Chip bảo mật VGC v1.0 là vi mạch do Ban Cơ yếu Chính phủ và Viettel phối hợp phát triển, tích hợp thuật toán mật mã MKV của Việt Nam thành khối xử lý chuyên dụng ngay trên phần cứng. Chiều 3/11 tại Hà Nội, hai đơn vị công bố chip cùng nền tảng bán dẫn bảo mật do Việt Nam làm chủ thiết kế. Đây là bước chuyển đáng kể: thay vì chỉ chạy thuật toán trên phần mềm, VGC đưa việc xử lý mật mã xuống silicon, nơi dữ liệu có thể được mã hóa và giải mã bằng phần cứng chuyên trách. Theo kết quả đo kiểm được công bố, chip xử lý hai tác vụ này nhanh khoảng 15 lần so với giải pháp thuần phần mềm trong cùng điều kiện. Con số ấy là điểm nhấn rõ ràng, nhưng ý nghĩa lớn hơn nằm ở năng lực tự thiết kế công nghệ bảo vệ dữ liệu, không chỉ tự xây dựng thuật toán.
VGC v1.0 có kích thước đóng gói 10 × 10 mm, chứa khoảng 300 triệu bóng bán dẫn và được chế tạo trên tiến trình CMOS 28 nm. Thông số này đặt nền tảng cho một sản phẩm bảo mật chuyên dụng; điều đáng chú ý hơn là nhóm phát triển đã làm chủ thiết kế chip, đồng thời đưa thuật toán trong nước vào phần cứng.
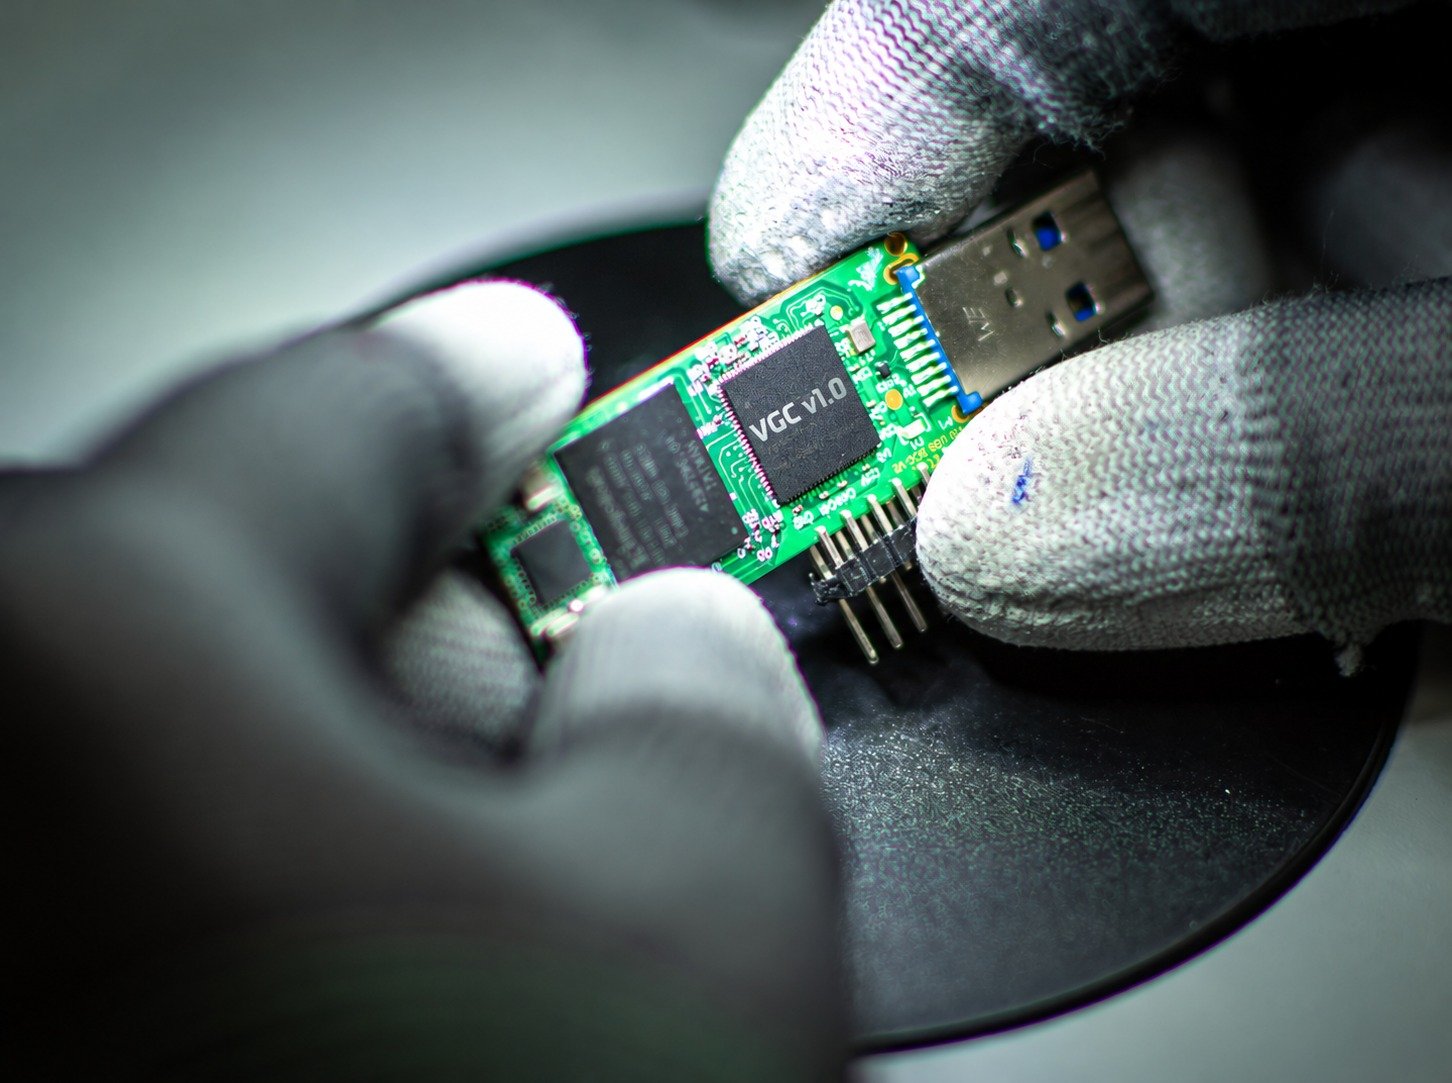
MKV chuyên dụng và lợi thế của RISC-V
Tốc độ tăng không đến từ một khẩu hiệu về hiệu năng, mà từ cách tổ chức xử lý: thuật toán mã khối MKV, do Ban Cơ yếu Chính phủ nghiên cứu và phát triển, được hiện thực thành khối mật mã chuyên dụng trên chip. Khi phần mềm phải thực hiện các bước mật mã qua bộ xử lý đa dụng, khối chuyên trách có thể đảm nhận trực tiếp tác vụ đó. Kết quả đo kiểm công bố cho thấy mã hóa và giải mã nhanh khoảng 15 lần so với xử lý thuần phần mềm trong cùng tác vụ. Đây là kết quả đáng kể, nhưng cần đọc đúng phạm vi: đó là so sánh hiệu năng mật mã, không phải tuyên bố mọi hoạt động của thiết bị đều nhanh hơn 15 lần.
Chip sử dụng kiến trúc RISC-V mở, tạo điều kiện để kỹ sư chủ động thiết kế bộ xử lý, kiểm chứng và điều chỉnh các thành phần. Kết hợp thuật toán MKV với kiến trúc này giúp đội ngũ trong nước kiểm soát cả phần mật mã lẫn nền tảng thực thi. Đó là lợi thế chiến lược trước rủi ro phụ thuộc chip nhập khẩu, dù mức độ bảo vệ thực tế vẫn cần được đánh giá trong từng sản phẩm và môi trường sử dụng.
Ứng dụng ban đầu và lý do cần lớp bảo vệ phần cứng
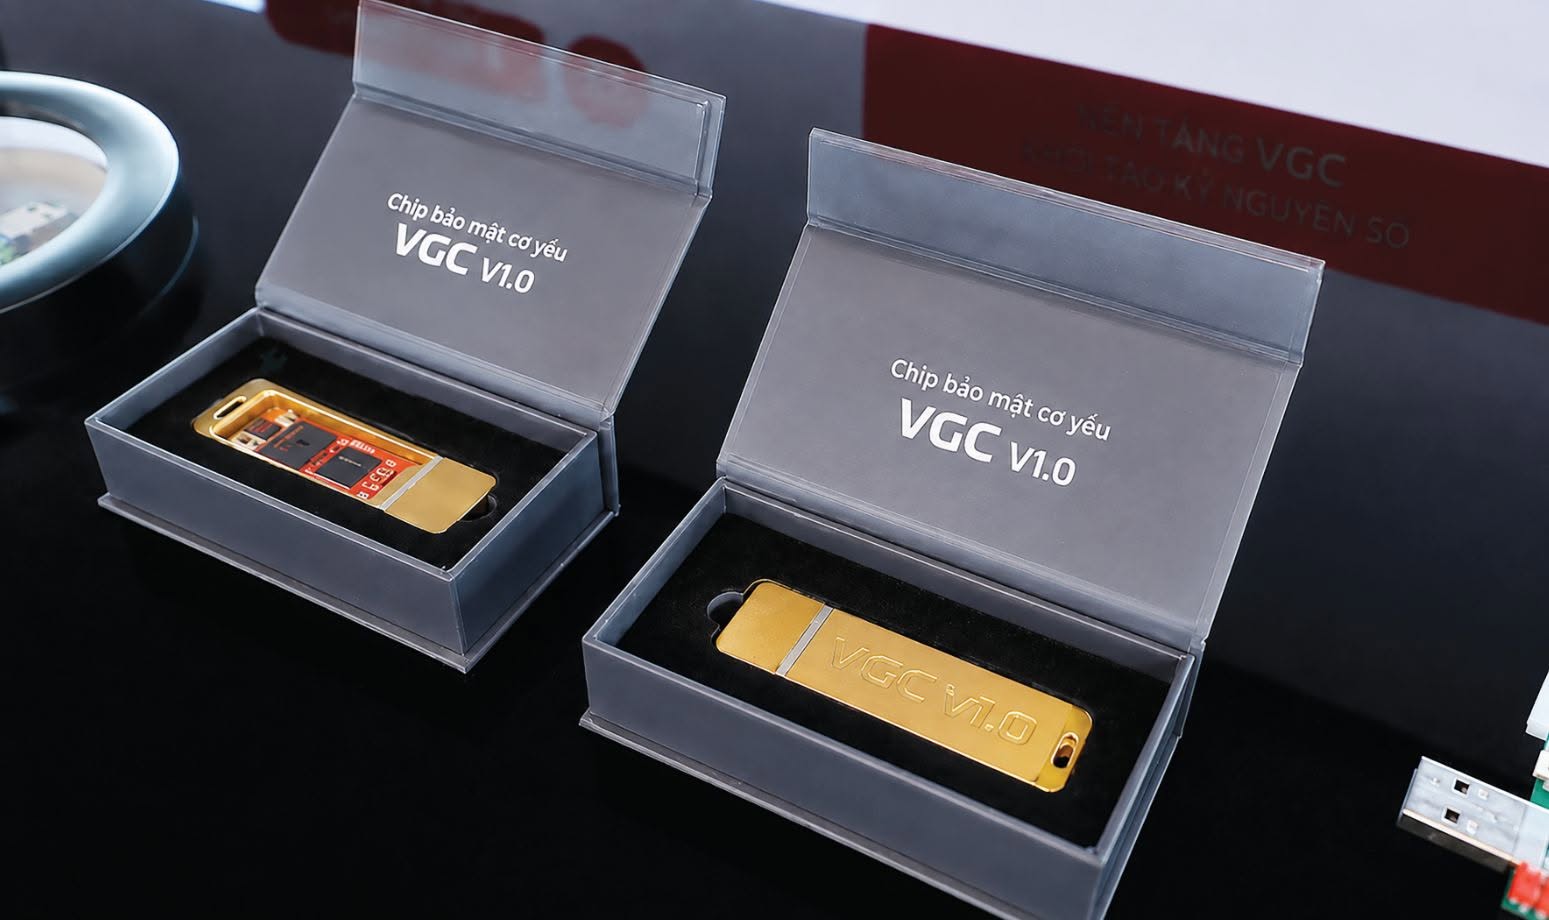
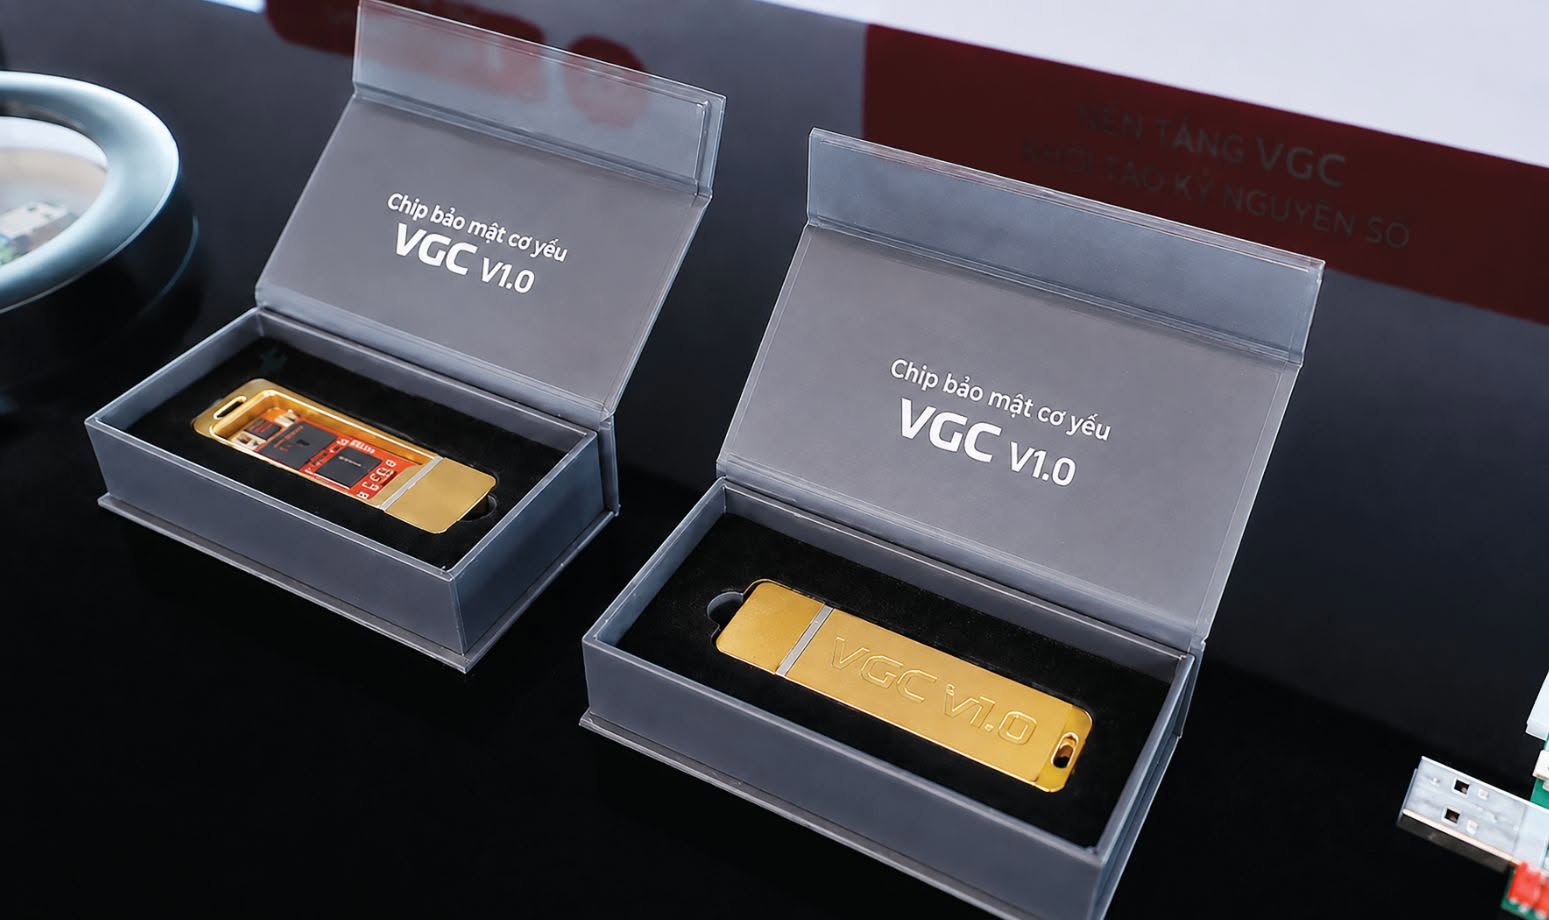
VGC v1.0 đã được cấp giấy chứng nhận trong phạm vi sử dụng kinh tế – xã hội và bước đầu tích hợp vào USB lưu trữ an toàn, phục vụ bảo vệ thông tin tại các cơ quan Đảng, Nhà nước và Quốc phòng. Đây là cách khởi đầu hợp lý: thiết bị lưu trữ chứa dữ liệu cần bảo vệ, nên có thể đưa năng lực mật mã chuyên dụng đến gần nơi dữ liệu được lưu. Với người dùng ngoài các cơ quan này, lợi ích trước mắt chưa đồng nghĩa chip đã xuất hiện rộng rãi trong thiết bị tiêu dùng; giá trị của giai đoạn đầu là chứng minh công nghệ có thể đi từ thiết kế đến sản phẩm ứng dụng.
Nhu cầu làm mật mã trên phần cứng tăng lên cùng chuyển đổi số: dữ liệu truyền nhanh hơn, trong khi mã độc, nguy cơ lộ lọt và gián đoạn chuỗi cung ứng chip tạo thêm áp lực cho an toàn thông tin. Khi thiết bị phụ thuộc vào chip nhập khẩu, việc xây dựng lớp bảo vệ ngay trên phần cứng giúp giảm một phần rủi ro và tăng quyền chủ động. Về sau, công nghệ có tiềm năng bảo vệ hồ sơ, hợp đồng điện tử, dữ liệu khách hàng, camera, cảm biến môi trường và trạm quan trắc. Tiềm năng ấy chưa nên nhầm với triển khai phổ cập, nhưng cho thấy phạm vi ứng dụng có thể vượt khỏi USB.
Bước tiếp theo là sản xuất và thử nghiệm thực tế
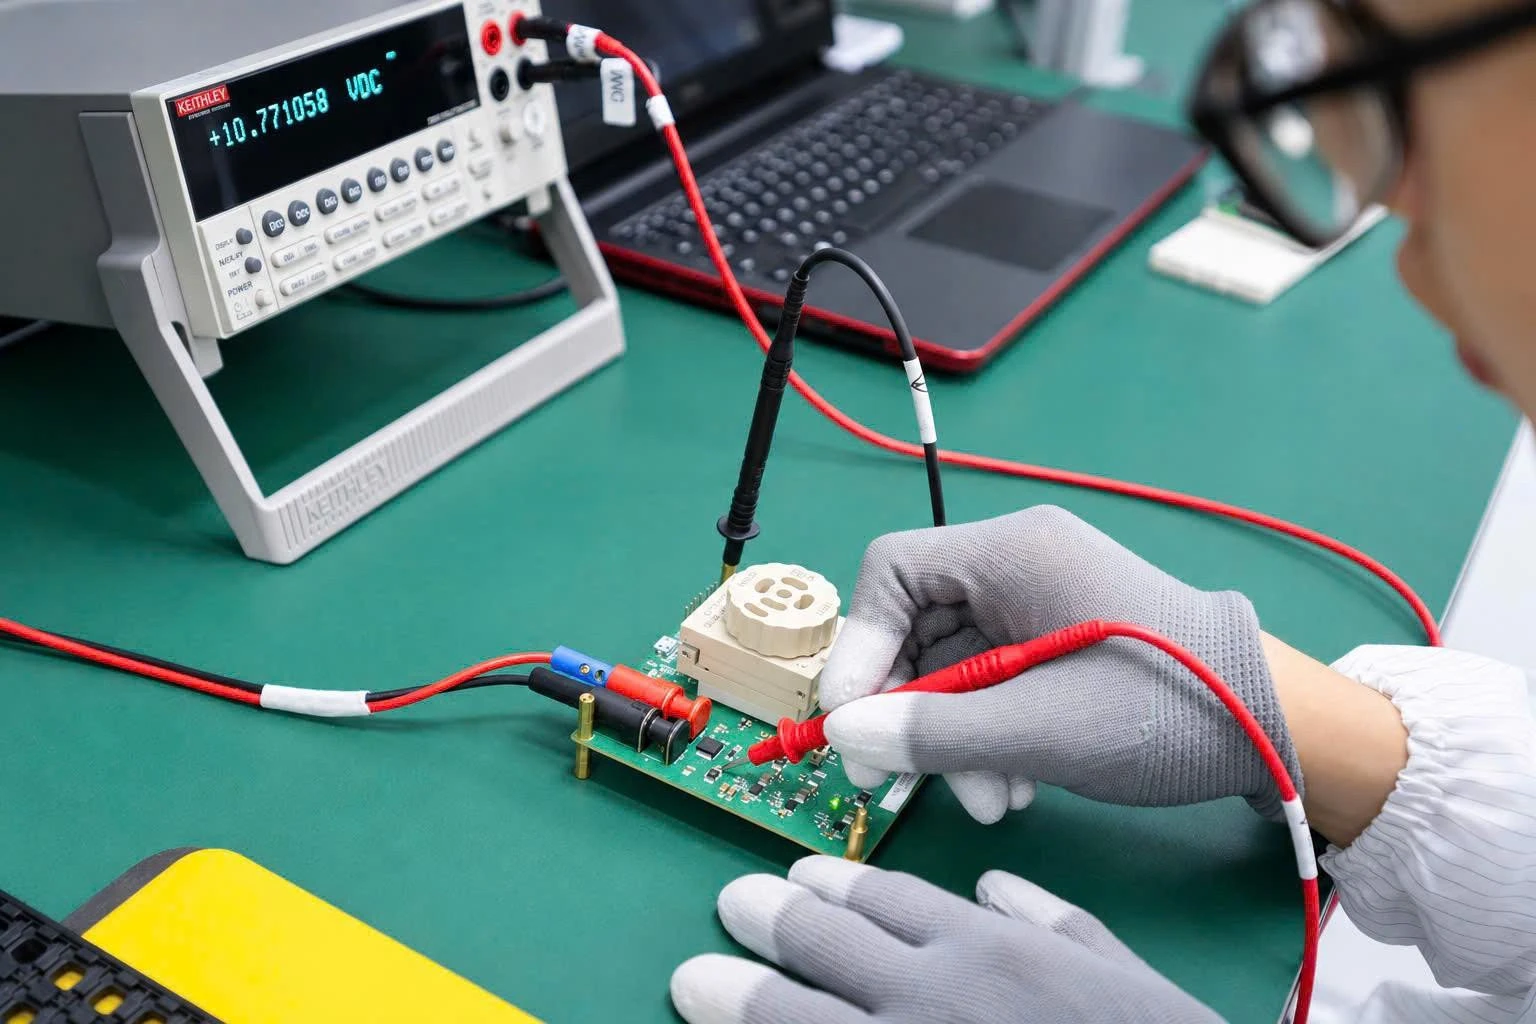
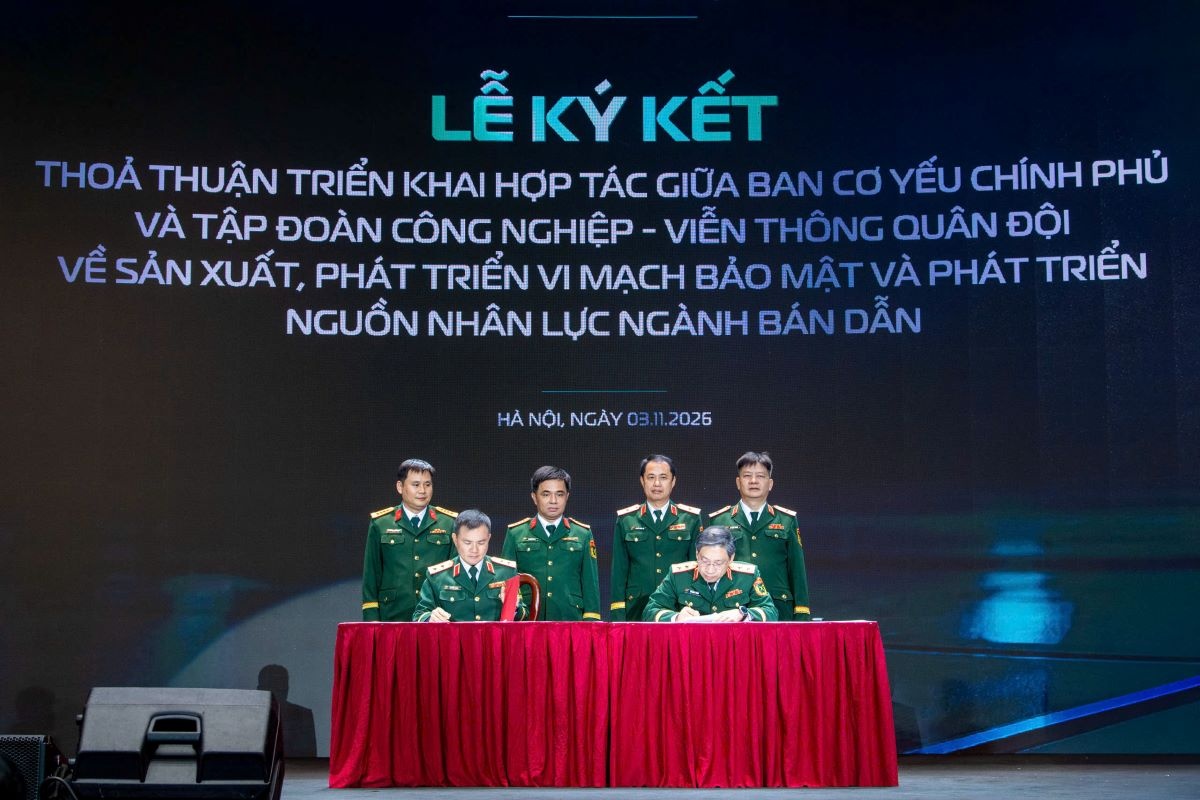
Thỏa thuận hợp tác giữa hai đơn vị hướng tới sản xuất hàng loạt VGC v1.0, phát triển vi mạch bảo mật đa lõi, đào tạo nhân lực chuyên sâu và thử nghiệm sản phẩm trên thiết bị thực tế. Các hướng ứng dụng tiếp theo gồm USB Token phục vụ chữ ký số và chip định danh cho hệ thống chứng thực chữ ký số quốc gia, lĩnh vực đang có hơn 2 triệu chứng thư số lưu hành. Đây là lộ trình thiết thực hơn việc dừng lại ở một mẫu chip: hiệu năng phải được kiểm chứng trong sản phẩm hoàn chỉnh, còn độ an toàn cần được duy trì qua thiết kế, sản xuất và triển khai.
VGC v1.0 vì thế đáng chú ý không chỉ bởi tốc độ mã hóa, giải mã tăng khoảng 15 lần, mà bởi nó đặt mật mã MKV vào một nền tảng phần cứng do trong nước làm chủ. USB lưu trữ an toàn là ứng dụng mở màn có ý nghĩa, song thước đo tiếp theo sẽ là khả năng sản xuất ổn định, kiểm thử trên thiết bị thật và mở rộng có kiểm soát. Nếu hoàn thành được những bước đó, con chip này có thể trở thành nền móng hữu ích cho bảo vệ dữ liệu số.