
Bước chuyển từ thuật toán sang phần cứng
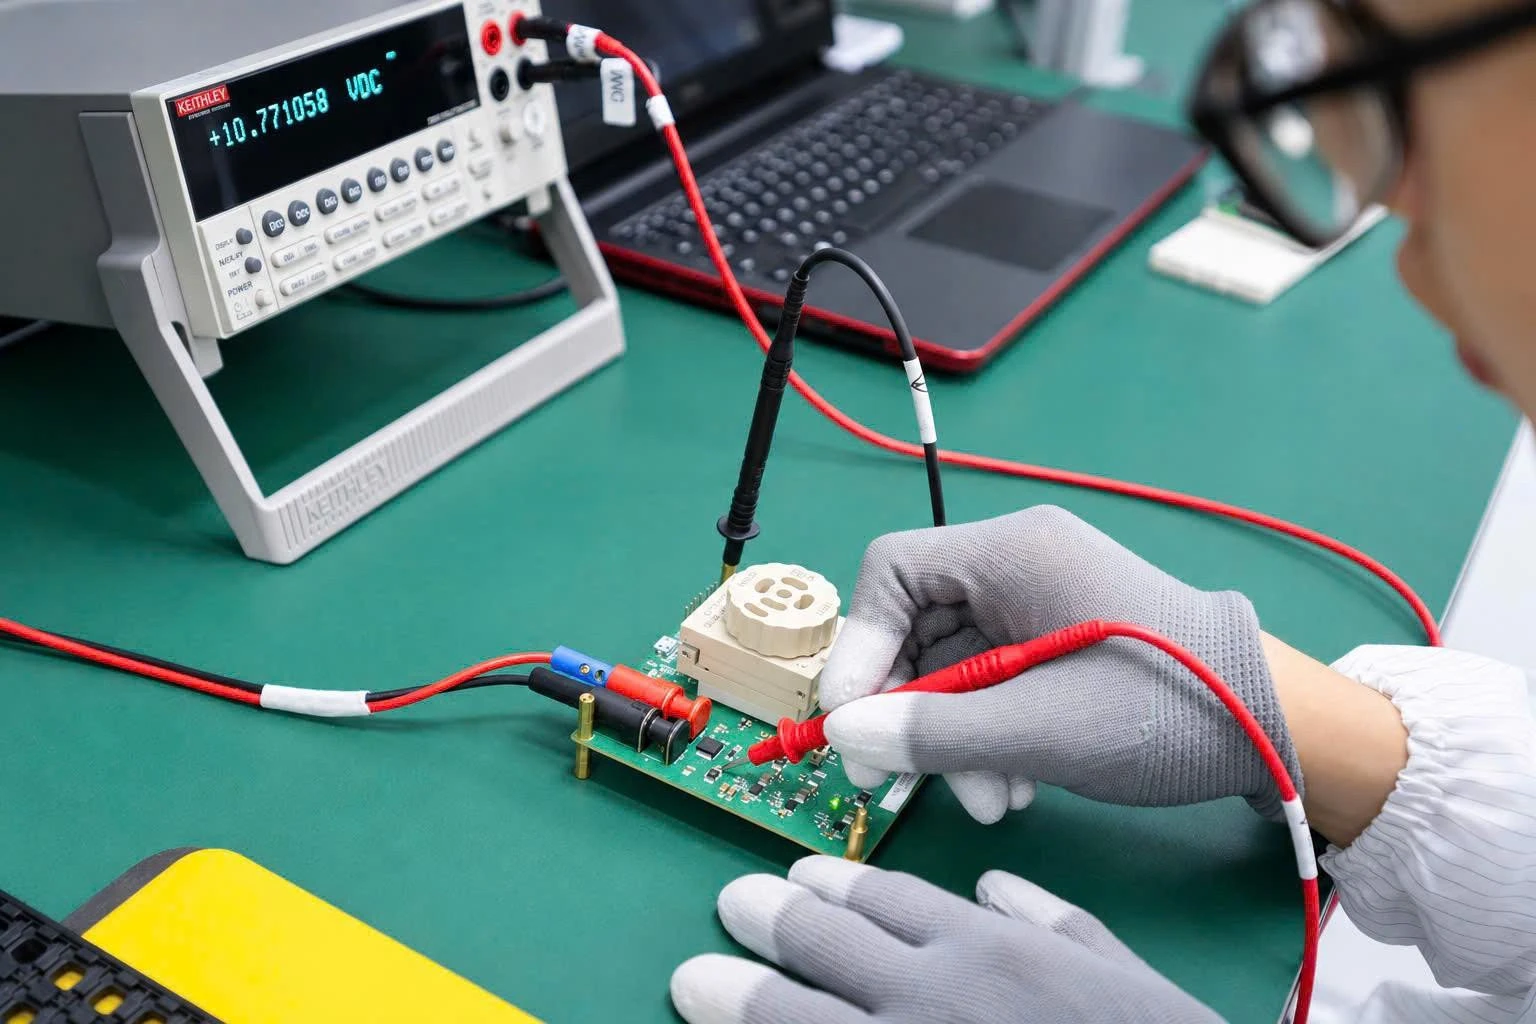
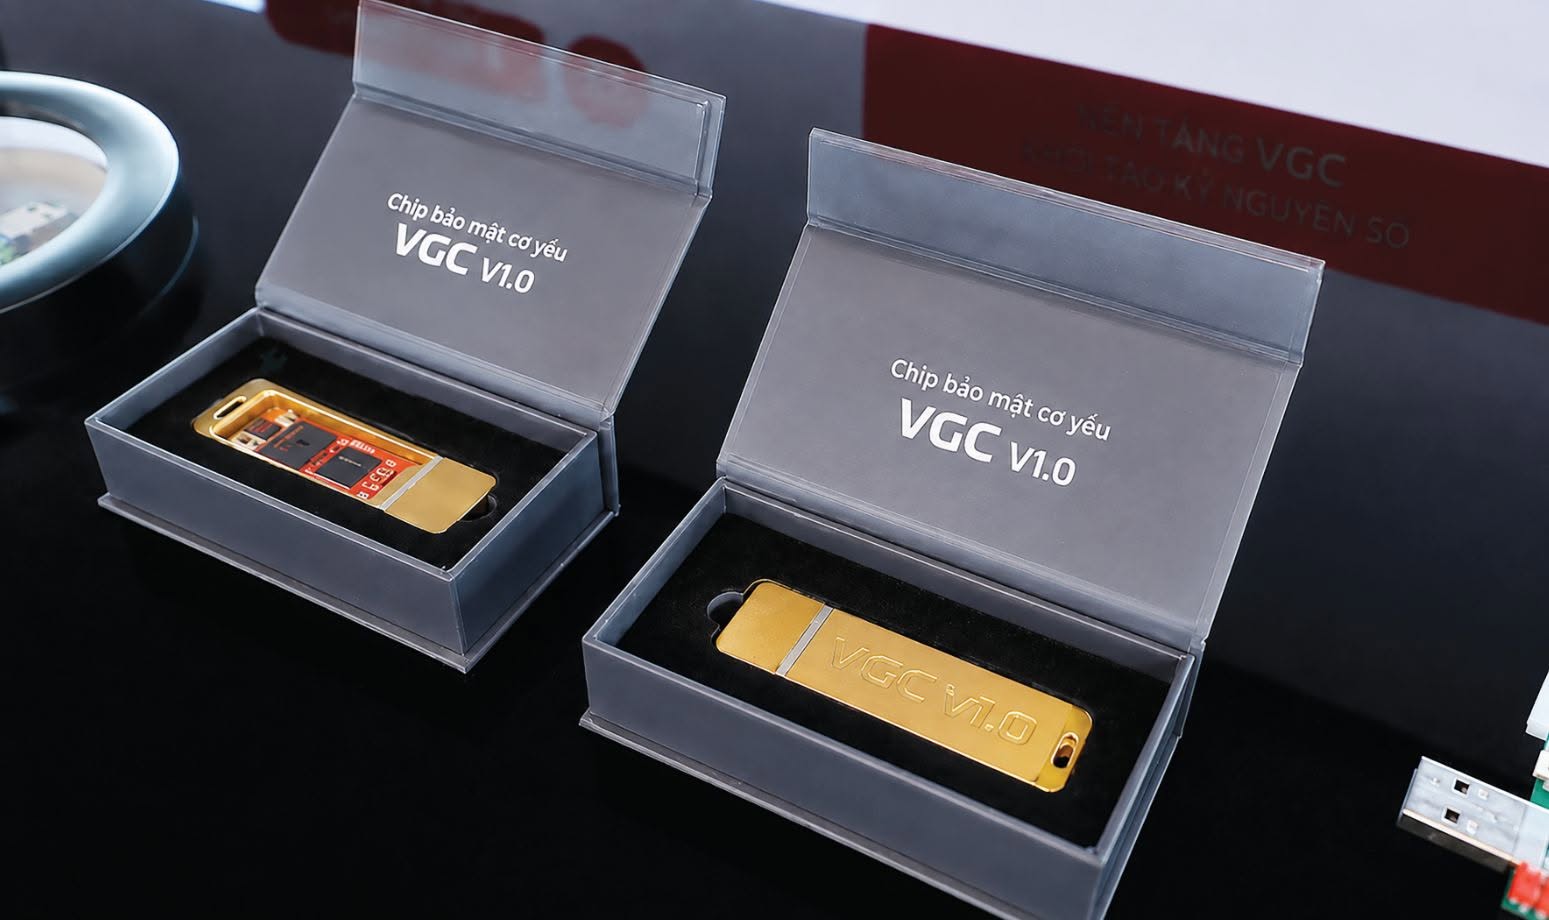
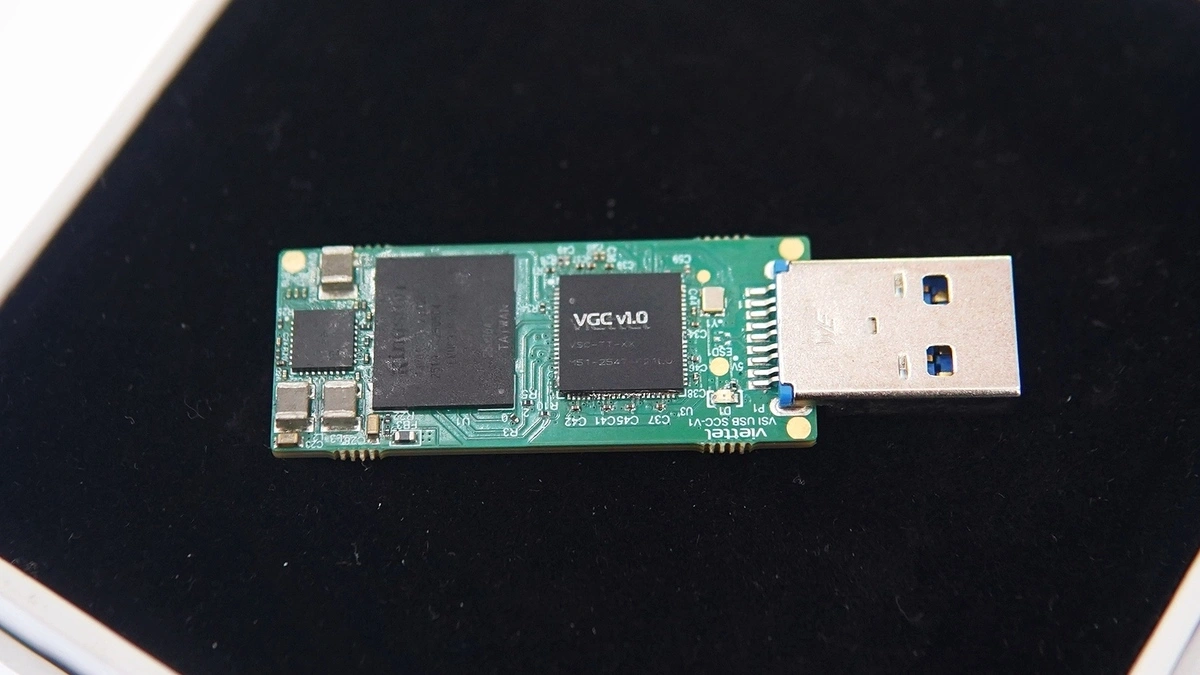
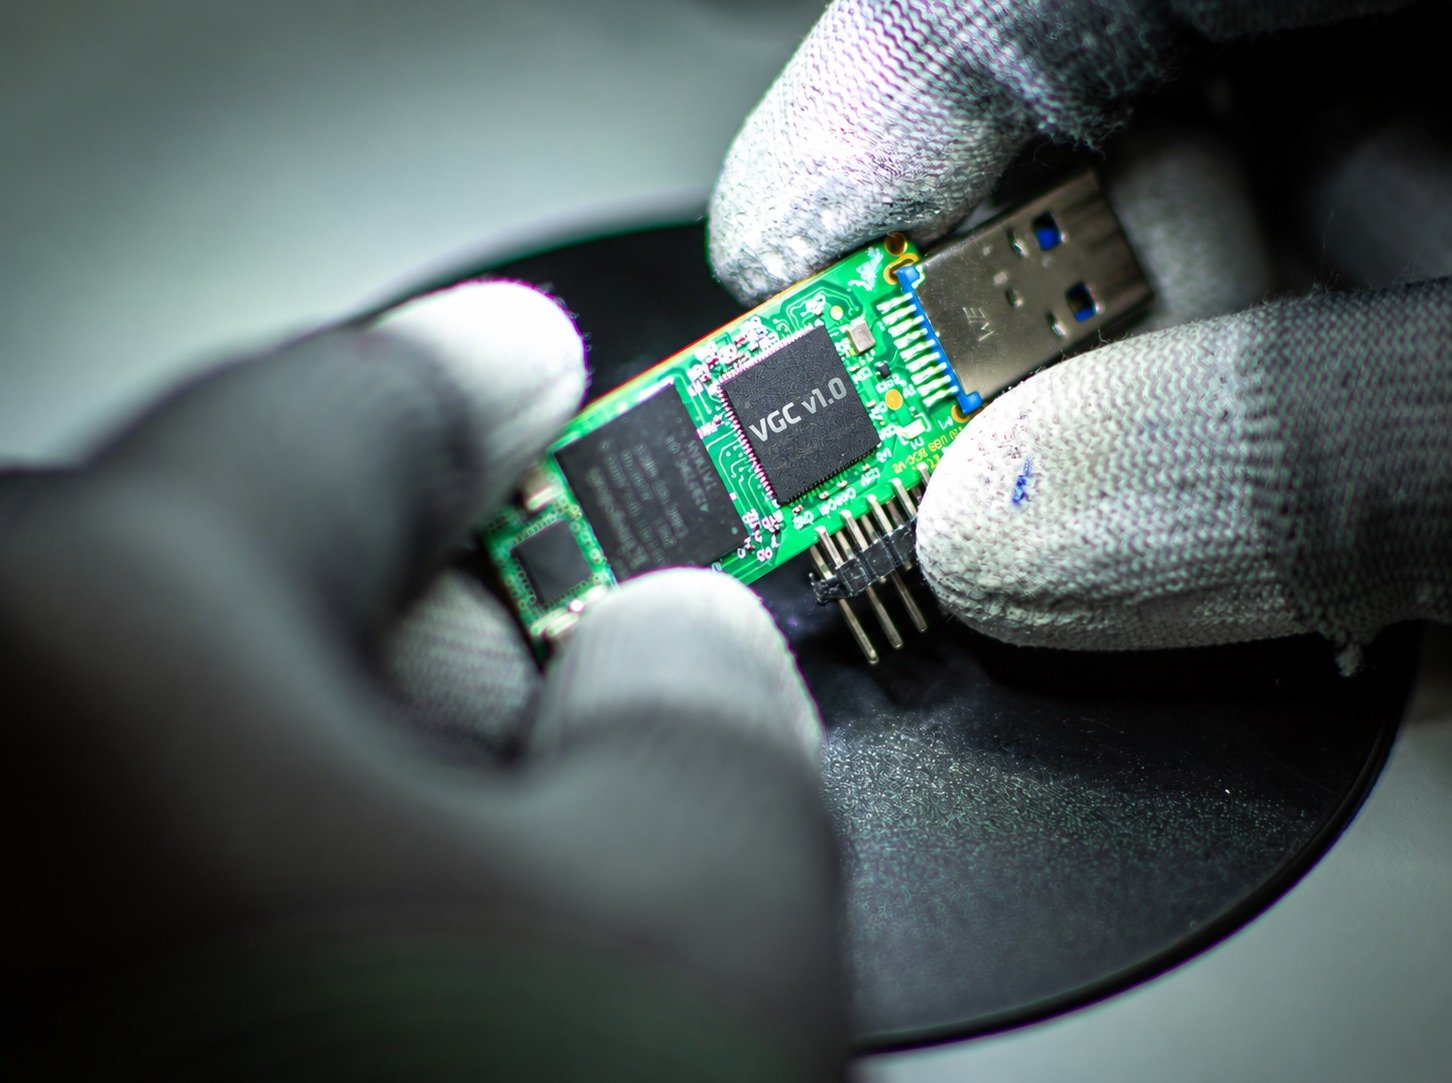
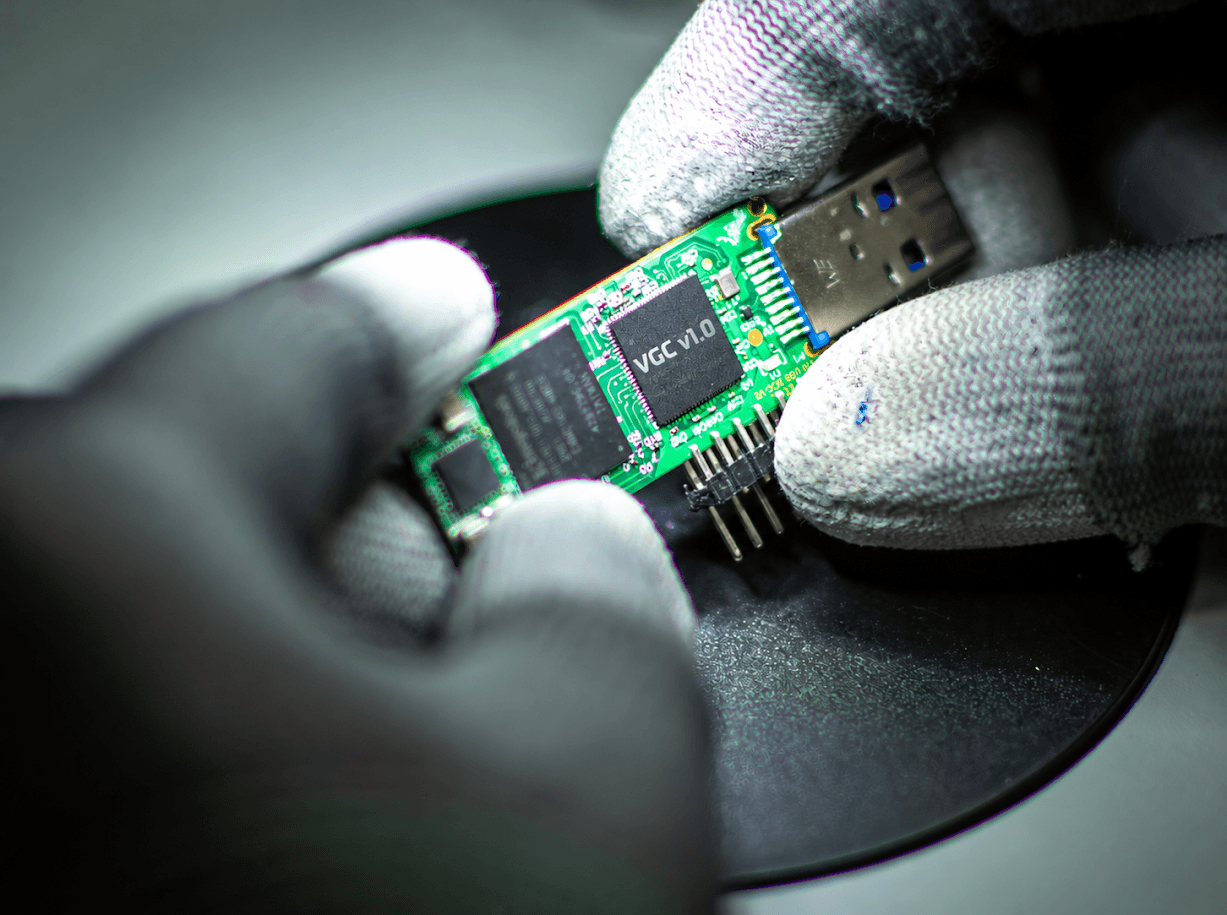
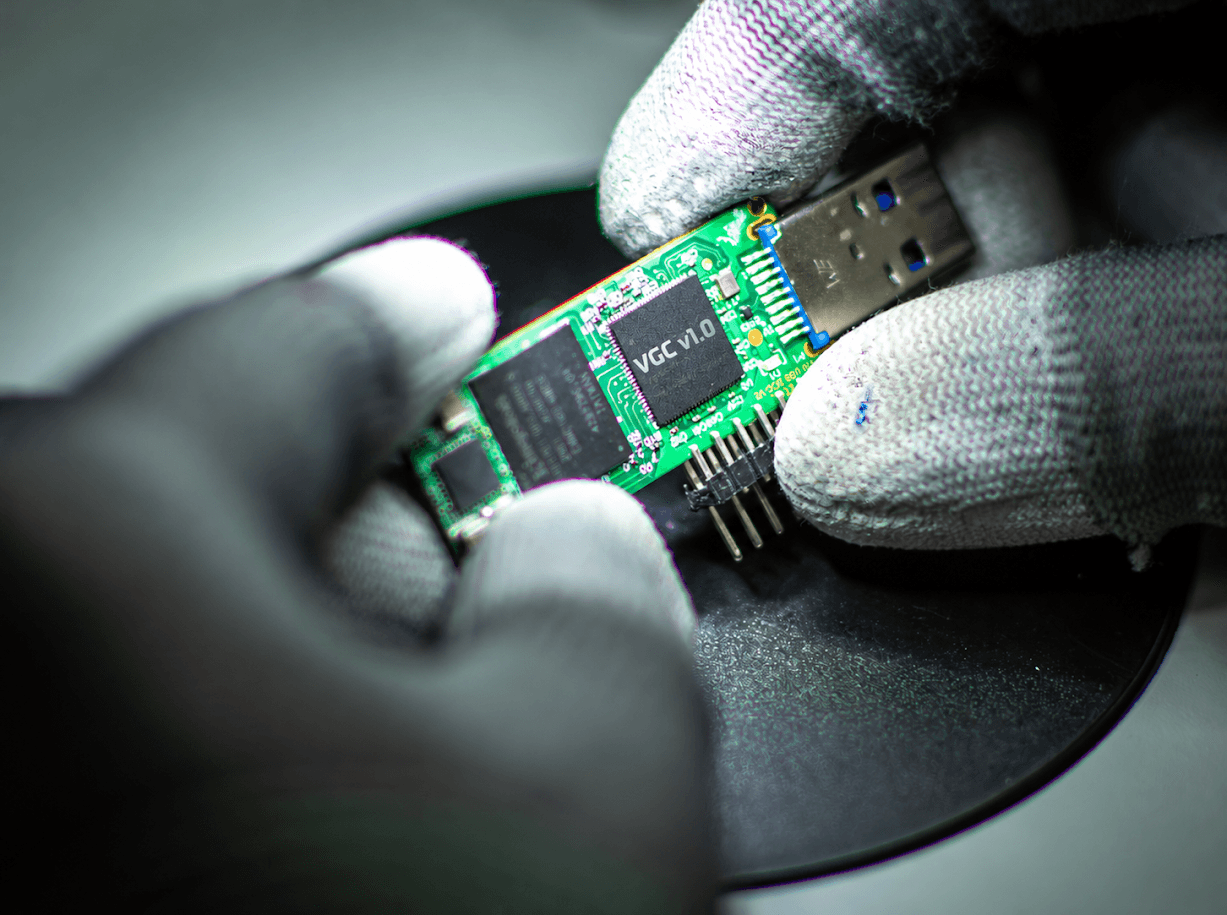
Chip bảo mật VGC v1.0 là vi mạch do Ban Cơ yếu Chính phủ và Viettel phối hợp phát triển, tích hợp thuật toán mã khối MKV thành bộ xử lý mật mã chuyên dụng ngay trên chip để mã hóa và giải mã dữ liệu nhanh hơn. Sản phẩm đánh dấu một bước chuyển đáng chú ý: thay vì để phần mềm đảm nhiệm toàn bộ tác vụ mật mã trên bộ xử lý đa dụng, VGC đưa thuật toán Việt Nam vào phần cứng chuyên biệt. Theo kết quả đo kiểm của hai bên, tốc độ mã hóa và giải mã nhanh gấp khoảng 15 lần giải pháp thuần phần mềm khi thực hiện cùng tác vụ. Con số này tạo nên điểm nhấn, nhưng ý nghĩa lớn hơn nằm ở năng lực thiết kế và kiểm soát nơi thực thi mật mã. Trong bối cảnh dữ liệu ngày càng lưu chuyển nhanh, giảm phụ thuộc vào xử lý thuần phần mềm là hướng đi có cơ sở.
RISC-V, CMOS 28 nm và khối MKV trên chip
VGC v1.0 có kích thước đóng gói 10 × 10 mm, được chế tạo trên tiến trình CMOS 28 nm và sử dụng kiến trúc tập lệnh mở RISC-V. RISC-V giúp đội ngũ trong nước chủ động thiết kế bộ xử lý, kiểm chứng và điều chỉnh các thành phần, thay vì chỉ dựa vào một thiết kế đóng sẵn. Tuy nhiên, điểm tạo khác biệt trực tiếp về mật mã là MKV: thuật toán mã khối do Ban Cơ yếu Chính phủ nghiên cứu, phát triển đã được hiện thực hóa thành khối xử lý chuyên dụng. Nhờ vậy, tác vụ mật mã có thể được thực hiện ngay trong phần cứng thay vì phụ thuộc hoàn toàn vào phần mềm. Đây không chỉ là lựa chọn nhằm tăng tốc độ; nó còn cho phép thiết kế chip xoay quanh yêu cầu bảo mật cụ thể. Hai bên cũng chú trọng bảo vệ bản thiết kế trước khi gửi chế tạo, nhằm hạn chế nguy cơ lộ lọt hoặc bị dịch ngược.
Chứng nhận mở đường cho USB lưu trữ an toàn
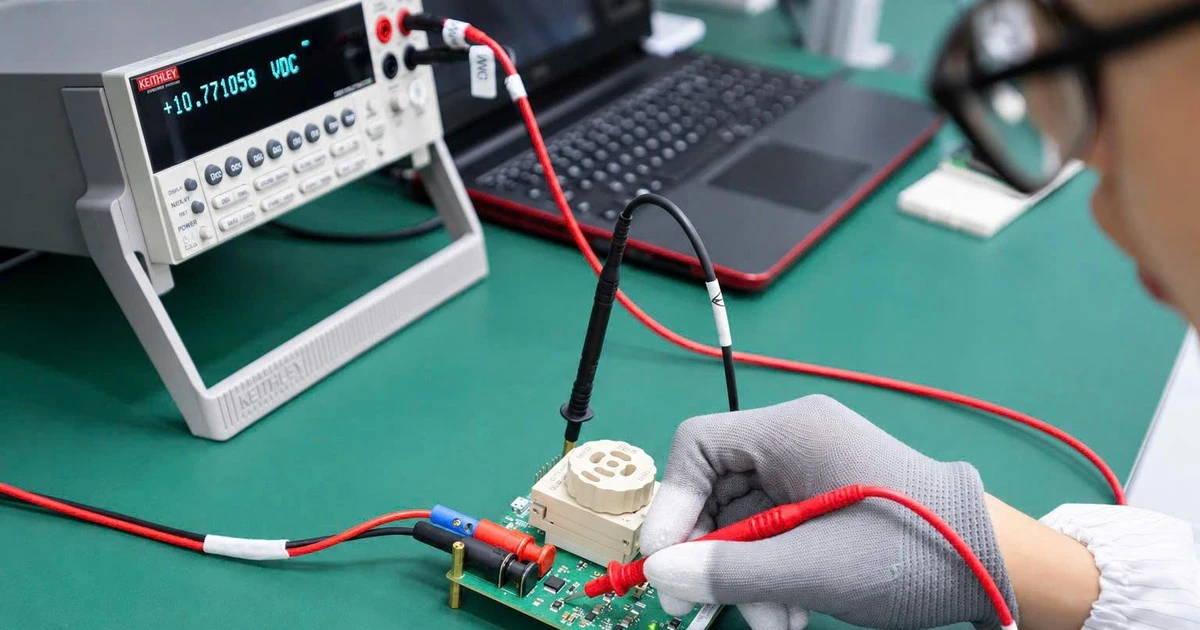
Lô chip VGC v1.0 đầu tiên vượt qua các hạng mục đo kiểm kỹ thuật và được cấp giấy chứng nhận trong quý I/2026, với phạm vi sử dụng trong kinh tế - xã hội theo yêu cầu của Ban Cơ yếu Chính phủ. Bước ứng dụng ban đầu là USB lưu trữ an toàn dành cho các cơ quan Đảng, Nhà nước và Quốc phòng. Đây là cách đưa năng lực của chip đến gần một sản phẩm cụ thể: dữ liệu lưu trên thiết bị có thể được bảo vệ bằng phần cứng chuyên dụng, thay vì chỉ dựa vào phần mềm chạy trên máy tính. Dù vậy, phạm vi triển khai hiện được mô tả gắn với các cơ quan và nhu cầu chuyên biệt; chưa có cơ sở để xem đây là sản phẩm phổ thông dành cho mọi người dùng. Giá trị trước mắt nằm ở việc thử nghiệm công nghệ trong một ứng dụng thực tế, nơi bảo vệ dữ liệu là yêu cầu quan trọng.
Lý do cần chuyển mật mã xuống phần cứng không chỉ nằm ở hiệu năng. Chuyển đổi số làm dữ liệu lưu chuyển nhanh hơn, trong khi mã độc, nguy cơ lộ thông tin và gián đoạn chuỗi cung ứng chip đều gây sức ép lên an toàn thông tin. Việc nắm quyền thiết kế và tích hợp thuật toán vì thế có thể giúp chủ động hơn trước các rủi ro, dù tự thân một con chip không thể loại bỏ mọi nguy cơ.
Nền tảng đáng chú ý, nhưng thước đo là khả năng mở rộng
VGC v1.0 nên được nhìn nhận như nền tảng mở đầu cho hệ sinh thái bán dẫn bảo mật, không phải lời giải trọn vẹn cho mọi nhu cầu an ninh dữ liệu. Các hướng tiếp theo được nêu gồm tích hợp chip vào USB Token phục vụ chữ ký số và phát triển chip định danh hướng tới hệ thống chứng thực chữ ký số quốc gia. Ban Cơ yếu Chính phủ dự kiến tập trung nghiên cứu các thuật toán thế hệ mới, trong đó có mật mã hậu lượng tử; Viettel hướng tới các lõi xử lý RISC-V hiệu năng cao, kiến trúc đa lõi và hoàn thiện quy trình thiết kế, kiểm chứng vi mạch. Những bước này sẽ quyết định liệu năng lực đã thể hiện ở VGC có thể phát triển thành các sản phẩm ứng dụng rộng hơn hay không. Kết luận hợp lý lúc này là: chip bảo mật VGC chứng minh mật mã MKV có thể chạy trên phần cứng trong nước, còn hiệu quả dài hạn phụ thuộc vào triển khai, kiểm định và khả năng mở rộng.