
Phòng thủ mạng cần tốc độ và tầm nhìn dài hạn
Phòng thủ tự động bằng AI là việc dùng tác nhân trí tuệ nhân tạo để hỗ trợ phát hiện, phân tích và xử lý nguy cơ an ninh mạng trong phạm vi được phân quyền, dưới sự giám sát của con người. Đây không còn là lựa chọn công nghệ bên lề: doanh nghiệp cần vừa ứng phó nhanh với các cuộc tấn công hiện tại, vừa chuẩn bị bảo vệ dữ liệu có giá trị lâu dài.
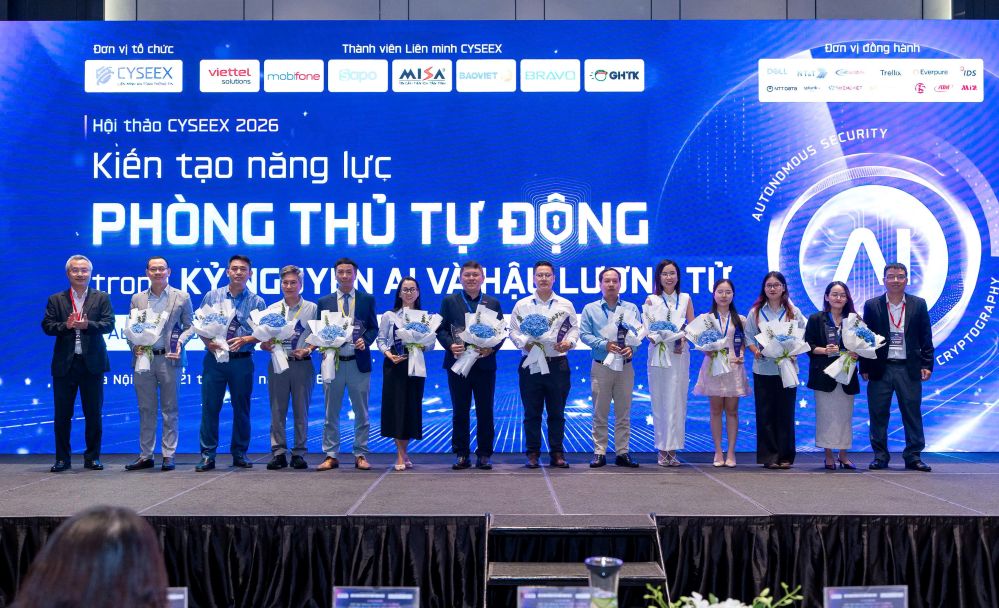
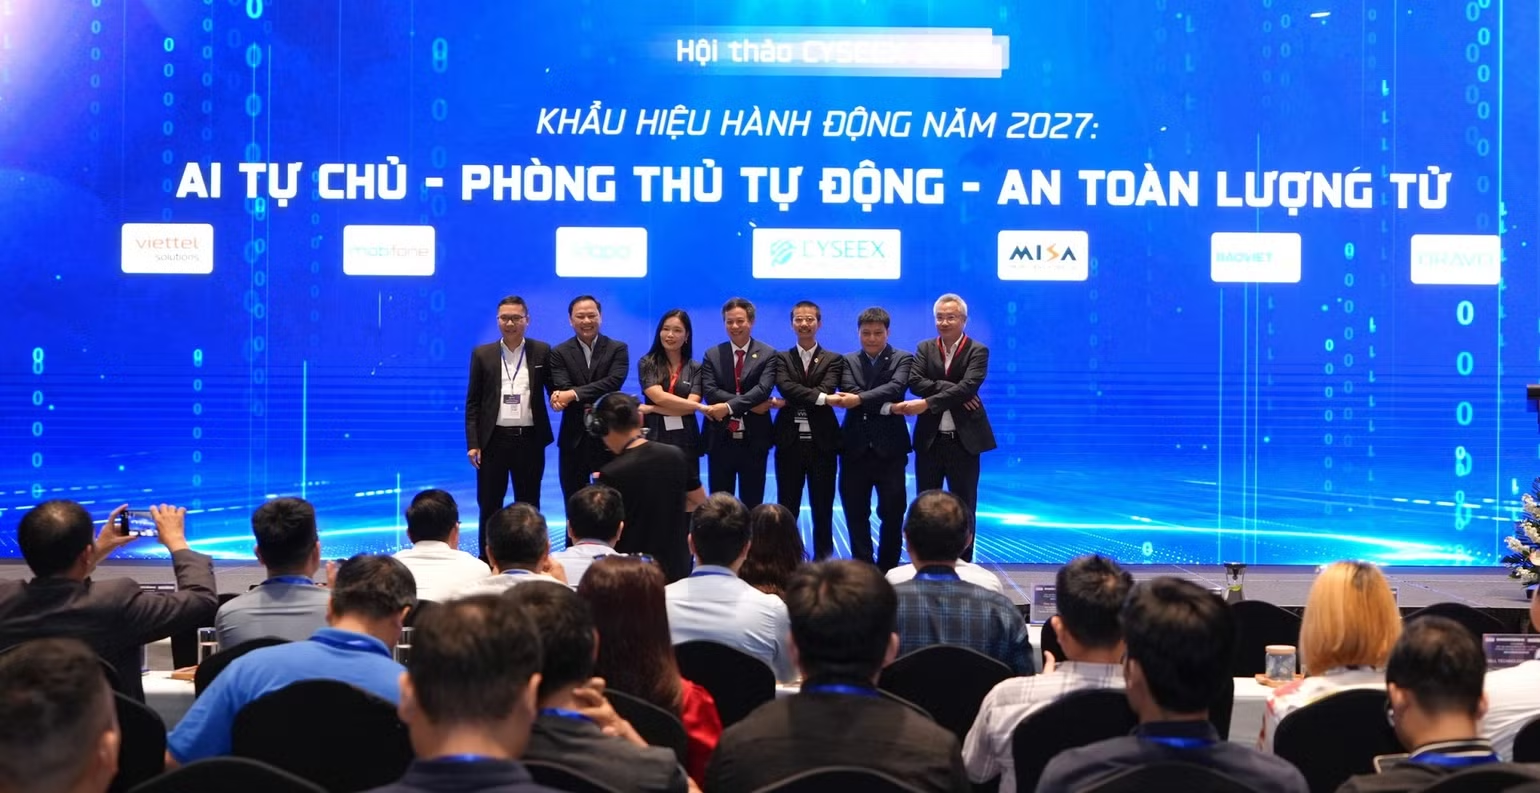
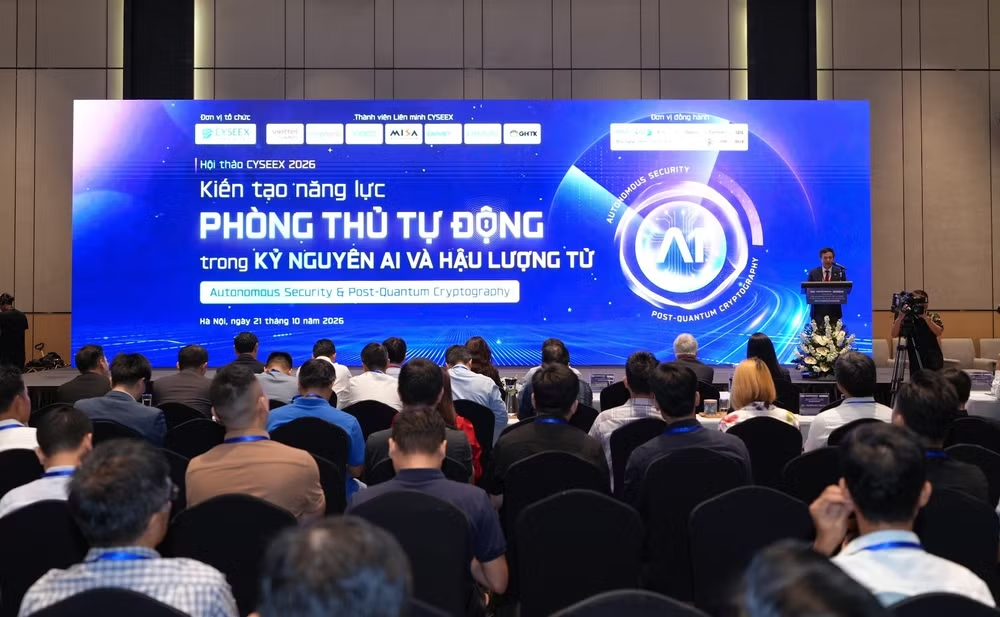
Ngày 21/10, Liên minh An toàn thông tin CYSEEX tổ chức Hội thảo CYSEEX 2026, tập trung vào ứng dụng AI để tự động hóa phòng thủ và chuẩn bị chuyển đổi sang mật mã hậu lượng tử. Hai hướng đi này giải quyết hai nhịp thời gian khác nhau nhưng gắn chặt với nhau: AI giúp rút ngắn thời gian phản ứng trước nguy cơ đang diễn ra, còn mật mã hậu lượng tử nhằm bảo vệ dữ liệu trước thay đổi có thể làm suy yếu một số thuật toán mã hóa. Chỉ đầu tư vào một phía sẽ để lại khoảng trống: hệ thống có thể phản ứng nhanh nhưng dữ liệu vẫn dễ tổn thương trong tương lai, hoặc có mã hóa mới nhưng quy trình phát hiện tấn công vẫn chậm.
AI tăng tốc, nhưng quyền quyết định phải được kiểm soát
Kết quả thử nghiệm được nêu tại hội thảo cho thấy AI an ninh mạng có thể giảm tải công việc lặp lại và giúp đội ngũ bảo mật tập trung vào quyết định cần chuyên môn. Trong 9 tháng đầu năm 2026, CYSEEX tổ chức 7 đợt diễn tập trên 14 hệ thống thành viên, phát hiện 307 lỗ hổng; đồng thời triển khai 18 tác nhân AI trong phòng thủ hệ thống, mô phỏng tấn công và bảo mật phần mềm.
Các tác nhân này giảm 65–75% thời gian xử lý cảnh báo thủ công, nâng khả năng phát hiện và ứng phó với kiểu tấn công mới từ 50% lên 90%, đồng thời hỗ trợ tìm hơn 120 lỗ hổng. Với doanh nghiệp và người dùng, thời gian xử lý ngắn hơn có thể giúp nguy cơ được nhận diện sớm, hạn chế ảnh hưởng đến dịch vụ và dữ liệu. Nhưng tốc độ không đồng nghĩa với việc giao toàn quyền cho máy. CYSEEX nhấn mạnh định hướng mở rộng tự động hóa có kiểm soát, với giám sát, truy vết và phê duyệt của con người đối với quyết định rủi ro cao.
Mật mã hậu lượng tử là việc cần khởi động sớm
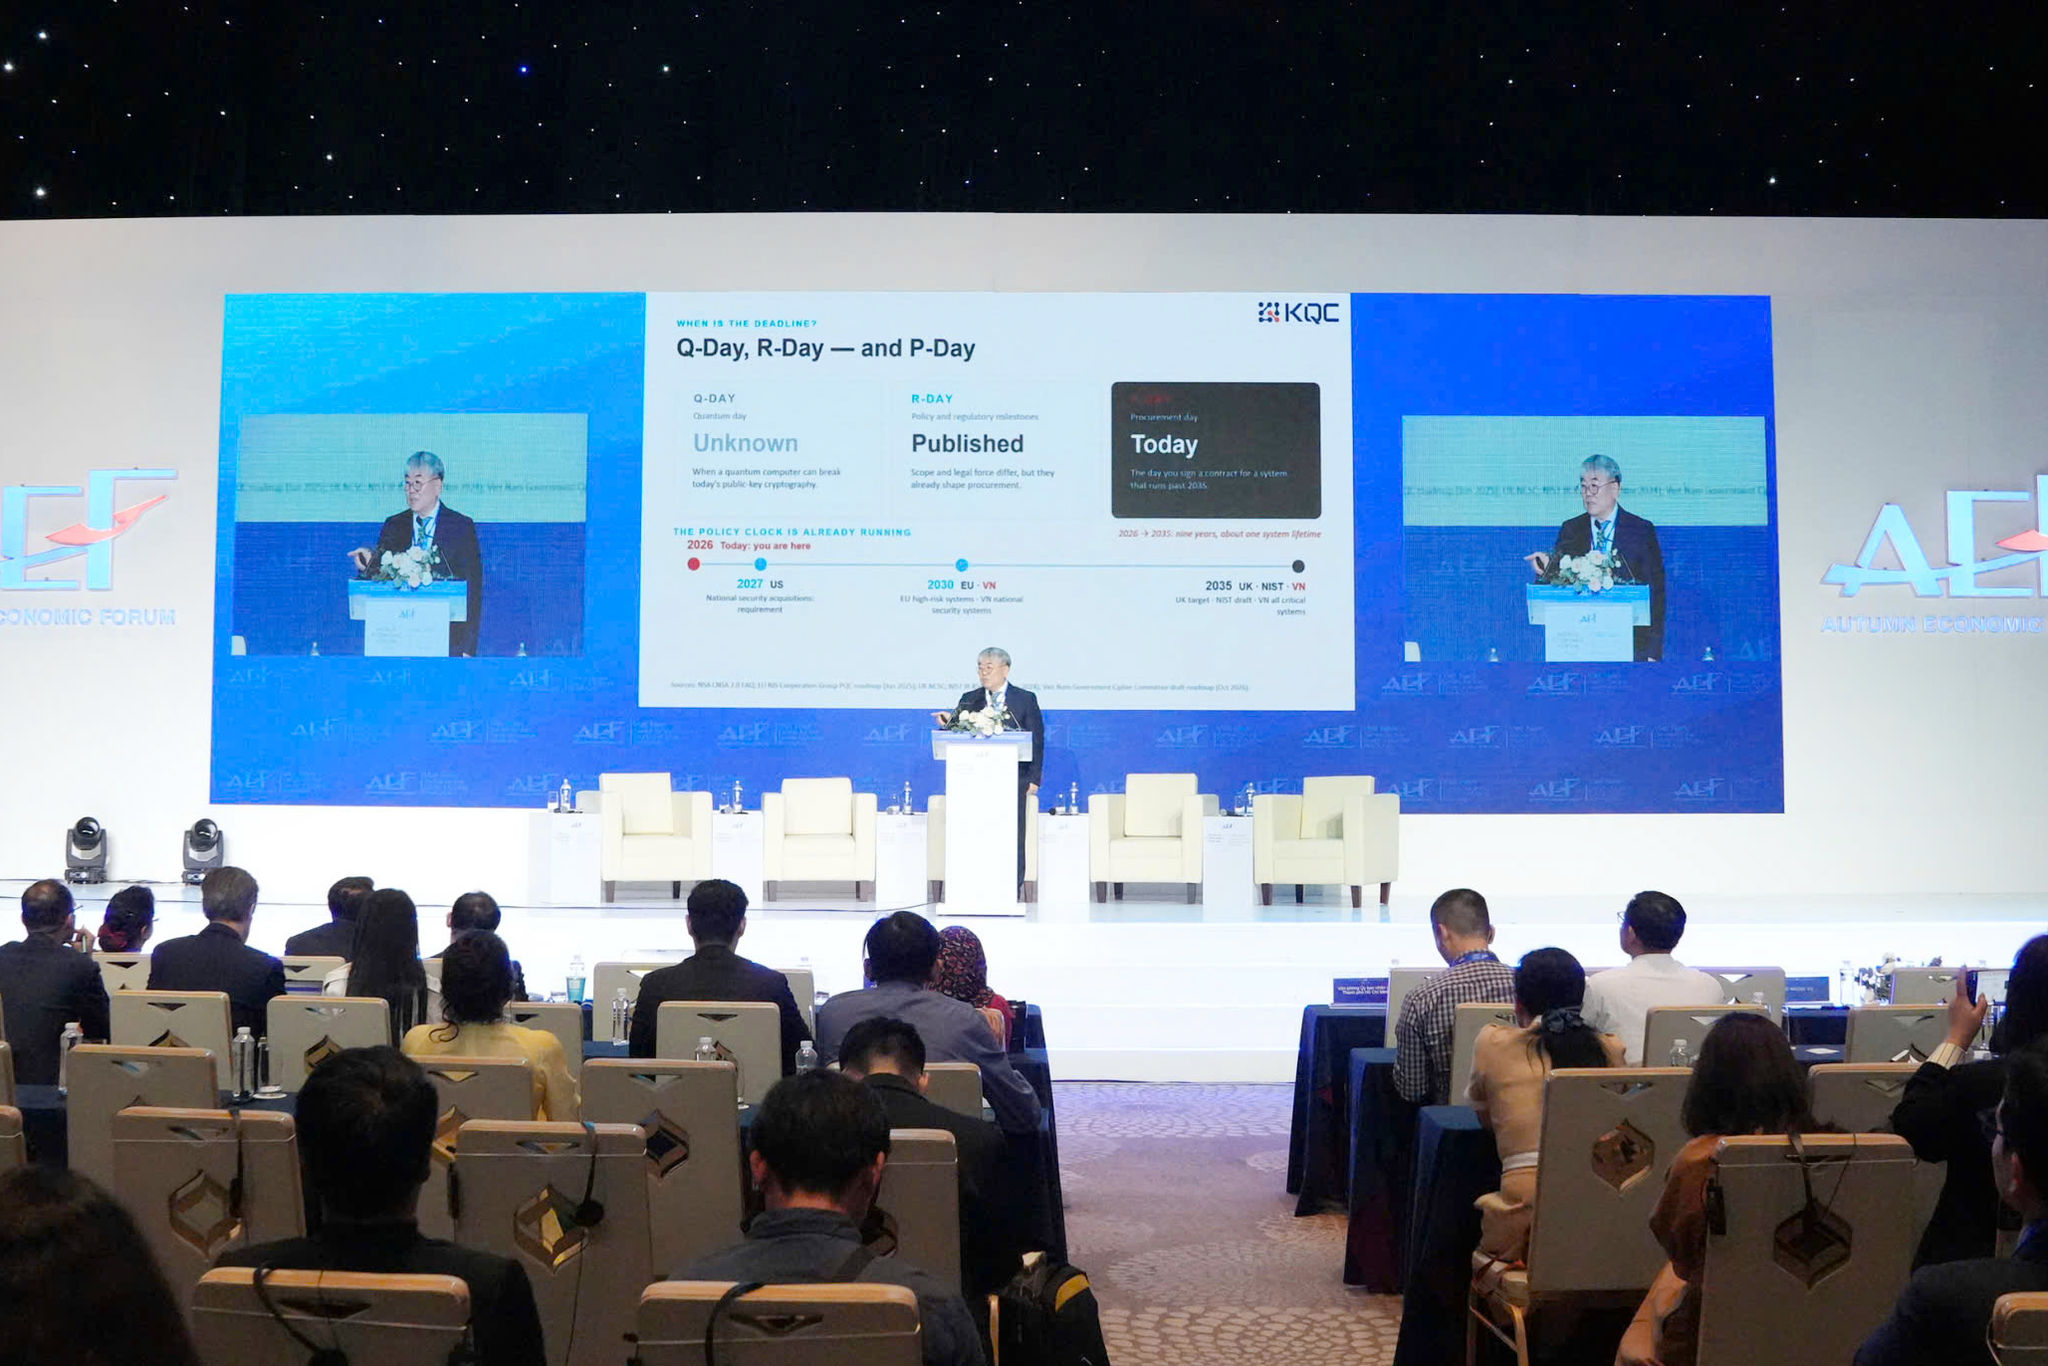
Máy tính lượng tử có thể tạo rủi ro cho một số thuật toán mật mã hiện dùng để bảo vệ dữ liệu và giao dịch số. Doanh nghiệp không nên đợi đến khi công nghệ đó trở thành mối đe dọa trực tiếp mới bắt đầu chuẩn bị: chuyển đổi sang mật mã hậu lượng tử có thể kéo dài nhiều năm và liên quan đến hệ thống, thiết bị, kết nối lẫn chuỗi cung ứng công nghệ.
Bước đầu thực tế là kiểm kê thuật toán mã hóa và chứng thư số đang sử dụng, xác định dữ liệu cần được bảo vệ trong thời gian dài, rồi ưu tiên hệ thống theo mức độ quan trọng để xây dựng lộ trình chuyển đổi. Đây là công việc nền tảng cho bảo vệ dữ liệu, không phải một lần nâng cấp đơn lẻ. Dữ liệu lưu trữ hôm nay có thể còn nhạy cảm trong nhiều năm; vì vậy, khả năng bảo vệ trước rủi ro tương lai cũng cần được tính từ hiện tại. Chuẩn bị sớm giúp doanh nghiệp hiểu rõ phụ thuộc công nghệ và tránh triển khai chuyển đổi vội vàng trên diện rộng.
Kết hợp hai hướng thành kế hoạch phòng thủ có thể kiểm chứng
AI và mật mã hậu lượng tử không thay thế lẫn nhau. Một bên tăng năng lực quan sát, phát hiện và ứng phó; bên kia chuẩn bị lớp bảo vệ dữ liệu trước nguy cơ dài hạn. Kết hợp hai hướng đòi hỏi quy trình rõ ràng: diễn tập để kiểm tra năng lực phòng thủ, giới hạn quyền của tác nhân AI, xác định ai phê duyệt hành động nhạy cảm và lập danh mục hệ thống mã hóa cần chuyển đổi. Khi xảy ra sự cố, doanh nghiệp cũng cần xác định bản dữ liệu sạch, đáng tin cậy để khôi phục hoạt động, tránh đưa mã độc hoặc dữ liệu đã bị xâm phạm trở lại hệ thống.
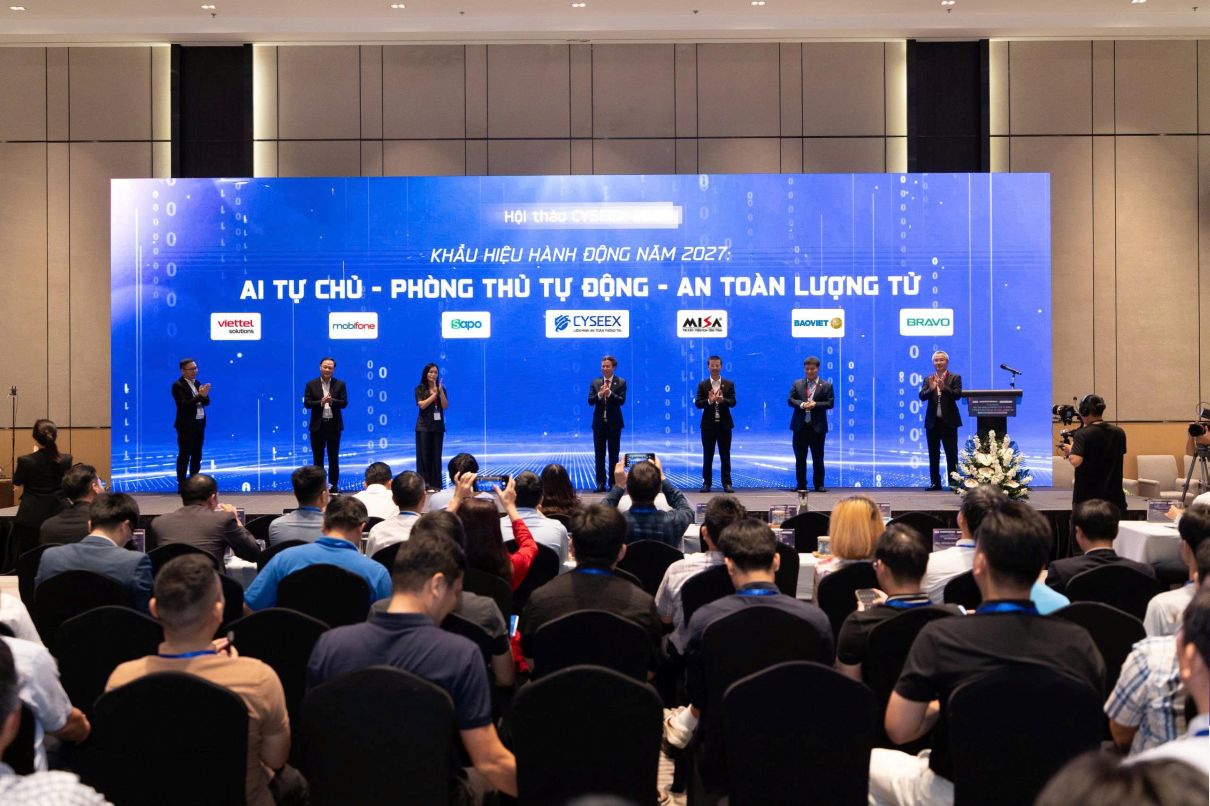
Trong năm 2027, CYSEEX dự kiến mở rộng tác nhân AI theo nguyên tắc tự động hóa có kiểm soát, tiếp tục diễn tập và thúc đẩy thử nghiệm mật mã hậu lượng tử ở các hệ thống phù hợp. Đây là hướng đi đáng chú ý, nhưng hiệu quả cuối cùng phụ thuộc vào khả năng biến thử nghiệm thành quy trình được giám sát và kiểm chứng. Doanh nghiệp nên xem phòng thủ tự động và bảo vệ dữ liệu dài hạn là hai phần của cùng một kế hoạch: phản ứng nhanh trước mối đe dọa hôm nay, đồng thời không để dữ liệu ngày mai phụ thuộc vào những thuật toán có thể mất độ an toàn.