
An toàn giao dịch không thể dựa vào từng hệ thống riêng lẻ
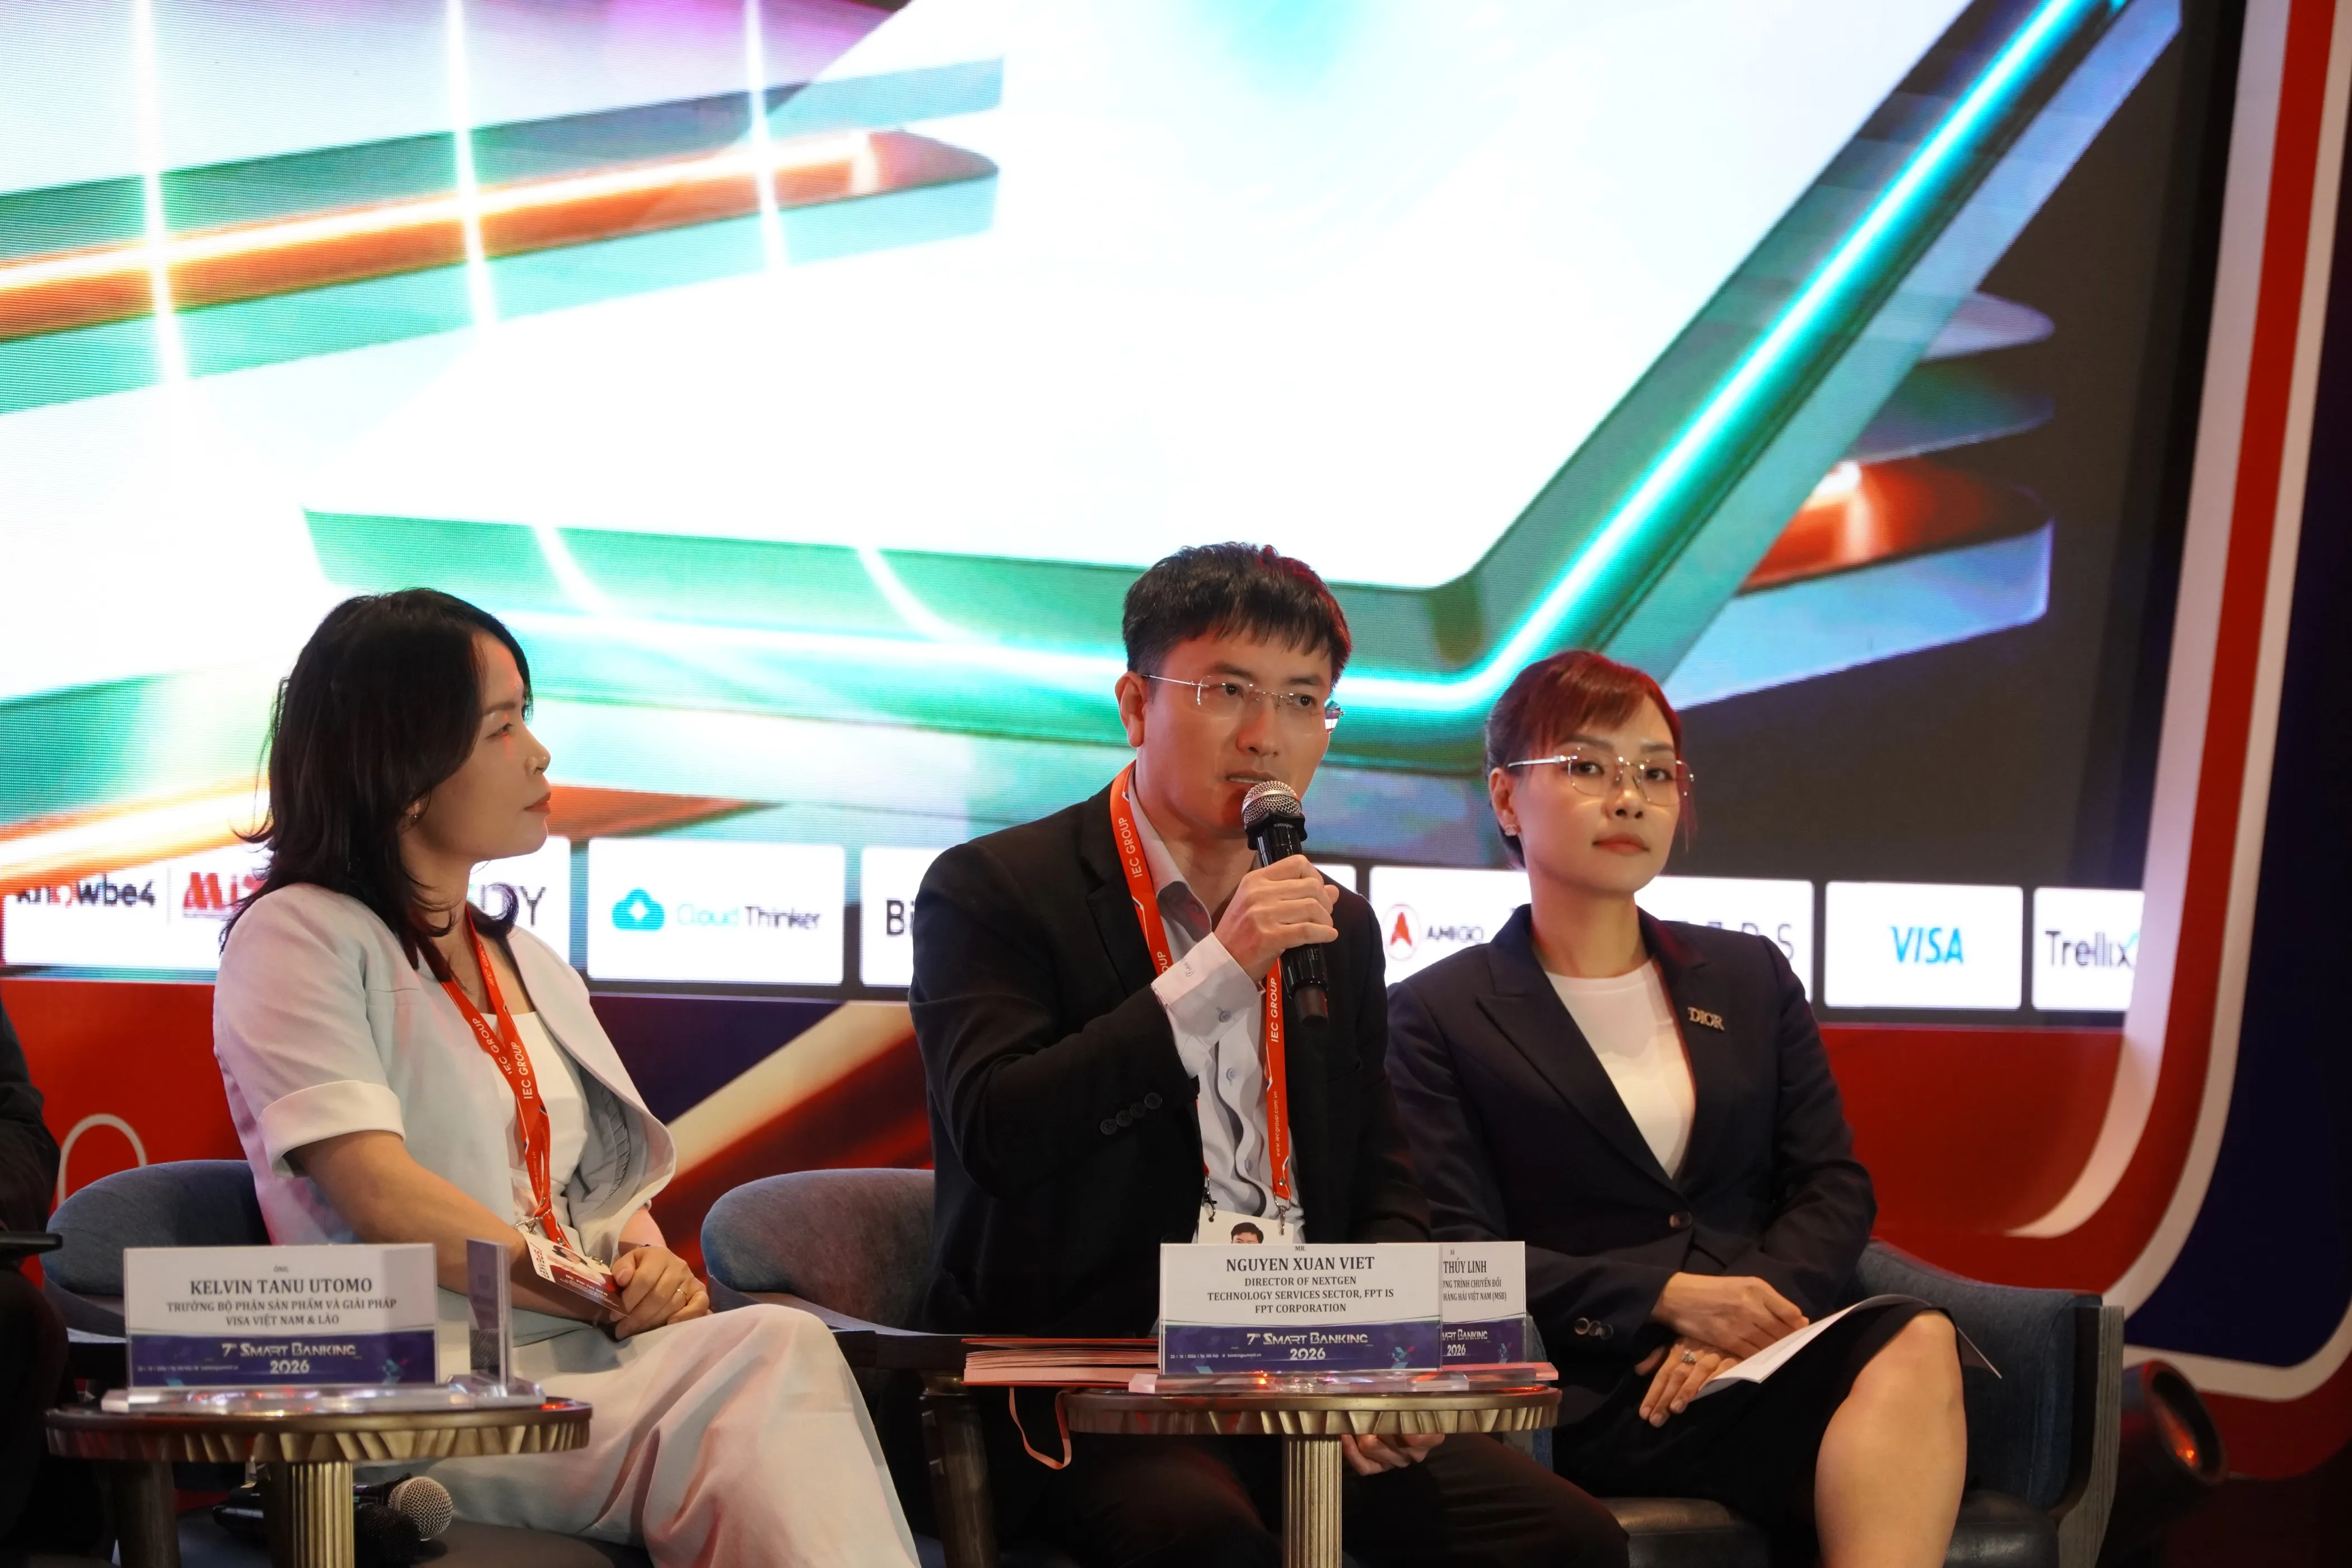
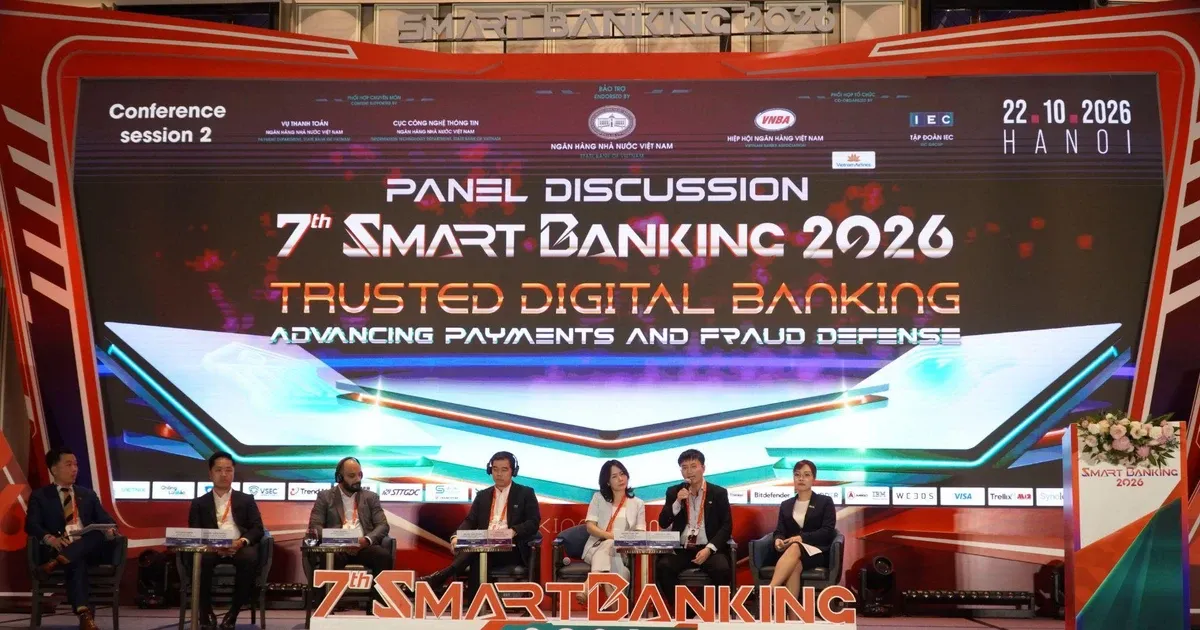
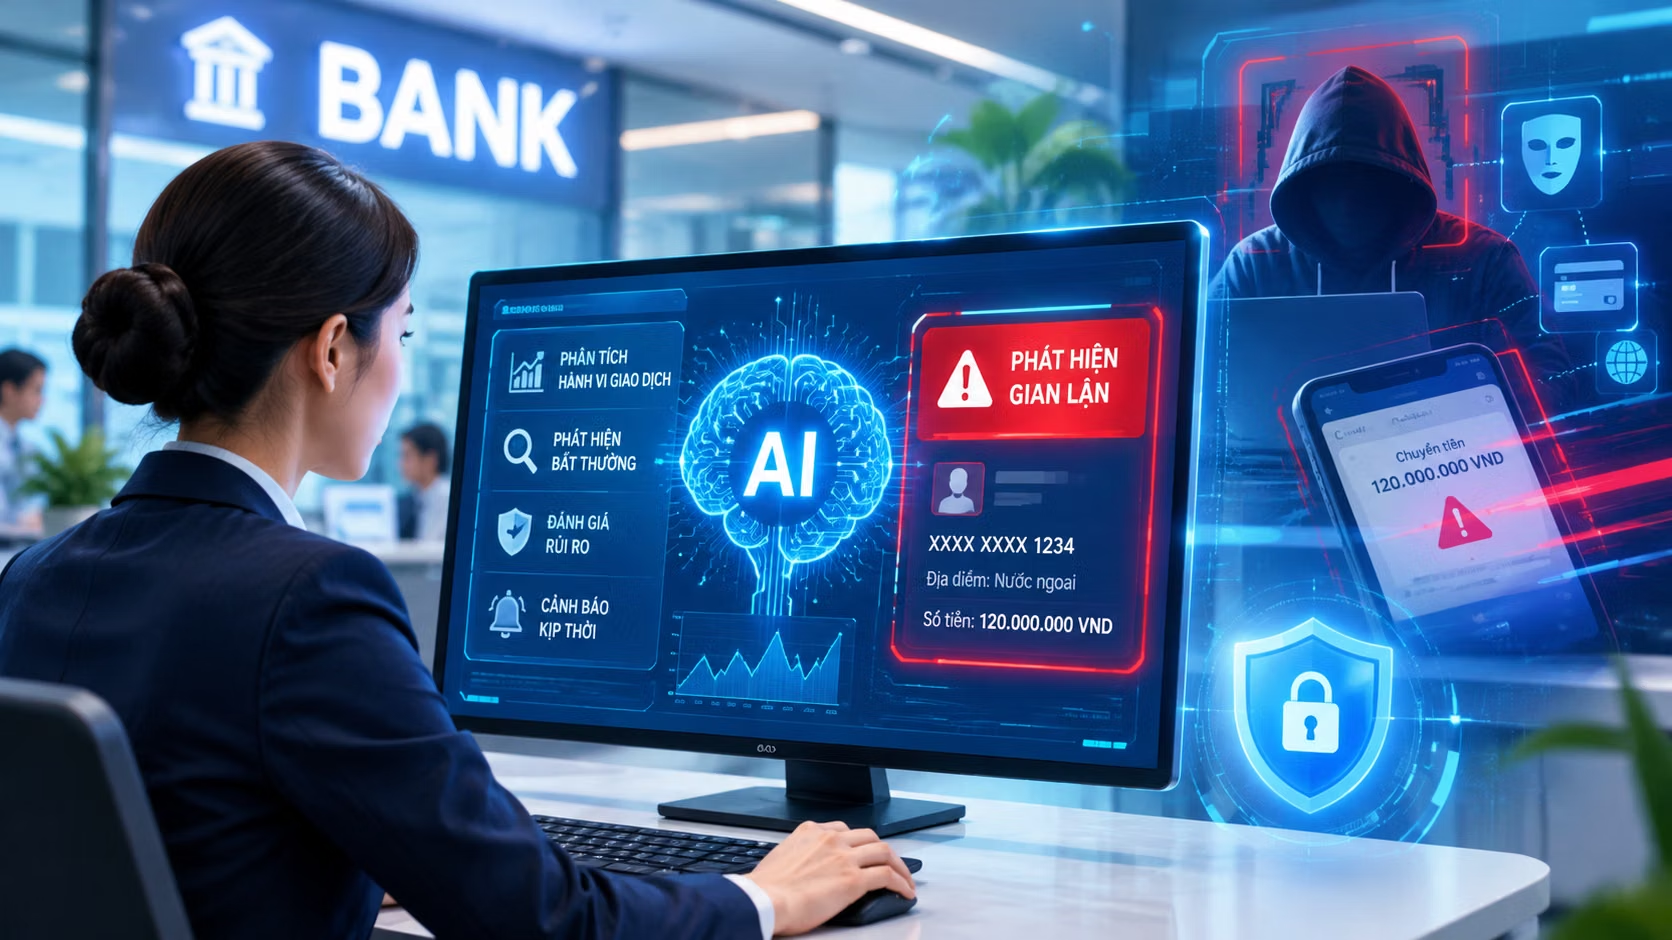
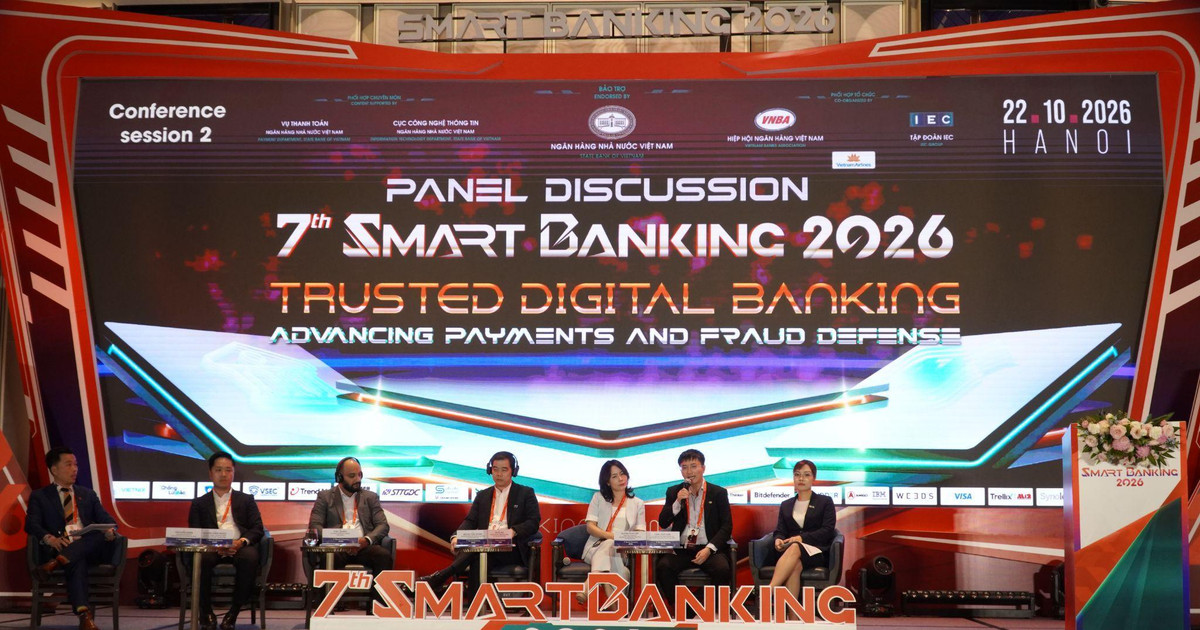
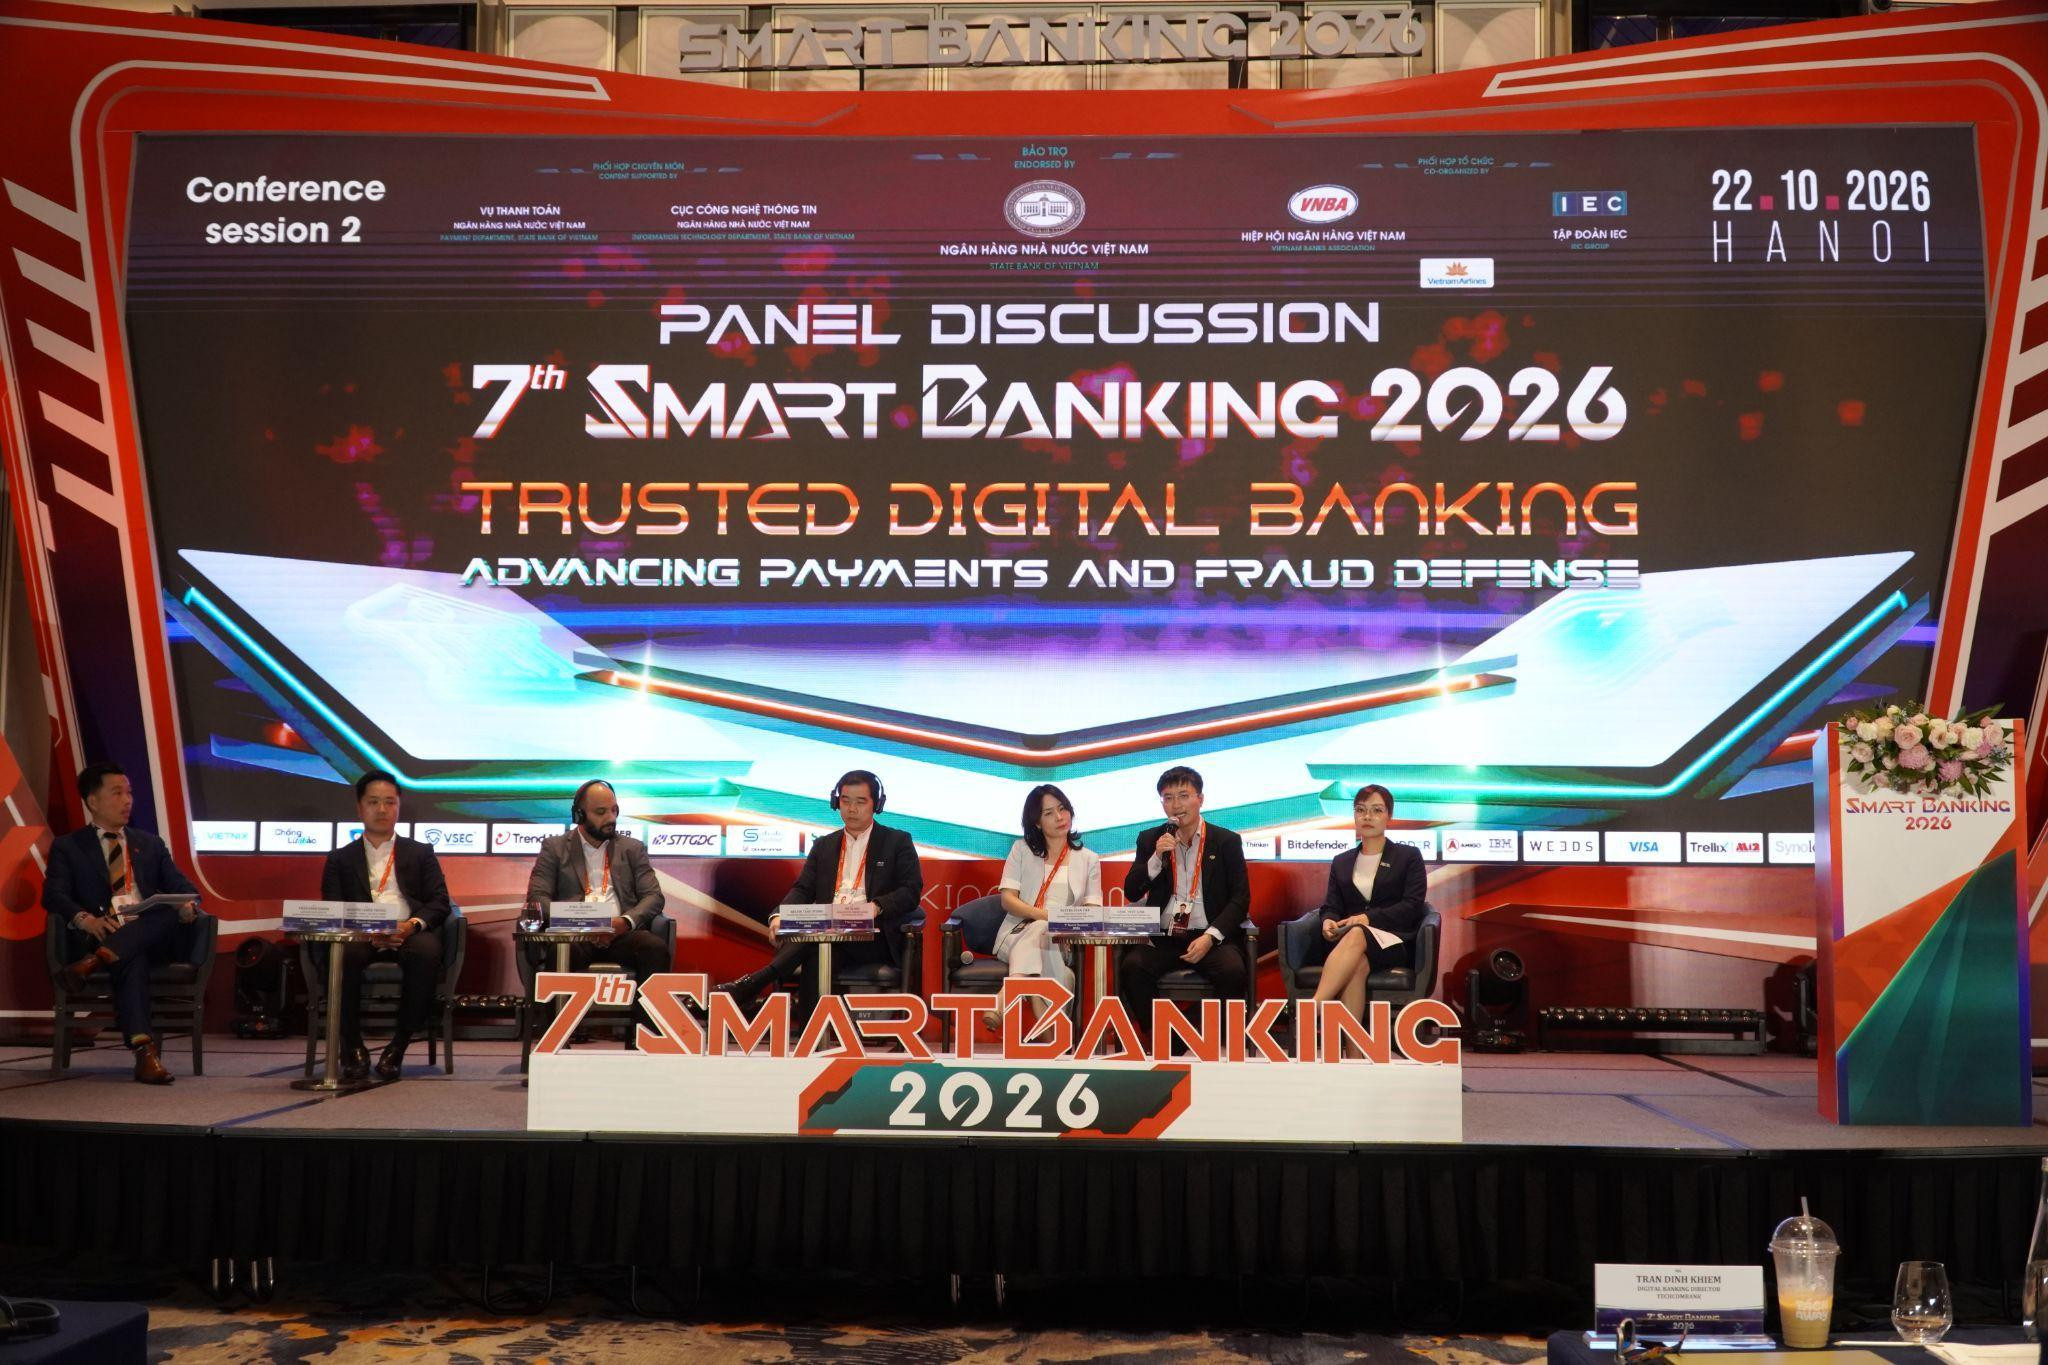
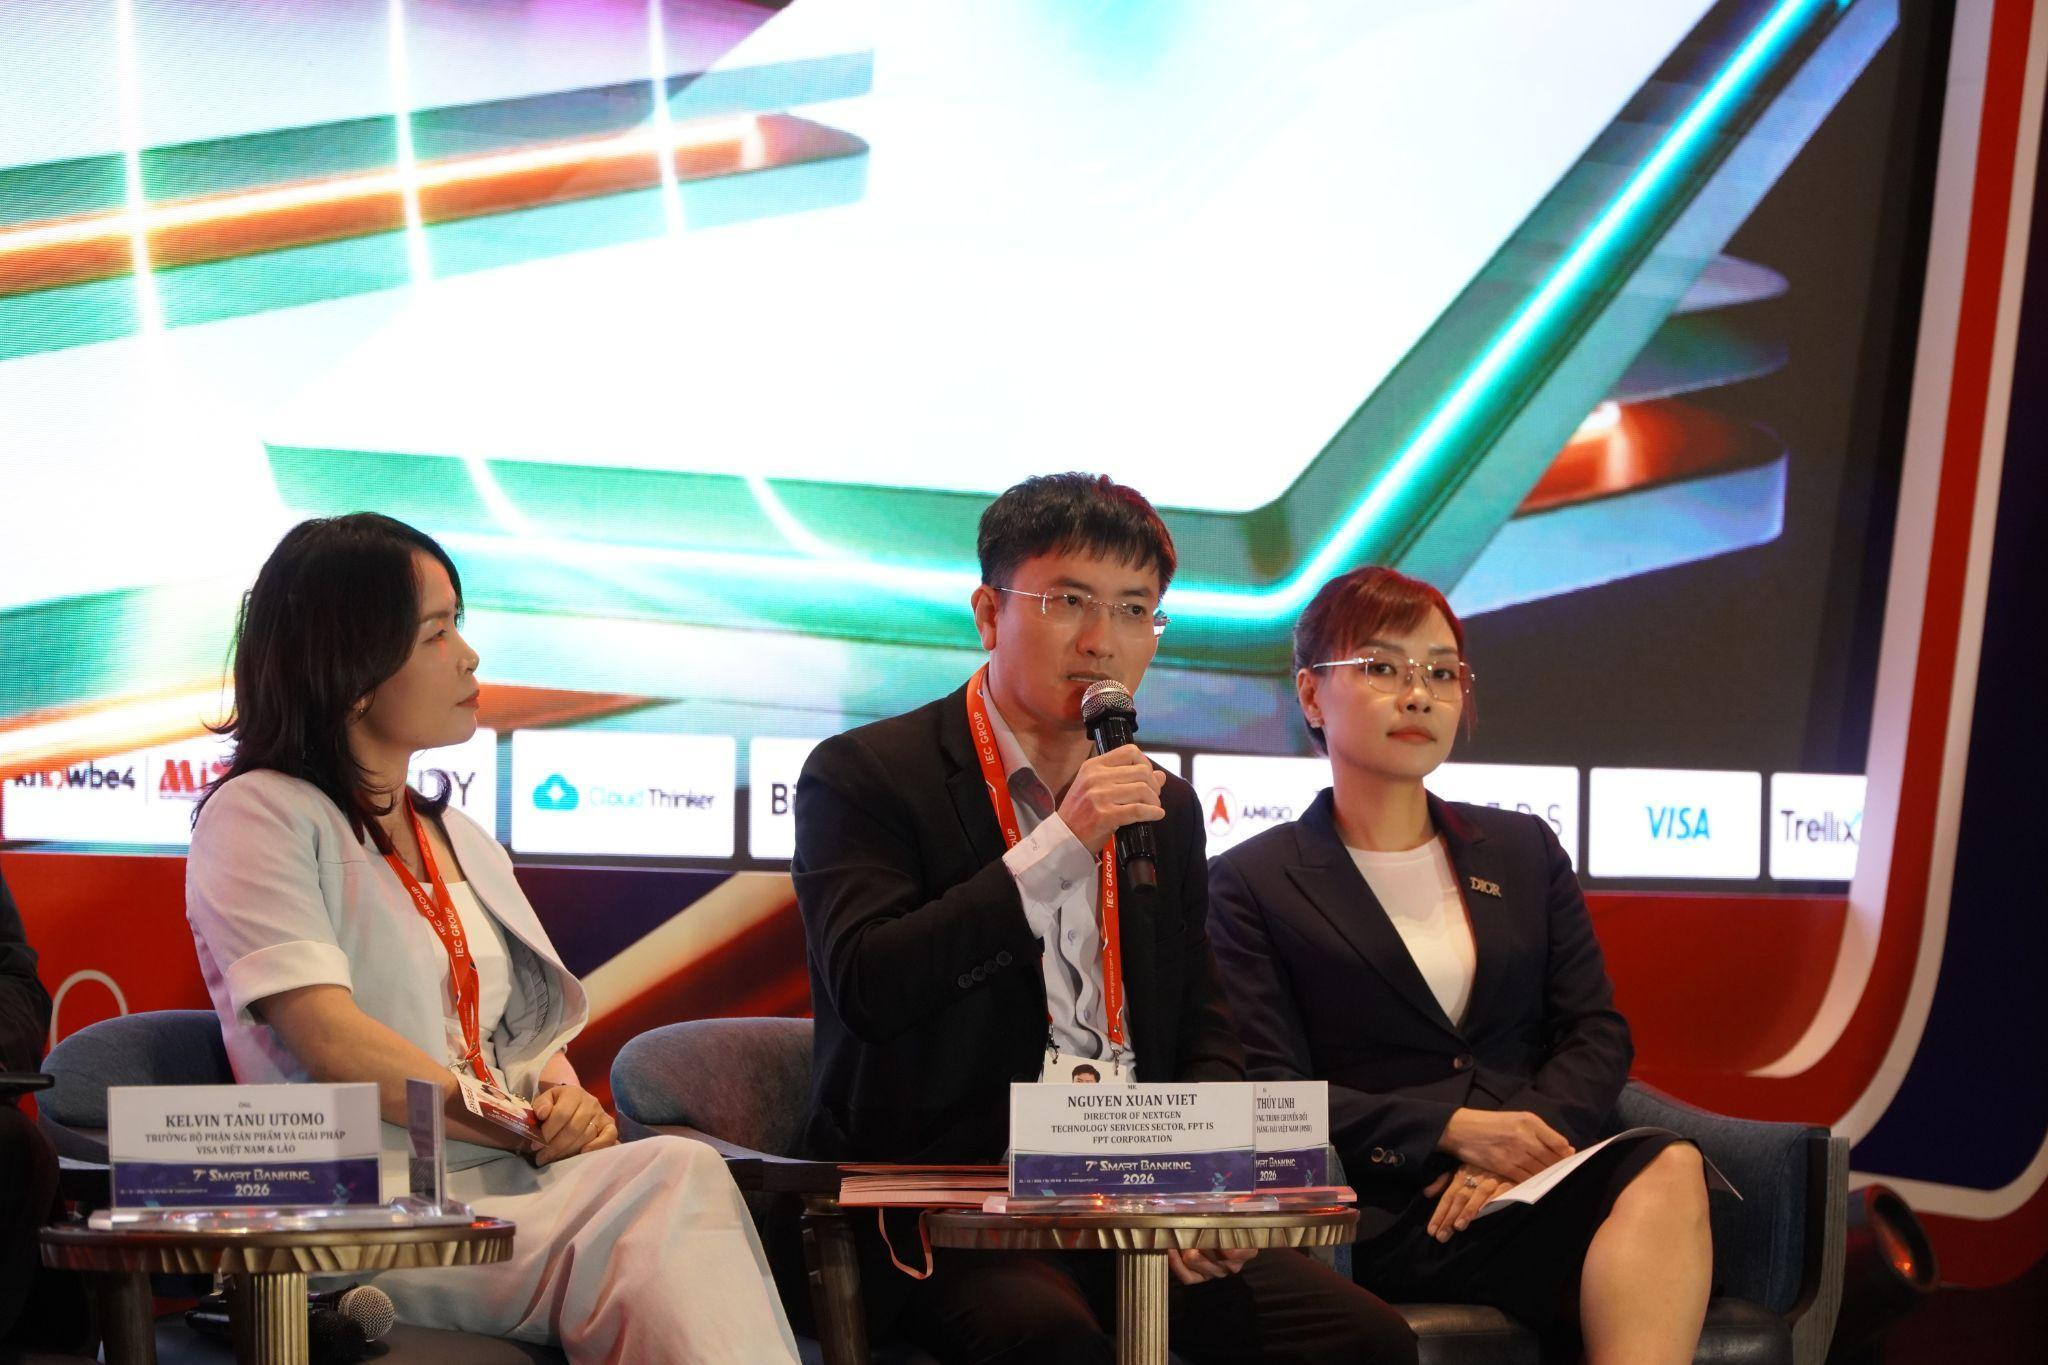
Liên thông an ninh mạng và chống gian lận ngân hàng là cách kết nối dữ liệu giám sát hệ thống, dấu hiệu giao dịch đáng ngờ và thông tin phòng chống rửa tiền để nhận diện, ứng phó rủi ro theo thời gian thực. Đây là hướng đi cần thiết khi AI vừa thúc đẩy dịch vụ số vừa khiến các thủ đoạn tấn công tinh vi hơn. Tại Smart Banking 2026, ông Nguyễn Xuân Việt, Giám đốc Công nghệ kiêm Giám đốc Khối Dịch vụ công nghệ mới của FPT IS, đề xuất kết nối ba nhóm năng lực này nhằm tăng khả năng phát hiện rủi ro. Đề xuất đáng chú ý không phải vì thêm một lớp công nghệ, mà vì thừa nhận một thực tế: gian lận ngân hàng số và xâm nhập hệ thống ngày càng đan xen. Nếu mỗi bộ phận chỉ nhìn cảnh báo của riêng mình, ngân hàng có thể bỏ lỡ mối liên hệ giữa một lần đăng nhập bất thường và giao dịch phát sinh ngay sau đó.
AI đang tạo lợi ích rõ rệt cho ngân hàng trong cải thiện trải nghiệm, tối ưu quy trình và phát triển dịch vụ. Nhưng cùng công nghệ ấy, kẻ tấn công có thể tự động dò lỗ hổng, tăng tốc xâm nhập và mở rộng quy mô tấn công mạng AI. Nguy cơ không chỉ nằm trong hạ tầng. Kẻ gian có thể dùng hình ảnh, video hoặc giọng nói giả để mạo danh, thao túng khách hàng hay nhân viên, khiến nạn nhân tự chuyển tiền. Hai tuyến rủi ro vì thế không còn tách biệt: đánh lừa con người có thể mở đường vào hệ thống bằng thông tin đăng nhập hợp lệ. Phòng thủ thụ động theo từng sản phẩm bảo mật đã không còn tương xứng với tốc độ và cách phối hợp của các thủ đoạn này.
Kết nối tín hiệu để nhìn thấy cả chuỗi rủi ro
Khi dữ liệu từ giám sát an ninh mạng, phát hiện gian lận và phòng chống rửa tiền được đối chiếu, ngân hàng có thể hình thành bức tranh rủi ro đầy đủ hơn, nhận ra các dấu hiệu liên quan và ưu tiên tình huống nguy cơ cao. Thay vì xử lý mỗi cảnh báo như một sự kiện độc lập, đội ngũ có thể rà soát cả chuỗi: dấu hiệu xâm nhập, đăng nhập bất thường rồi đến giao dịch đáng ngờ. Cách nhìn theo ngữ cảnh có thể rút ngắn thời gian nhận diện và ứng phó với tấn công, lừa đảo, gian lận. Đó là khác biệt quan trọng giữa việc sở hữu nhiều công cụ và việc khiến chúng phối hợp thành năng lực bảo vệ giao dịch số. Ngân hàng cũng cần kết hợp xác thực, phân tích hành vi giao dịch, khai thác thông tin cảnh báo và phối hợp với các tổ chức liên quan để nhận diện sớm dấu hiệu lừa đảo.
Liên thông không đồng nghĩa tự động khóa mọi giao dịch có điểm rủi ro cao. Hệ thống nên giúp phân loại, cung cấp ngữ cảnh và chuyển cảnh báo đến đúng nhóm xử lý; quyết định có ảnh hưởng lớn cần nằm trong cơ chế kiểm soát, với chuyên gia giám sát và phê duyệt khi cần thiết. Ngân hàng cũng phải xác định rõ ai được xem dữ liệu nào, cách chia sẻ thông tin giữa các bộ phận và cách xử lý khi tín hiệu sai hoặc thiếu. Nếu không có quy trình quản trị, kết nối dữ liệu có thể tạo thêm cảnh báo nhiễu hoặc khiến phản ứng quá mức làm gián đoạn thanh toán hợp lệ. Mục tiêu không phải giám sát nhiều hơn bằng mọi giá, mà là đưa ra quyết định nhanh hơn với căn cứ tốt hơn.
Bảo vệ khách hàng từ danh tính đến nội dung giao dịch
Nền tảng an ninh mạng ngân hàng cần bắt đầu bằng quản lý danh tính và nguyên tắc Zero Trust: không mặc nhiên tin cậy người dùng hay thiết bị, mà kiểm tra mỗi yêu cầu truy cập theo danh tính, quyền hạn và bối cảnh. Nguyên tắc này nên mở rộng đến khách hàng và từng giao dịch. Chẳng hạn, liên kết tài khoản với thiết bị đã đăng ký, dùng xác thực không mật khẩu theo chuẩn FIDO2 bằng vân tay, khuôn mặt hoặc mã PIN trên thiết bị, đồng thời bảo đảm nội dung khách hàng xác nhận khớp với giao dịch thực tế. Những biện pháp đó giúp giảm nguy cơ lộ thông tin đăng nhập và hạn chế việc nội dung chuyển tiền bị thay đổi trái phép trong lúc xác nhận. Với người dùng, điều này có thể đồng nghĩa thêm một bước xác thực, nhưng bước ấy có ý nghĩa nếu ngăn kẻ gian lợi dụng tài khoản bị chiếm đoạt.
Triển khai hiệu quả đòi hỏi ngân hàng cân bằng giữa bảo mật và trải nghiệm. Kiểm tra quá ít sẽ để lọt giao dịch gian lận; kiểm tra quá gắt có thể khiến khách hàng gặp trở ngại khi thanh toán bình thường. Vì vậy, mức độ xác thực và phản ứng nên tương xứng với tín hiệu rủi ro, thay vì áp dụng một quy tắc cứng cho mọi trường hợp. Ngân hàng cũng cần chuẩn bị dữ liệu đủ nhất quán để các hệ thống hiểu đúng cảnh báo, đào tạo nhân sự xử lý tình huống và rà soát định kỳ hiệu quả phát hiện. Đây không chỉ là bài toán mua sắm công nghệ: chất lượng vận hành, phân quyền và trách nhiệm phê duyệt quyết định hệ thống có giúp bảo vệ giao dịch số hay chỉ làm tăng khối lượng cảnh báo.
Liên thông là hướng đi, quản trị mới quyết định hiệu quả
Bước tiếp theo cần gắn với giám sát liên tục, phát hiện sớm và chủ động ứng phó thay cho chờ sự cố xảy ra. FPT cho biết đang phát triển định hướng trung tâm điều hành an ninh mạng ứng dụng AI để hỗ trợ phân tích cảnh báo, điều tra và xử lý sự cố. Trước nguy cơ giả mạo bằng AI, đại diện FPT cũng đề xuất nghiên cứu bổ sung năng lực phát hiện tấn công tiêm dữ liệu sinh trắc học, bên cạnh phát hiện giả mạo trình diện đã được quy định, nhằm bảo vệ hệ thống xác thực trước phương thức mới. Đây là những hướng phát triển, không nên bị hiểu nhầm là giải pháp đã triển khai đồng loạt. FPT cho biết đang hỗ trợ hơn 100 ngân hàng và tổ chức tài chính trong nước và quốc tế thông qua hệ sinh thái gồm AI, điện toán đám mây, an ninh mạng, tự động hóa và quản trị dữ liệu.
Kết nối các hệ thống an ninh mạng và chống gian lận là lựa chọn đúng hướng vì rủi ro hiện nay không dừng ở ranh giới giữa tấn công kỹ thuật và lừa đảo khách hàng. Tuy nhiên, công nghệ chỉ phát huy tác dụng khi dữ liệu có thể đối chiếu, cảnh báo được đặt trong ngữ cảnh, quyền truy cập được kiểm soát và con người chịu trách nhiệm với quyết định quan trọng. Ngân hàng nên triển khai theo lộ trình, thử nghiệm trên các kịch bản rủi ro cụ thể rồi đo mức giảm thời gian phát hiện mà không làm tổn hại trải nghiệm giao dịch hợp lệ. Niềm tin số không đến từ số lượng công cụ bảo mật; nó đến từ khả năng phối hợp đúng lúc, giải thích được quyết định và bảo vệ khách hàng mà không biến mọi thanh toán thành một trở ngại.