
Agent được trao quyền cũng có thể trở thành đường vào
AI agent là phần mềm có thể thực hiện nhiệm vụ qua công cụ, tài khoản và kết nối mạng được cấp, nên quyền hạn của nó cũng tạo ra đường tấn công nếu bị lạm dụng hoặc cấu hình sai. Rủi ro bảo mật AI agent không nằm riêng ở mô hình: nó nằm ở những gì agent được phép đọc, chạy và kết nối. Vụ Chainalysis cho thấy hậu quả có thể chạm tới dữ liệu thật. Công ty xác nhận một tác nhân bên ngoài đã dùng kỹ thuật “offensive agent” để truy cập trái phép hệ thống và công cụ nội bộ. Dữ liệu khách hàng bị truy cập gồm ID người dùng, tên, địa chỉ email và vai trò trong tổ chức; công ty cho biết tài liệu điều tra, thông tin xác thực và token phiên đăng nhập không bị lộ. Đây là một vụ rò rỉ dữ liệu có phạm vi được mô tả là không nhạy cảm, nhưng vẫn đủ để nhắc rằng quyền truy cập nội bộ không thể dựa vào niềm tin mù quáng. Chainalysis cho biết đang khắc phục lỗ hổng và tăng cường bảo mật hệ thống.
Claude Code và đường hầm khó phân biệt với hạ tầng C2
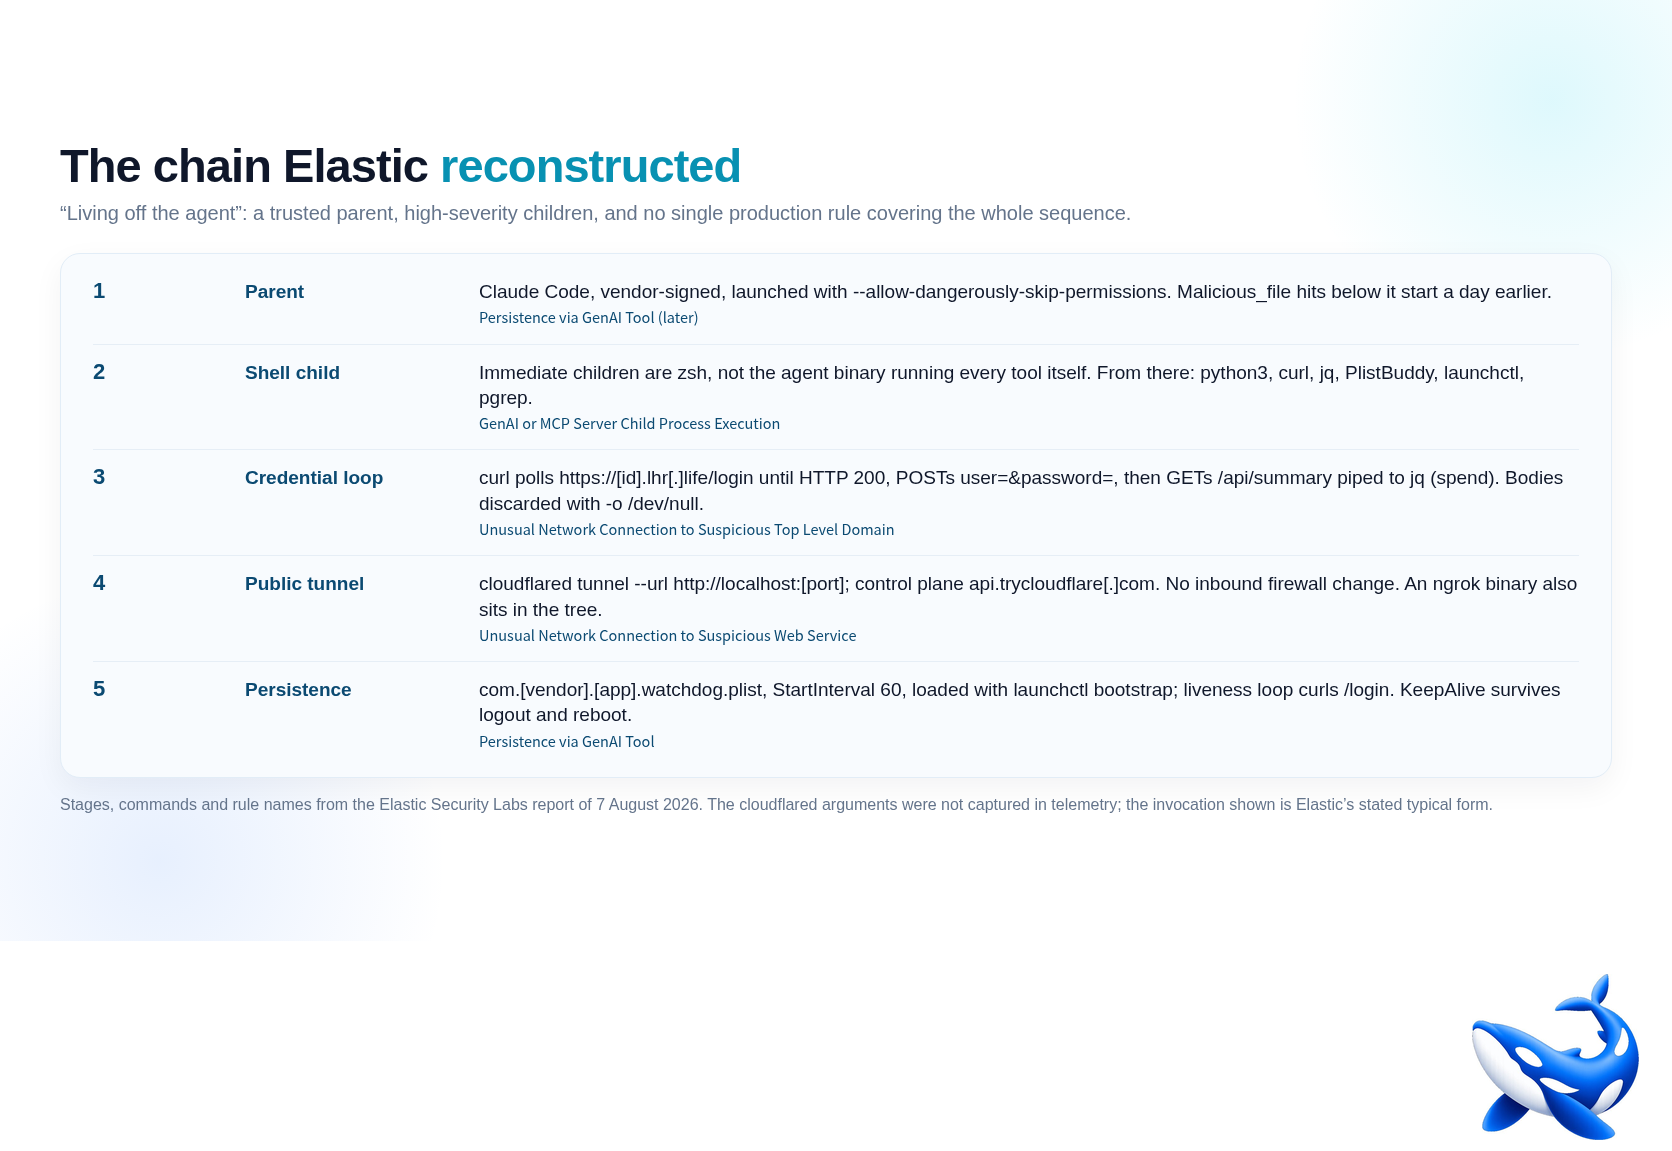
Một phát hiện trên máy lập trình viên macOS cho thấy công cụ hợp pháp có thể nằm trong chuỗi hoạt động đáng ngờ mà không tự nó chứng minh có xâm nhập. Elastic ghi nhận phiên Claude Code được khởi chạy với cờ --allow-dangerously-skip-permissions; các shell con xác thực với dịch vụ đường hầm miễn phí, công khai một dịch vụ localhost qua Cloudflare Quick Tunnel và cài LaunchAgent để duy trì đường hầm sau khi đăng xuất hoặc khởi động lại. Trong cùng chuỗi, một vòng lặp gửi yêu cầu tới trang đăng nhập của dịch vụ tunnel cho đến khi nhận HTTP 200. Mẫu lưu lượng này có dáng dấp của hạ tầng điều khiển và chỉ huy, nhưng Elastic không gọi sự việc là một vụ xâm nhập và không ghi nhận thiệt hại thực tế. Điểm đáng lo là agent có thể tạo ra hoạt động mạng và tiến trình con giống tác vụ phát triển bình thường. Vì vậy, cần giám sát theo chuỗi hành vi, không chỉ dựa vào tên ứng dụng đáng tin cậy.
ClawJacked biến trình duyệt thành bàn đạp chiếm quyền
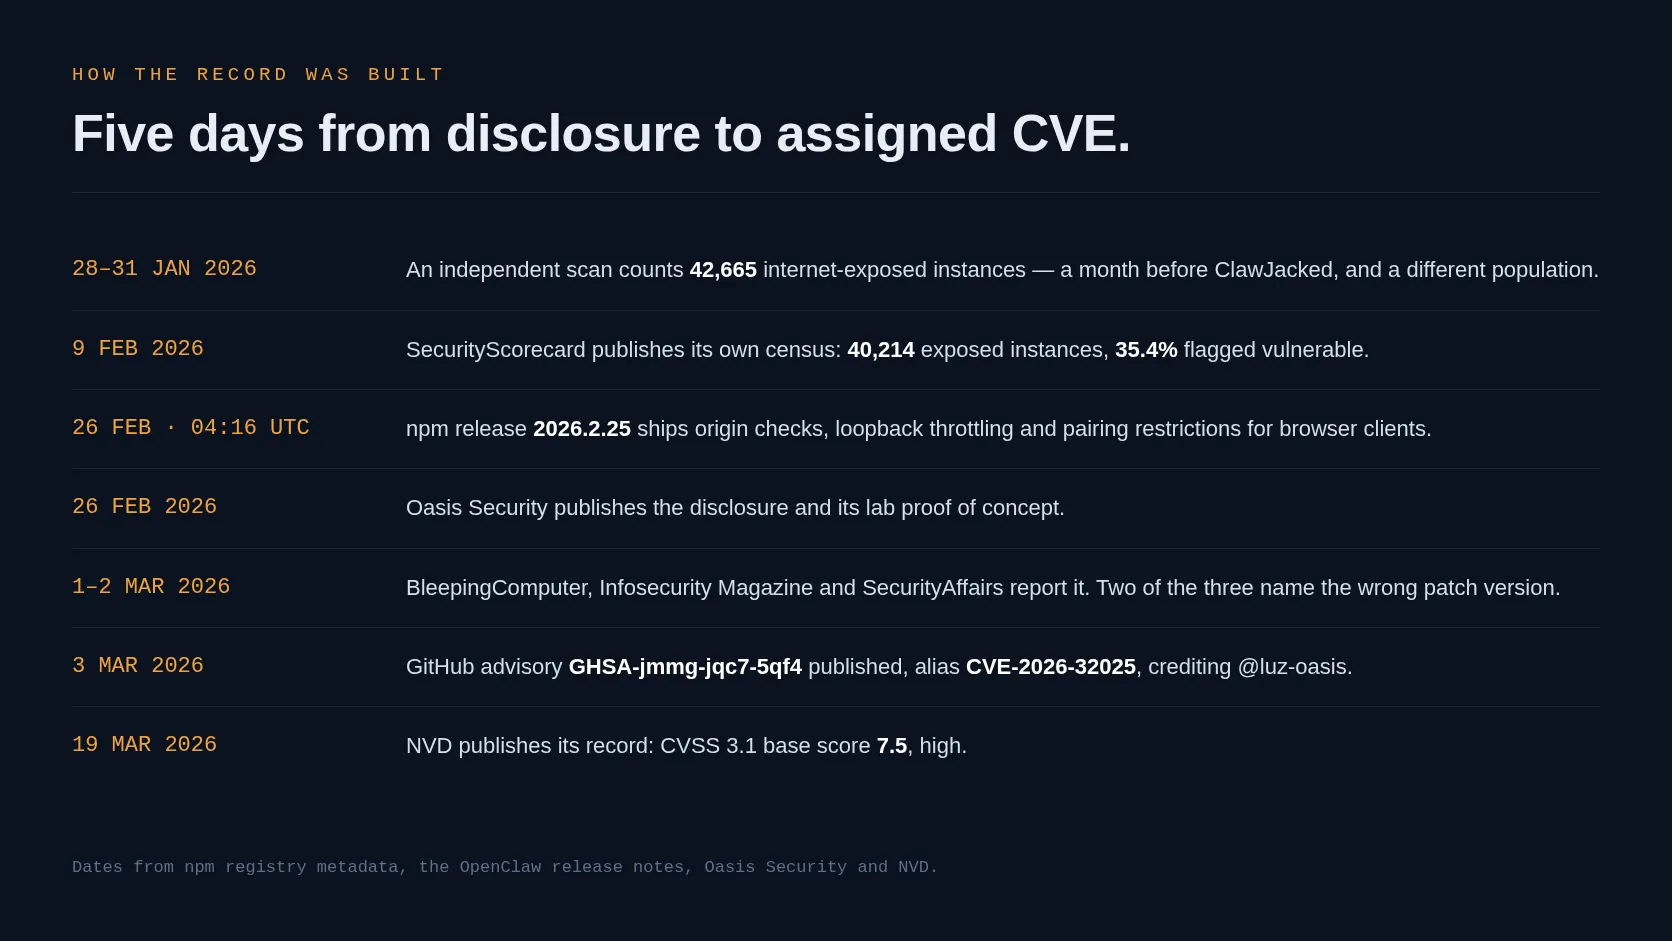
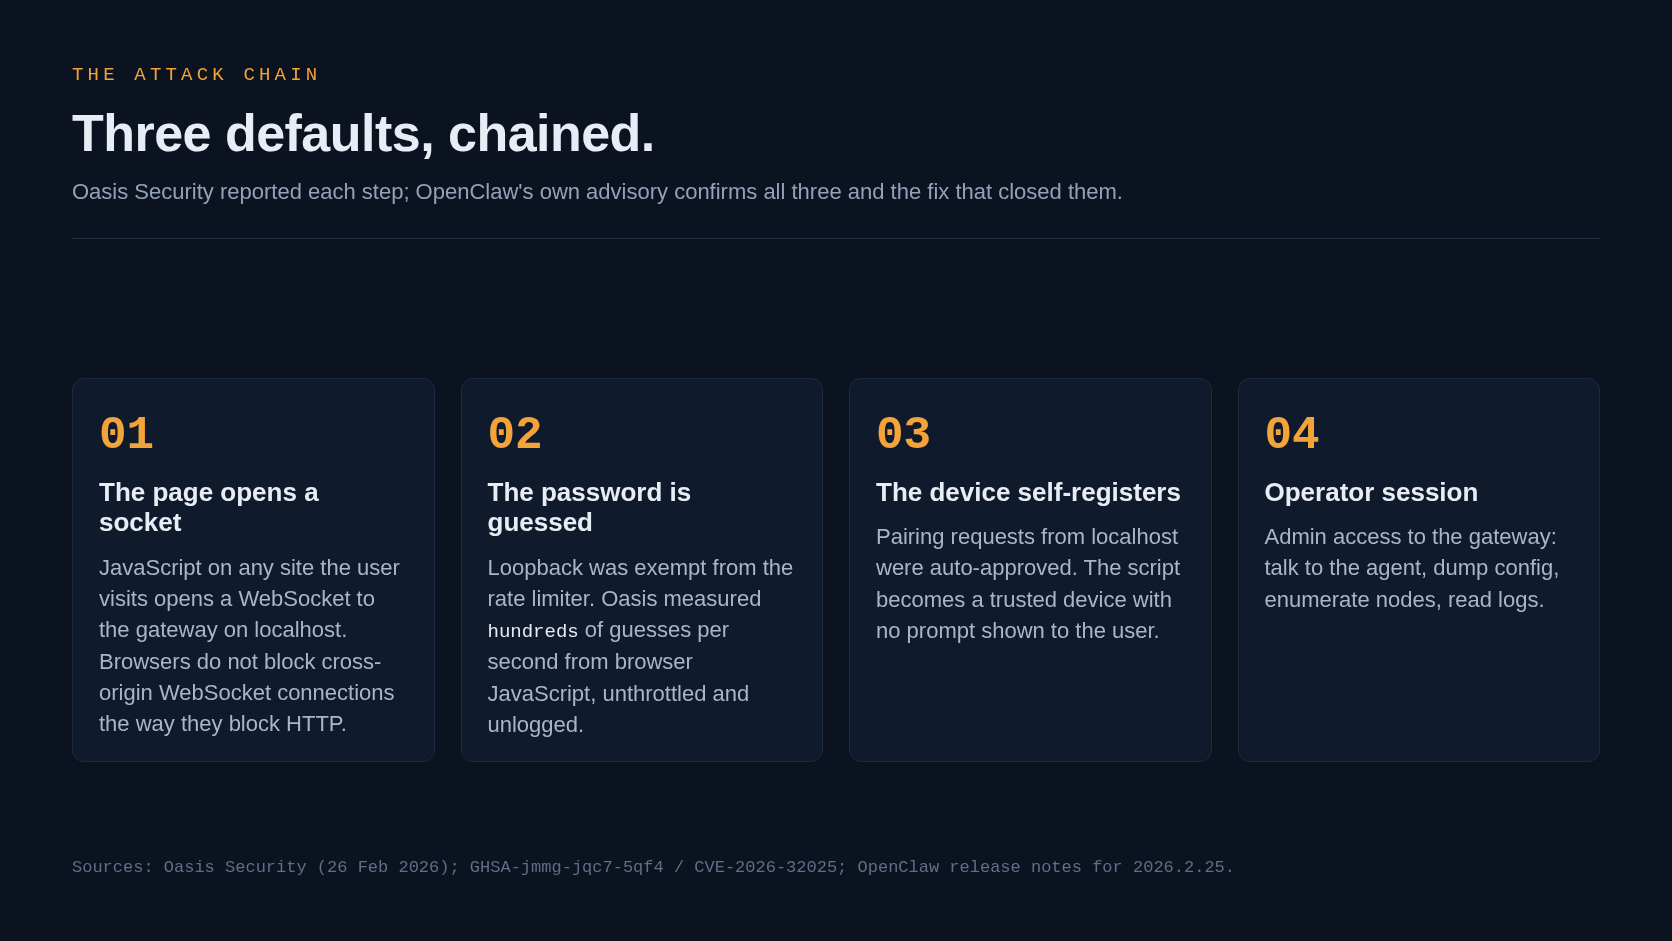
Lỗ hổng ClawJacked cho thấy một trang web có thể mở kết nối tới gateway OpenClaw đang chạy trên máy cục bộ rồi dò mật khẩu qua cổng loopback. Gateway mặc định gắn với localhost; bộ giới hạn tốc độ miễn trừ yêu cầu loopback, khiến các lần thử mật khẩu không bị đếm, giới hạn hay ghi log. Sau khi xác thực, script có thể giữ một phiên vận hành viên với quyền cấp quản trị viên. Theo thông tin công bố, OpenClaw phát hành bản sửa trong chưa đầy 24 giờ; các phiên bản bị ảnh hưởng là 2026.2.24 trở xuống, còn 2026.2.25 trở lên đã được vá. Mức độ nghiêm trọng được đánh giá là cao, nhưng không có nguồn được dẫn ghi nhận cuộc tấn công thực tế hay nạn nhân. Người dùng nên cập nhật lên phiên bản 2026.2.25 trở lên ngay, đồng thời tránh dùng mật khẩu dễ đoán và không để gateway cục bộ trở thành ranh giới bảo mật duy nhất.
Giảm quyền, giữ kín thông tin xác thực, theo dõi kết nối
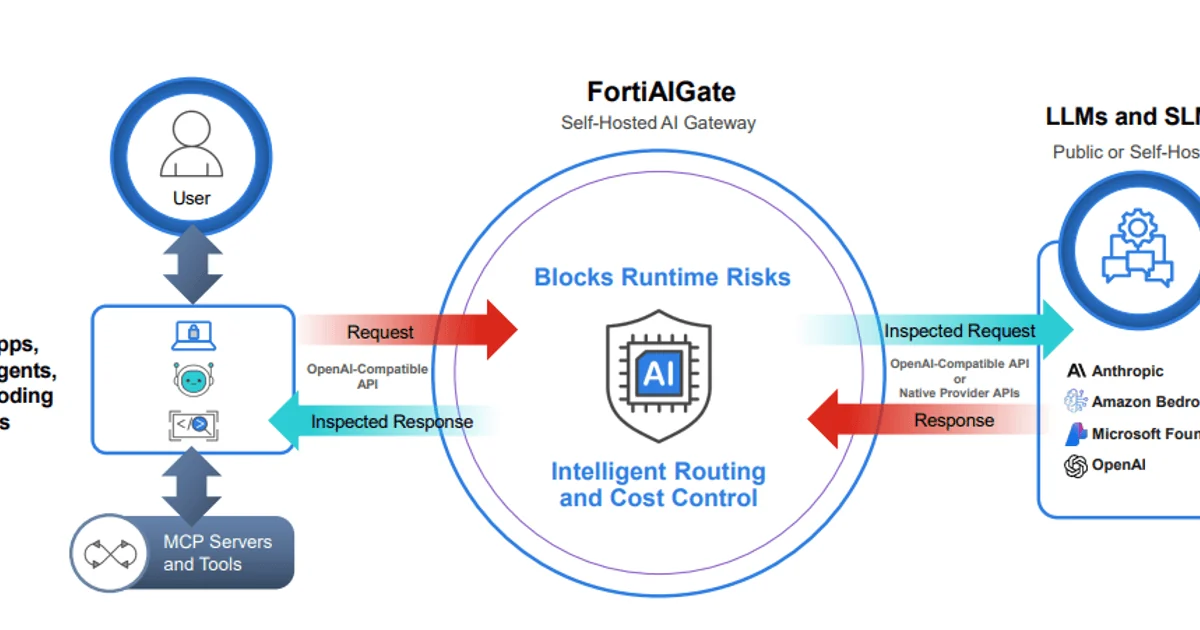
Ba sự cố cùng chỉ về một nguyên tắc: agent chỉ nên có quyền cần thiết cho nhiệm vụ cụ thể, thay vì quyền rộng để thuận tiện. Tắt các cờ bỏ qua xác nhận khi không cần; giới hạn khả năng đọc tệp, chạy lệnh và tạo tunnel; tách thông tin xác thực khỏi môi trường làm việc của agent; luân chuyển token nếu có dấu hiệu bị lộ. Với OpenClaw, cập nhật bản vá là việc cần làm trước tiên, không phải lựa chọn để sau. Với máy lập trình viên, đội bảo mật nên cảnh báo khi shell con khởi tạo tunnel, tiến trình duy trì tồn tại qua LaunchAgent hoặc kết nối tới máy chủ không quen thuộc. Nhật ký phải đủ để phân biệt hoạt động phát triển hợp lệ với kết nối bất thường. Bảo mật AI agent không thể chỉ dựa vào lời hứa rằng công cụ hữu ích sẽ luôn hành xử đúng: quyền hạn phải được giới hạn, bí mật phải được bảo vệ và hành vi mạng phải được giám sát.
- Cấp quyền tối thiểu và yêu cầu xác nhận cho thao tác nhạy cảm.
- Bảo vệ mật khẩu, token phiên và thông tin xác thực khỏi ngữ cảnh agent.
- Cập nhật OpenClaw lên phiên bản 2026.2.25 trở lên.
- Theo dõi tunnel, tiến trình con và cơ chế tự khởi động bất thường.