
Mật khẩu ngân hàng an toàn không phải chuyện nhỏ
Mật khẩu ngân hàng an toàn là chuỗi ký tự đủ dài, khó đoán, không trùng lặp giữa các dịch vụ và được bảo vệ bằng các bước xác thực bổ sung để giảm tối đa khả năng tài khoản ngân hàng bị hack, đặc biệt khi giao dịch trên môi trường số nhiều rủi ro. Trong bối cảnh người dân sử dụng ngày càng nhiều tài khoản định danh điện tử, ngân hàng số, ví điện tử, email, mạng xã hội và các nền tảng trực tuyến, mọi thông tin cá nhân, tài sản và quyền lợi đều gắn chặt với mật khẩu. Công an đã cảnh báo rõ: nhiều người mất tài khoản chỉ vì đặt mật khẩu đơn giản, dùng chung cho nhiều dịch vụ. Nói cách khác, chính sự tiện tay và chủ quan của chúng ta đang vô tình mở cửa cho tội phạm mạng. Nếu không thay đổi thói quen, mọi khung pháp lý mới cũng khó cứu nổi ví điện tử và tài khoản ngân hàng của bạn.
5 loại mật khẩu cực nguy hiểm cần bỏ ngay
Điều nguy hiểm không phải là bạn không có mật khẩu, mà là bạn đang dùng những mật khẩu “dường như an toàn” nhưng lại quá dễ đoán. Công an đã ghi nhận nhiều trường hợp mất tài khoản vì mật khẩu quá đơn giản và dùng chung cho nhiều dịch vụ. Dưới đây là 5 kiểu mật khẩu bạn nên bỏ ngay nếu muốn bảo vệ ví điện tử và tài khoản ngân hàng an toàn: (1) Mật khẩu dạng số liên tiếp (123456, 000000…); (2) Ngày sinh bản thân, người thân; (3) Tên, biệt danh kèm vài số dễ đoán; (4) Mật khẩu lặp lại cho mọi ứng dụng; (5) Mật khẩu lưu sẵn trên nhiều thiết bị nhưng không cài khóa màn hình. Việc dùng một mật khẩu cho nhiều tài khoản chính là nguyên nhân then chốt khiến hàng loạt tài khoản ngân hàng bị hack cùng lúc.
Các chiêu trò tội phạm nhắm thẳng vào dữ liệu cá nhân và ví điện tử
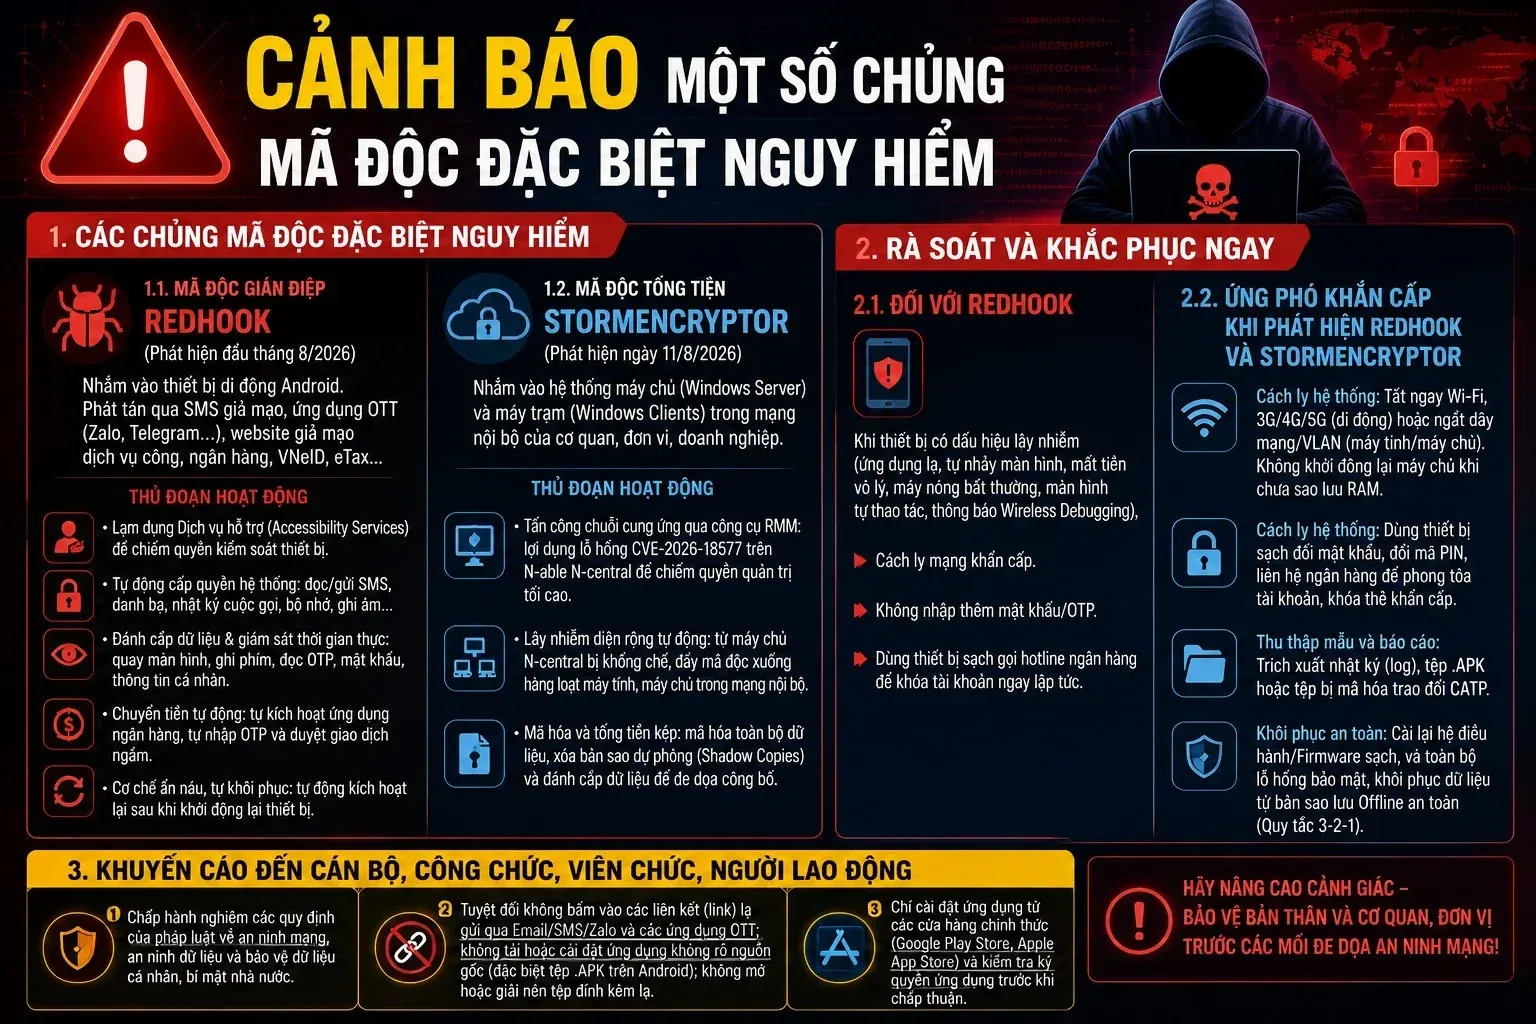
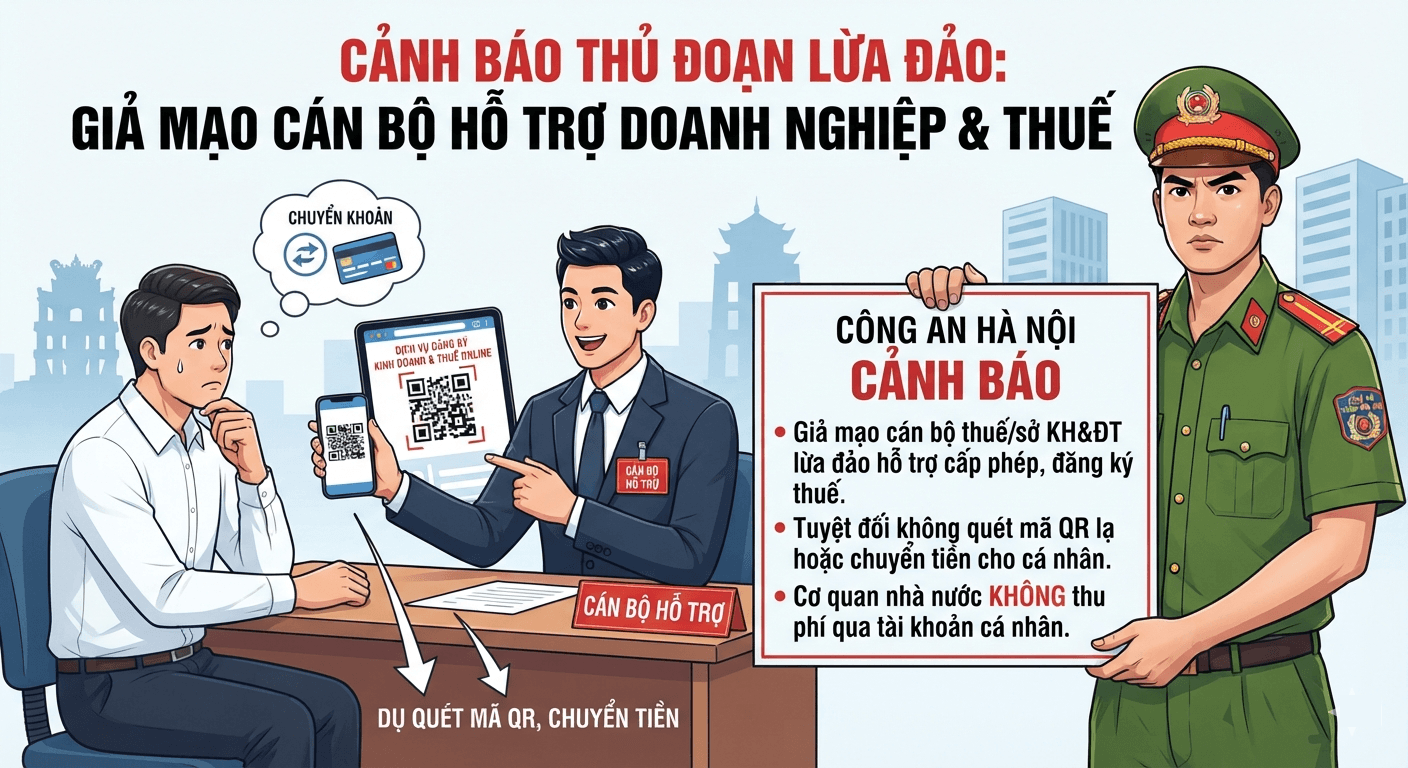
Nếu bạn nghĩ chỉ cần đặt mật khẩu khó là đã an toàn, bạn đang đánh giá thấp tội phạm mạng. Công an cho biết các đối tượng dùng nhiều thủ đoạn để chiếm đoạt tài khoản, phổ biến là giả mạo cơ quan Công an, ngân hàng, cơ quan thuế hoặc đơn vị cung cấp dịch vụ để yêu cầu người dân cung cấp mật khẩu, mã OTP, mã PIN. Chúng gửi đường dẫn tới website giả mạo, dụ cài ứng dụng không rõ nguồn gốc hoặc phần mềm chứa mã độc. Khi bạn mất cảnh giác, mọi lớp bảo vệ ví điện tử đều sụp đổ. Từ một lần nhấp vào đường link lạ, dữ liệu cá nhân, thông tin đăng nhập và cả mã OTP an toàn bạn tưởng chỉ mình biết có thể bị đánh cắp rồi dùng để chiếm đoạt tài khoản ngân hàng. Thủ đoạn thay đổi liên tục, nhưng điểm chung là luôn nhắm vào sự chủ quan và thiếu kiểm tra của người dùng.
Nguyên tắc "5 không, 3 cần" để bảo vệ mật khẩu và mã OTP an toàn
Muốn bảo vệ ví điện tử, bạn không thể chỉ trông chờ vào ngân hàng hay cơ quan chức năng. Công an tỉnh Phú Thọ khuyến cáo mỗi người phải thuộc lòng nguyên tắc "5 không, 3 cần" để chủ động bảo vệ tài khoản. "5 không" gồm: không cung cấp mật khẩu, mã OTP, mã PIN cho người khác; không mua bán, cho mượn tài khoản ngân hàng hoặc giấy tờ tùy thân; không truy cập đường dẫn lạ, cài ứng dụng không rõ nguồn gốc; không dùng mật khẩu đơn giản hoặc dùng một mật khẩu cho nhiều tài khoản; không dùng tài khoản số cho hành vi vi phạm pháp luật. "3 cần" gồm: cần kích hoạt xác thực nhiều lớp và sinh trắc học khi dịch vụ hỗ trợ; cần dùng thông tin chính xác, chính chủ khi đăng ký; cần nhanh chóng liên hệ Công an, ngân hàng hoặc đơn vị cung cấp dịch vụ khi phát hiện dấu hiệu tài khoản ngân hàng bị hack hoặc giao dịch bất thường.
Luật mới siết chặt, nhưng thói quen của bạn mới là “tường lửa” quan trọng nhất
Nhà nước đang siết chặt hành lang pháp lý để bảo vệ dữ liệu cá nhân và an ninh mạng, nhưng nếu người dùng vẫn dễ dãi với mật khẩu thì mọi nỗ lực sẽ mất tác dụng. Luật Bảo vệ dữ liệu cá nhân năm 2025 có hiệu lực từ ngày 01/01/2026, quy định rõ nguyên tắc, quyền và nghĩa vụ trong bảo vệ dữ liệu cá nhân. Luật An ninh mạng năm 2025 sẽ có hiệu lực từ 01/7/2026 nhằm hoàn thiện khung pháp lý về bảo đảm an ninh mạng. Cùng với đó là Nghị định 174/2026/NĐ-CP về xử phạt vi phạm hành chính trong các lĩnh vực bưu chính, viễn thông, giao dịch điện tử, công nghệ thông tin và an ninh mạng. Nhưng dù pháp luật có chặt đến đâu, lớp phòng thủ đầu tiên và quyết định vẫn là thói quen của bạn: mật khẩu khó đoán, không dùng chung, không tiết lộ mã OTP và luôn cảnh giác trước mọi yêu cầu cung cấp thông tin.