
Lỗ hổng có thể trao quyền kiểm soát máy chủ
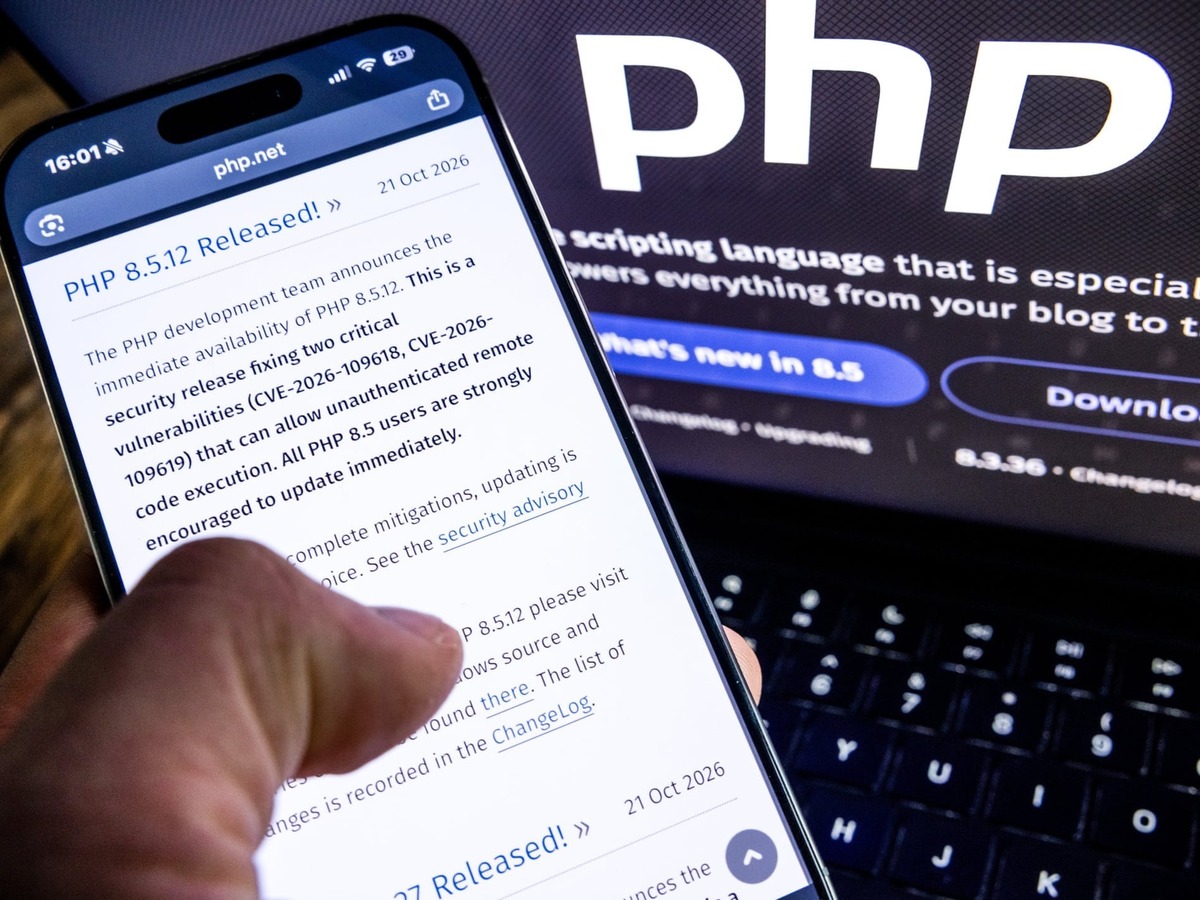
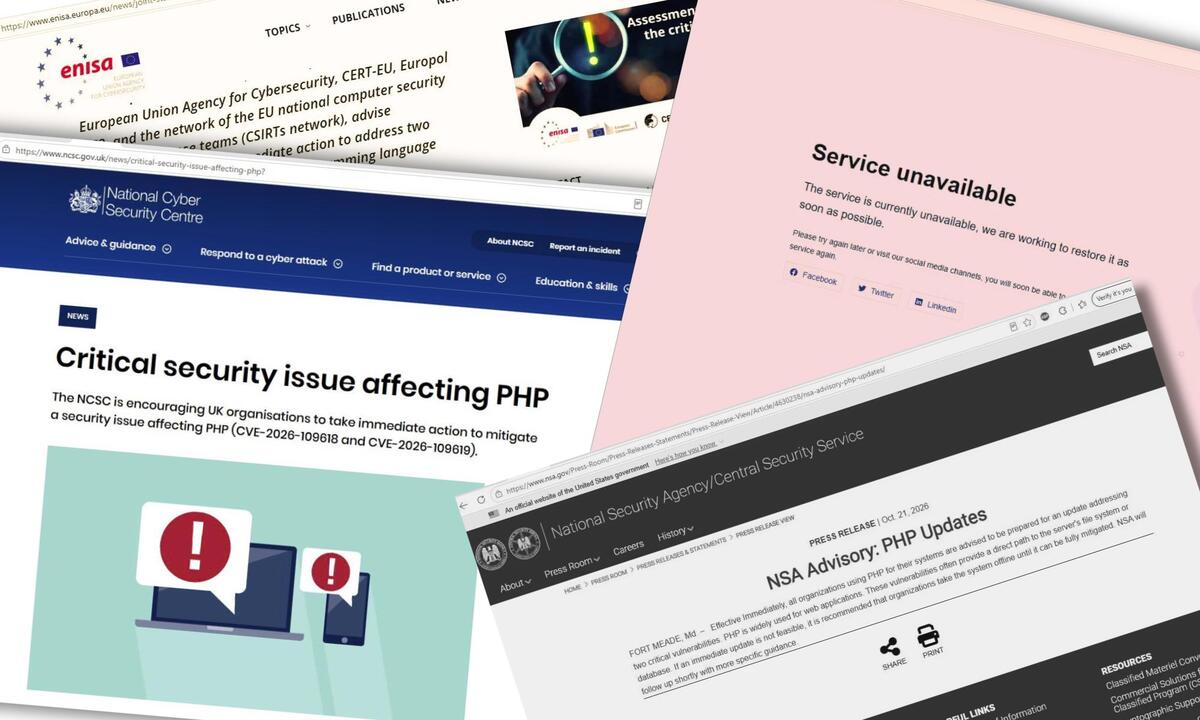
Lỗ hổng PHP là điểm yếu trong ngôn ngữ chạy phía máy chủ, có thể cho phép kẻ tấn công thực thi mã từ xa trên hệ thống bị ảnh hưởng mà không cần đăng nhập. Hai lỗ hổng nghiêm trọng vừa được công bố vì vậy không chỉ đe dọa nội dung website, mà còn có thể mở đường chiếm quyền kiểm soát máy chủ. Đây là kiểu rủi ro mà đơn vị vận hành không thể chờ đến khi có dấu hiệu xâm nhập mới xử lý. Nhóm phát triển PHP phát hiện và cảnh báo về các lỗ hổng vào ngày 20/10, rồi phát hành bản vá vào chiều 21/10. Trong khoảng thời gian trước khi các hệ thống được cập nhật, nhiều cơ quan đã phải cân nhắc lựa chọn khó khăn: chấp nhận gián đoạn dịch vụ hoặc tiếp tục vận hành với nguy cơ chưa được khắc phục.
Mức độ nghiêm trọng không chỉ nằm ở khả năng tấn công không cần xác thực. Cloudflare cho biết đã ghi nhận những cuộc tấn công đầu tiên, trong khi cơ quan công nghệ thông tin Nhật Bản nói chưa xác nhận các vụ khai thác lỗ hổng này nhưng cảnh báo nguy cơ có thể xuất hiện trong thời gian tới. Sự khác biệt đó không làm giảm lý do phải hành động: khi một lỗ hổng có thể bị khai thác từ xa, việc chờ xác nhận thiệt hại có thể khiến thời gian phản ứng trở nên quá muộn.
Tạm ngừng dịch vụ là biện pháp phòng thủ có cơ sở
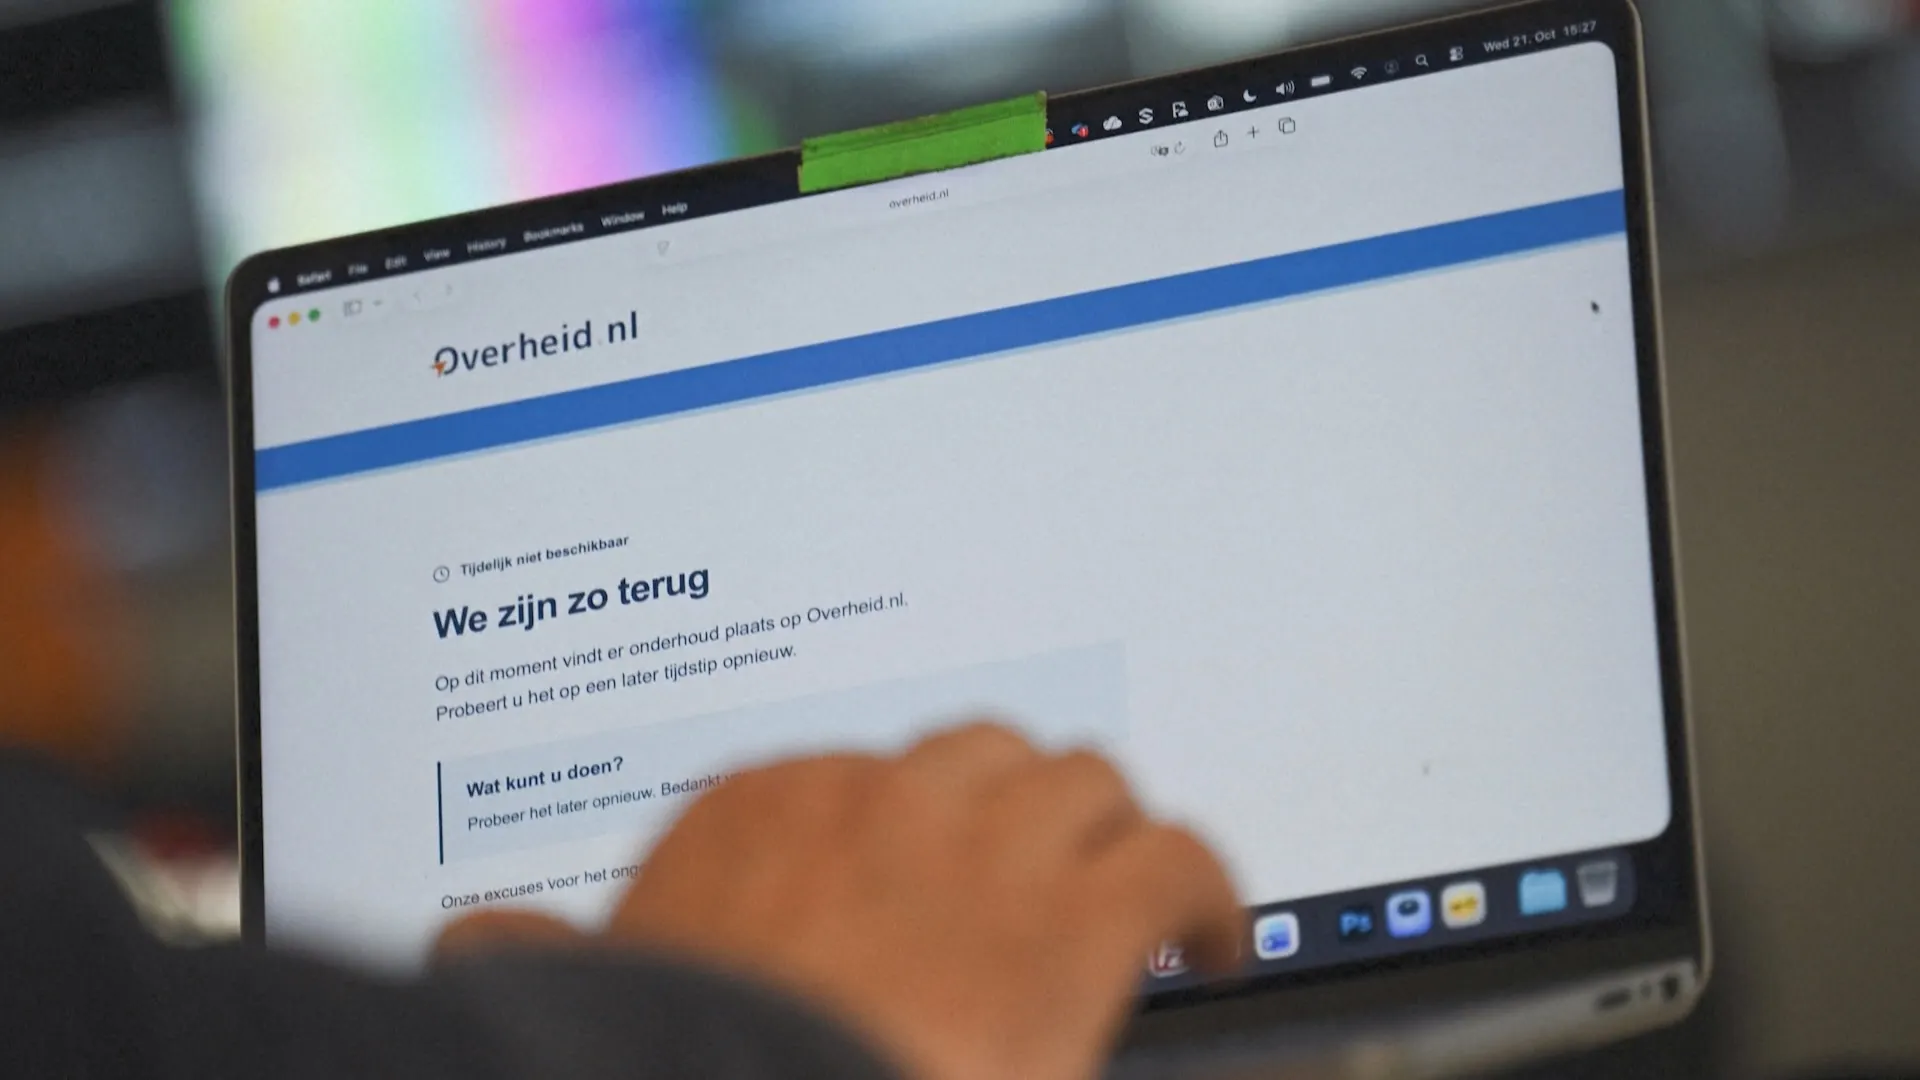
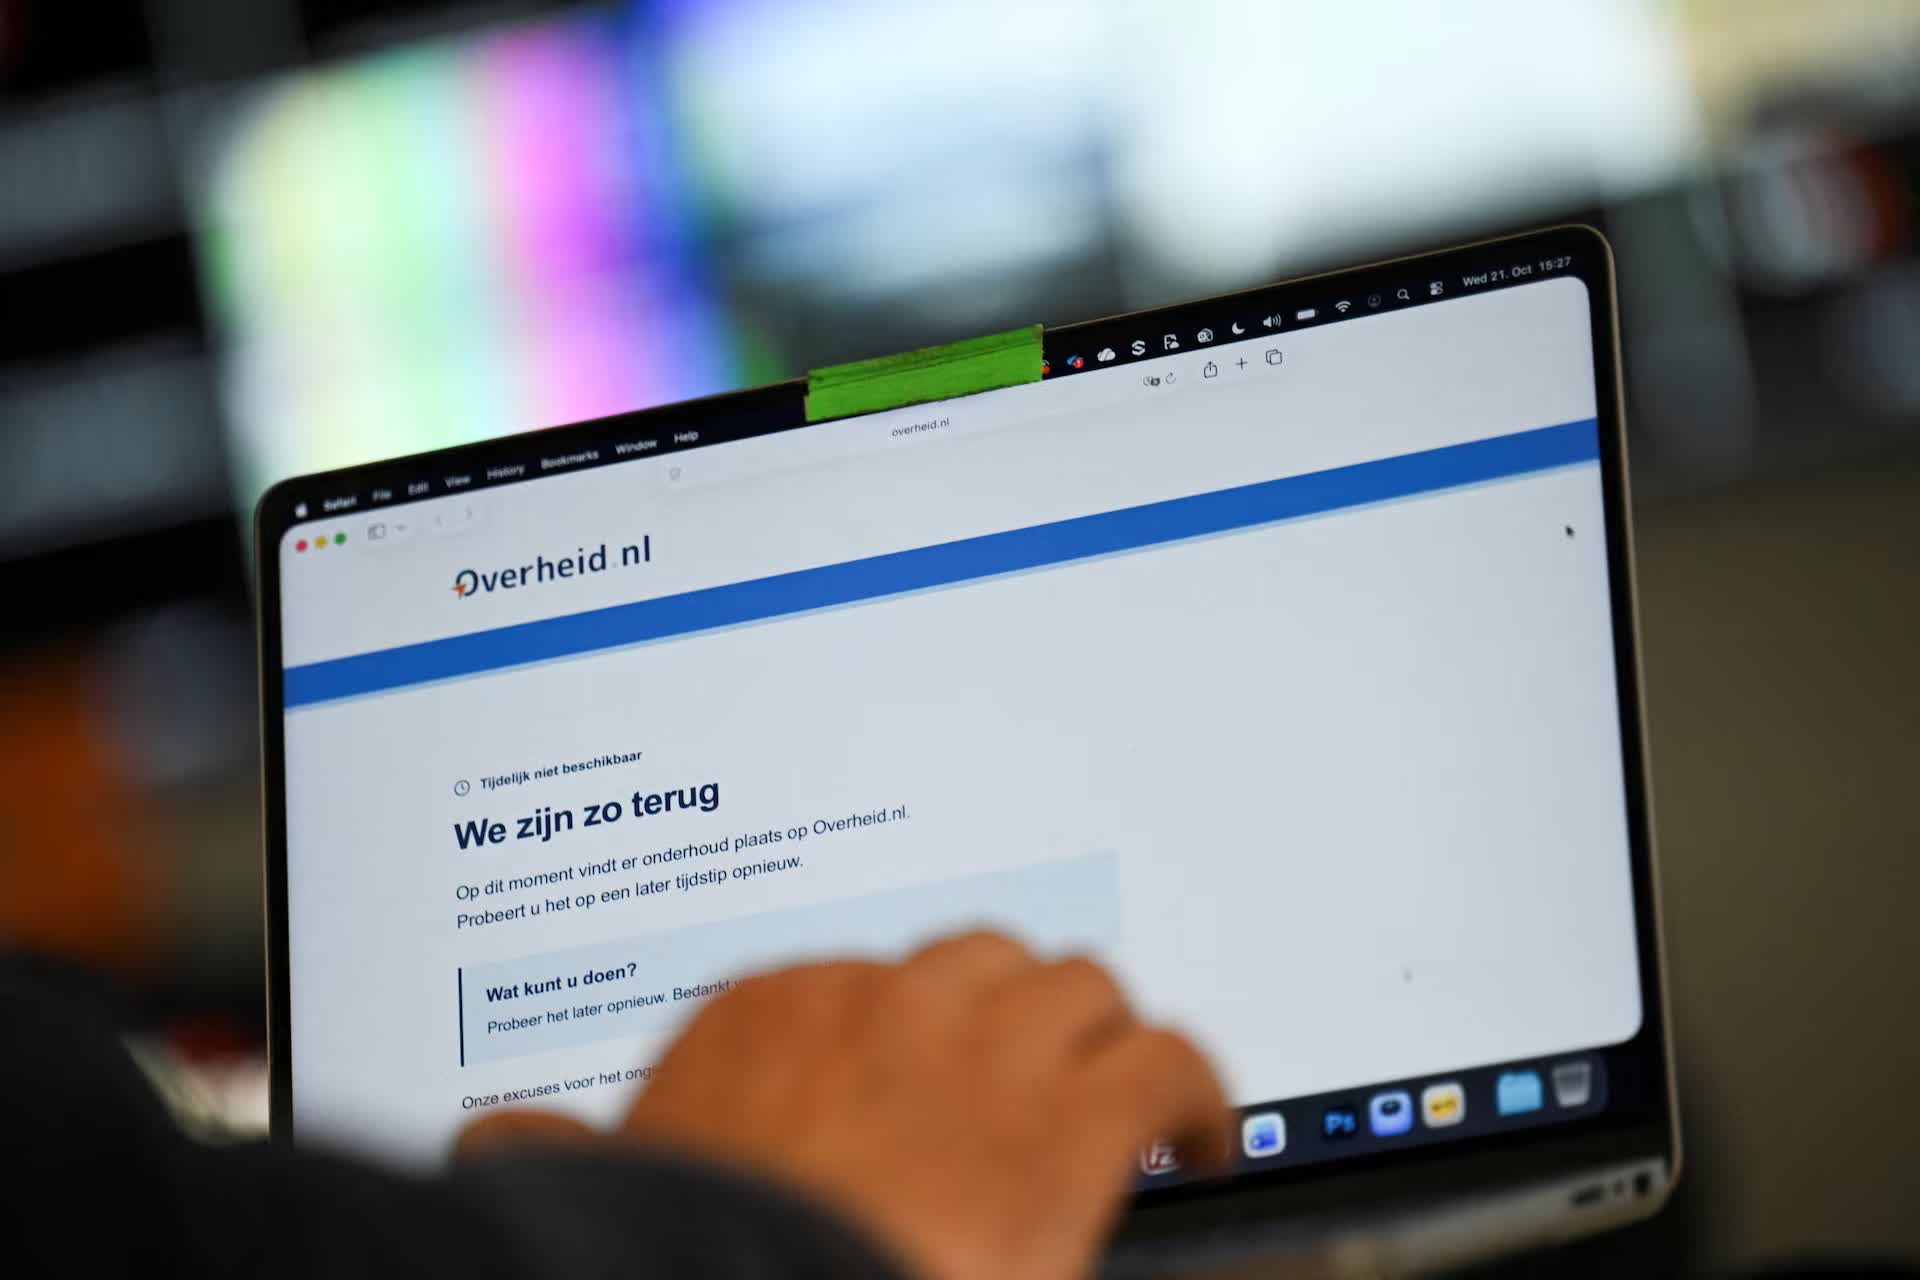
Nhiều website chính phủ tại châu Âu và các khu vực khác đã ngừng hoạt động sau khi thông tin về hai lỗ hổng được công bố. Một số cơ quan tại Hà Lan và Phần Lan chủ động đưa website ngoại tuyến trước khi bản vá phát hành để giảm nguy cơ bị tấn công. Tại Nhật Bản, doanh nghiệp, ngân hàng, tổ chức và trường học cũng tạm dừng một số dịch vụ trực tuyến để kiểm tra hệ thống. Những quyết định này gây bất tiện, nhưng trong tình thế chưa thể vá ngay, tạm ngắt một dịch vụ dễ bị tổn thương có thể ít rủi ro hơn để nó tiếp tục hoạt động mà không có biện pháp bảo vệ đầy đủ.
Đây không phải cảnh báo chỉ dành cho một nhóm website. PHP được dùng rộng rãi để vận hành website, trong đó có các hệ thống quản trị nội dung và cửa hàng trực tuyến. PHP đứng sau WordPress, nền tảng được sử dụng trên khoảng 43% tổng số website toàn cầu. Khi một thành phần nền tảng phổ biến gặp lỗi, kẻ tấn công có thể tìm kiếm hàng loạt máy chủ chạy phiên bản dễ bị ảnh hưởng thay vì nhắm vào từng mục tiêu riêng lẻ. Đó là lý do sự cố nhanh chóng trở thành vấn đề bảo mật website trên diện rộng, chứ không chỉ là việc bảo trì của một vài cơ quan.
Cập nhật PHP, không trông chờ WordPress tự vá
Nhóm phát triển đã phát hành các bản PHP 8.5.12, 8.4.27, 8.3.36 và 8.2.35 để khắc phục hai lỗ hổng. Người quản trị nên xác định phiên bản PHP đang chạy, phối hợp với đơn vị lưu trữ hoặc đội ngũ kỹ thuật để cài bản phù hợp, rồi kiểm tra lại website và các dịch vụ liên quan. Các quan chức cho biết mọi phiên bản PHP từ 5 trở đi có khả năng bị ảnh hưởng, dù chưa có danh sách đầy đủ về những bản thực sự tồn tại lỗ hổng. Vì vậy, không nên tự kết luận hệ thống an toàn chỉ vì đang dùng phiên bản cũ hoặc không nhận được cảnh báo từ nền tảng quản trị.
Chủ website WordPress cần đặc biệt lưu ý: cập nhật tự động của WordPress không tự động khắc phục lỗ hổng trong PHP. Cần xác định rõ ai chịu trách nhiệm cập nhật PHP trên máy chủ; nếu chưa thể cài bản vá, hãy tạm đưa website ngoại tuyến hoặc áp dụng biện pháp giảm thiểu phù hợp cho đến khi việc cập nhật hoàn tất. Tường lửa có thể giúp hạn chế rủi ro trong lúc chờ, nhưng không thay thế bản vá. Bài học ở đây rất thực tế: biết website dùng công nghệ nào và ai quản lý lớp nền tảng ấy là một phần thiết yếu của an ninh mạng.
Một lỗi nền tảng có thể trở thành khủng hoảng diện rộng
Sự cố cho thấy mức độ phụ thuộc của Internet vào các thành phần dùng chung: một lỗi trong PHP có thể đặt máy chủ, dữ liệu và dịch vụ trực tuyến ở nhiều nơi vào cùng một tình thế rủi ro. Đóng website có thể giúp giảm nguy cơ tức thời, nhưng không thể là kế hoạch ứng phó duy nhất. Tổ chức cần duy trì danh sách phần mềm và phiên bản đang sử dụng, phân định trách nhiệm cập nhật, theo dõi cảnh báo bảo mật và chuẩn bị quy trình đưa dịch vụ ngoại tuyến khi cần. Đây không phải việc có thể giao hoàn toàn cho một plugin hoặc nhà cung cấp lưu trữ nếu đơn vị vận hành chưa biết ai thực sự kiểm soát PHP.
Kết luận rất rõ: khi một lỗ hổng PHP cho phép thực thi mã từ xa mà không cần xác thực, cập nhật nhanh và kiểm tra đúng lớp hệ thống là yêu cầu bắt buộc, không phải lựa chọn tùy ý. Website chính phủ hay website doanh nghiệp đều cần xác định mức độ phơi nhiễm, cài bản vá tương ứng và tạm ngừng dịch vụ nếu chưa thể bảo vệ an toàn. Một thành phần nền tảng phổ biến có thể khiến rủi ro lan rộng; khả năng ứng phó nhanh, có trách nhiệm rõ ràng mới giúp giới hạn tác động.