
AI trong ngân hàng không thể đứng ngoài trách nhiệm
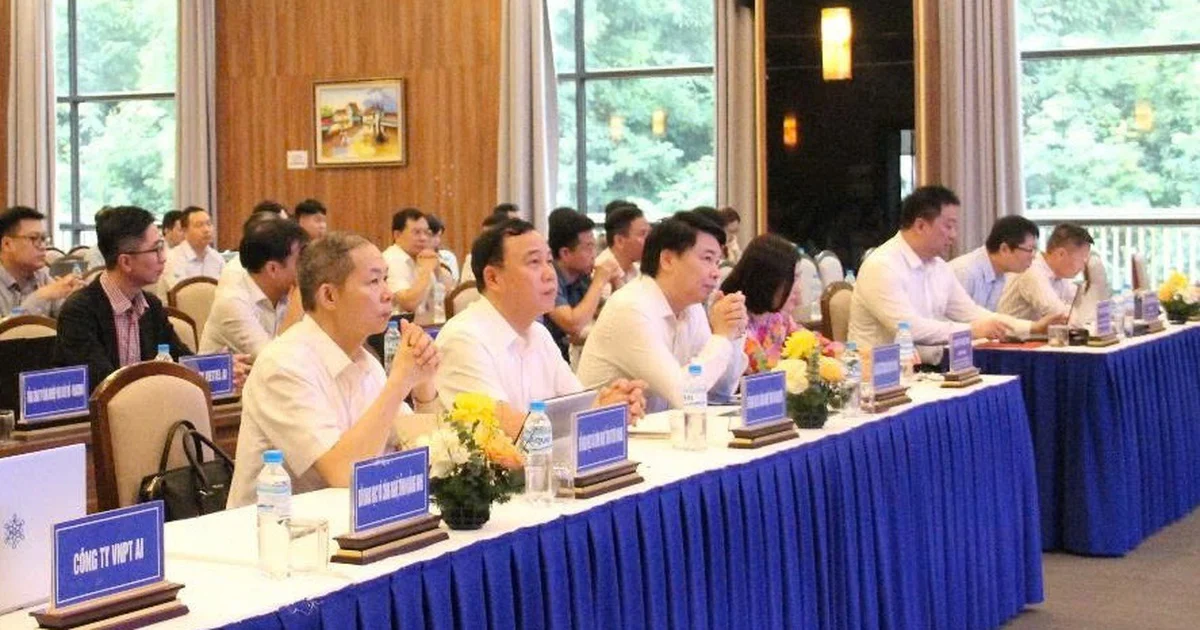
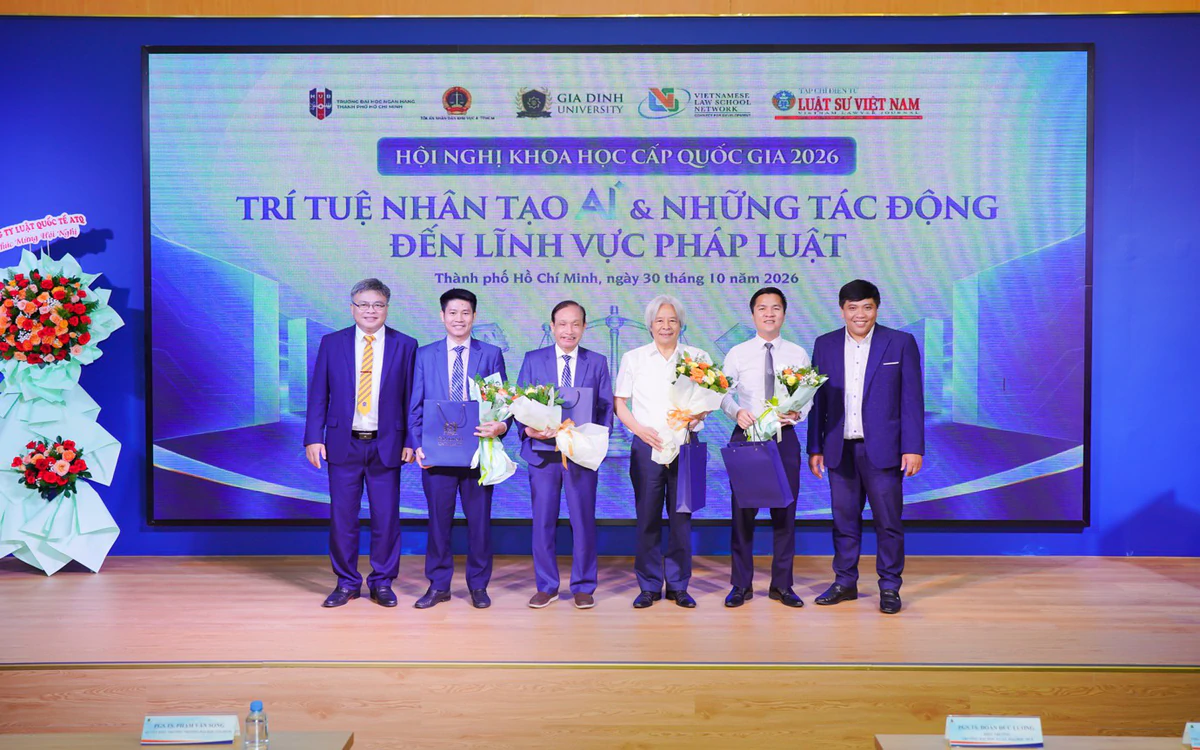
AI trong ngân hàng là việc sử dụng hệ thống trí tuệ nhân tạo để hỗ trợ hoặc thực hiện các hoạt động tài chính, đòi hỏi ngân hàng phải kiểm soát dữ liệu, phạm vi sử dụng và trách nhiệm khi quyết định gây ảnh hưởng đến khách hàng. Vì vậy, câu hỏi không còn là có nên ứng dụng công nghệ hay không, mà là ai chịu trách nhiệm khi hệ thống sai lệch, gây thiệt hại hoặc xử lý dữ liệu không phù hợp. Đây là vấn đề được đặt ra rộng hơn tại Hội nghị Khoa học cấp Quốc gia năm 2026 về AI và tác động đến lĩnh vực pháp luật, do Trường Đại học Gia Định phối hợp tổ chức ngày 30/10 tại TP.HCM. Trong sáu phiên chuyên đề, ứng dụng AI trong tài chính – ngân hàng được thảo luận cùng quản trị doanh nghiệp, an ninh mạng, bảo vệ dữ liệu cá nhân và đạo đức AI.
Với ngân hàng, trách nhiệm AI không thể bị đẩy sang nhà cung cấp phần mềm hoặc ẩn sau một quyết định tự động. Khách hàng cần có cách để hiểu khi nào AI tham gia vào quyết định ảnh hưởng đến họ; còn ngân hàng phải xác định được ai giám sát hệ thống và xử lý hậu quả nếu hệ thống gây hại. Đây không phải đòi hỏi phụ thêm sau khi triển khai: nó là điều kiện để công nghệ có thể được tin cậy trong dịch vụ gắn với dữ liệu và quyền lợi cá nhân. Các chuyên gia tại hội nghị nhấn mạnh yêu cầu đồng thời bảo vệ dữ liệu, xác định trách nhiệm và kiểm soát rủi ro khi đưa AI vào thực tế.
Đổi mới làm lộ rõ những rủi ro rất thực
AI có thể giúp xử lý khối lượng thông tin lớn, nhưng tốc độ và quy mô đó cũng khiến sai sót có khả năng lan rộng nếu ngân hàng thiếu cơ chế giám sát. Rủi ro ngân hàng vì thế không chỉ nằm ở trục trặc kỹ thuật; nó còn liên quan đến dữ liệu cá nhân, an ninh mạng, trách nhiệm bồi thường và quyền lợi của người dùng. Hội nghị ghi nhận các vấn đề này cần được xem xét theo từng hình thức ứng dụng, thay vì coi AI là một công cụ chung có thể áp dụng theo cùng một cách ở mọi lĩnh vực.
Khoảng trống pháp lý càng khiến yêu cầu kiểm soát trở nên cấp thiết: công nghệ phát triển nhanh, trong khi phạm vi sử dụng, trách nhiệm của các bên và cách xử lý khi phát sinh rủi ro vẫn cần được nghiên cứu, hoàn thiện. Với khách hàng, hậu quả không phải chuyện trừu tượng: dữ liệu có thể bị xử lý sai, hoặc một quyết định có ảnh hưởng đến quyền lợi thiếu lời giải thích rõ ràng. Ngân hàng không nên xem tốc độ đưa sản phẩm ra thị trường là thước đo duy nhất của đổi mới. Nếu không thể phát hiện, giải thích và sửa sai, lợi ích từ tự động hóa khó bù đắp được sự suy giảm niềm tin.
Quản trị AI phải theo từng ứng dụng
Quản trị AI hiệu quả cần bắt đầu từ việc xác định hệ thống được dùng vào việc gì và mức độ ảnh hưởng của nó đến khách hàng. Một công cụ hỗ trợ tổng hợp thông tin không mặc nhiên có cùng mức rủi ro với hệ thống tham gia quyết định liên quan trực tiếp đến quyền lợi cá nhân. Bởi vậy, ngân hàng cần gắn phạm vi sử dụng với trách nhiệm giám sát của con người, kiểm soát dữ liệu và cơ chế xử lý khi phát hiện sai sót. Đây là hướng tiếp cận phù hợp với thảo luận tại hội nghị: quản trị công nghệ phải đi cùng kiểm soát rủi ro và hoàn thiện hành lang pháp lý.
Quy mô công việc AI có thể hỗ trợ đã thể hiện trong nghiên cứu pháp luật: GS.TS. Võ Khánh Vinh cho biết ông dùng AI để tổng hợp, thống kê hơn 47.000 văn bản pháp luật còn hiệu lực ở cấp Trung ương và địa phương. Ví dụ đó cho thấy giá trị của công nghệ khi giúp con người xử lý lượng dữ liệu lớn, nhưng không chứng minh rằng mọi quyết định có thể giao cho máy. Bài học cho ngân hàng là triển khai có giới hạn, duy trì khả năng kiểm tra của con người và chuẩn bị cơ chế khắc phục khi kết quả không chính xác. Các quy định tiếp theo cần làm rõ phạm vi ứng dụng và trách nhiệm của các bên; trong lúc chờ hoàn thiện, ngân hàng vẫn phải chủ động quản lý rủi ro.
Niềm tin là thước đo của đổi mới
AI và kiểm soát rủi ro không phải hai mục tiêu loại trừ nhau. Ngân hàng có thể đổi mới mà vẫn bảo vệ khách hàng nếu không đánh đồng năng lực xử lý của hệ thống với quyền tự quyết không giới hạn. Điều cần thiết là xác định phạm vi ứng dụng phù hợp, làm rõ trách nhiệm của các bên và có cơ chế bảo vệ quyền lợi theo từng trường hợp. Khi những điều đó chưa được bảo đảm, trì hoãn một ứng dụng rủi ro cao không phải là ngại đổi mới; đó là lựa chọn thận trọng.
Trong thời gian tới, hành lang pháp lý cần tiếp tục được nghiên cứu và hoàn thiện, đồng thời hình thành cách tiếp cận đặt con người, pháp luật và AI trong quan hệ cùng tồn tại, tương tác. Ngân hàng không nên chờ mọi quy định hoàn tất mới bắt đầu xây dựng năng lực quản trị, cũng không nên triển khai trước rồi mới tìm cách quy trách nhiệm. Thước đo đúng không phải là ngân hàng dùng bao nhiêu AI, mà là khách hàng có được bảo vệ, quyết định có thể được kiểm tra và sai sót có người chịu trách nhiệm hay không. Đó mới là con đường để công nghệ tạo giá trị mà không làm tổn hại niềm tin.