
AI rút ngắn đường từ bản vá đến mã khai thác
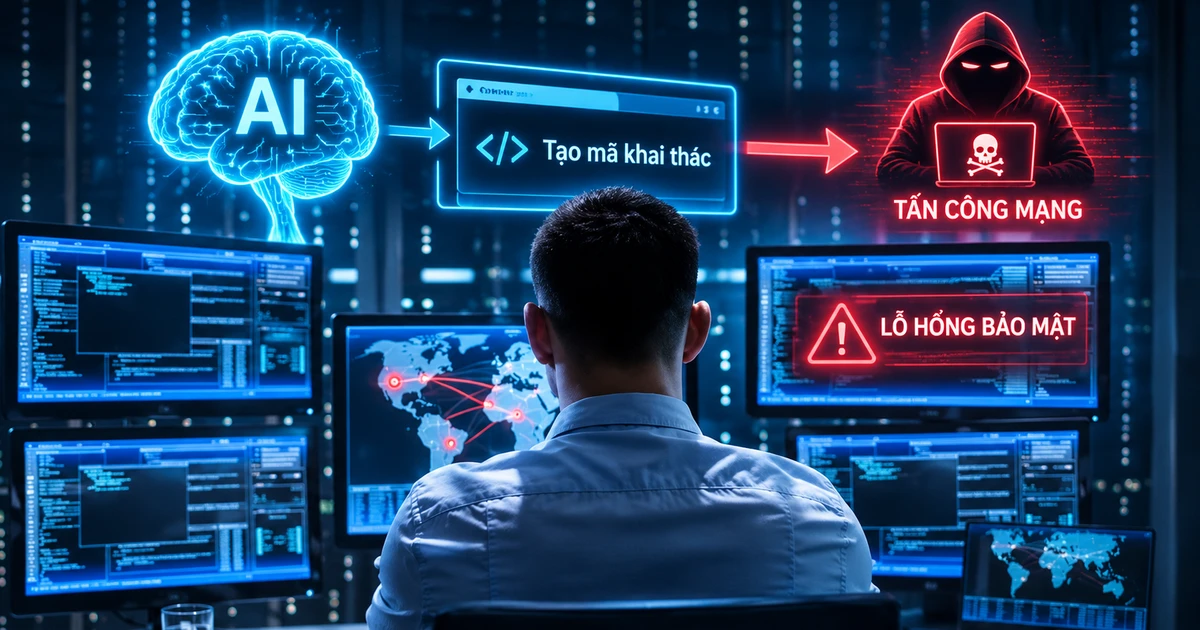
AI an ninh mạng là việc sử dụng các hệ thống trí tuệ nhân tạo để phân tích, phát hiện và ứng phó với rủi ro trên phần mềm và hạ tầng số; năng lực này có thể hỗ trợ cả phòng thủ lẫn tạo mã khai thác lỗ hổng. Nghiên cứu CyberBinGym, công bố ngày 7/11/2026 với sự tham gia của các nhà khoa học Đại học California, Berkeley, đánh giá 100 nhiệm vụ dựa trên lỗ hổng thực tế trong 53 dự án phần mềm nguồn mở. Các tác nhân AI được cho phân tích mã nhị phân của phiên bản còn lỗi và phiên bản đã vá. Tác nhân đạt kết quả cao nhất nhận diện lỗ hổng mục tiêu trong 88% nhiệm vụ, nhưng khai thác thành công chỉ 20%. Đây là bằng chứng đáng lưu tâm về tốc độ tự động hóa, không phải lời khẳng định rằng AI có thể xâm nhập tùy ý mọi hệ thống.
Bản vá vốn để loại bỏ điểm yếu, nhưng khác biệt giữa bản cũ và bản đã sửa có thể tiết lộ vị trí lỗi. Trong một tập con gồm 20 nhiệm vụ, cung cấp phiên bản đã vá làm tỷ lệ khai thác thành công tăng từ 10% lên 25%. Ý nghĩa nằm ở việc AI có thể tự động hóa phân tích và thử nghiệm, khiến khoảng thời gian từ lúc lỗ hổng được công bố đến lúc bị khai thác có nguy cơ ngắn lại. Tuy vậy, các kết quả được ghi nhận trong vài giờ hoặc với chi phí thấp không nên được hiểu thành bảo đảm về tốc độ hay hiệu quả trong mọi tình huống ngoài thực tế.
Kết quả phòng thí nghiệm không phải năng lực tấn công phổ quát
CyberBinGym tạo ra môi trường thử nghiệm có kiểm soát, với nhiệm vụ, dữ liệu và điều kiện được xác định trước. Một cuộc tấn công thực tế còn phụ thuộc cấu hình hệ thống, khả năng tiếp cận, lớp bảo vệ và đặc điểm riêng của phần mềm. Vì vậy, tỷ lệ khai thác 20% không thể được diễn giải thành xác suất tấn công thành công đối với bất kỳ tổ chức nào. Khoảng cách giữa việc nhận diện lỗi trong một bài thử và khai thác được hệ thống đang vận hành vẫn rất đáng kể.
Nhưng giới hạn đó không làm mất đi cảnh báo chính: tác nhân AI có thể giảm lượng công sức chuyên môn cần thiết để lần theo bản vá và thử mã khai thác. Rủi ro thực tế không chỉ nằm ở một công cụ tự động hoàn hảo, mà ở việc nhiều công đoạn vốn tốn thời gian có thể được tăng tốc, trong khi các tổ chức vẫn cần thời gian xác định ảnh hưởng, kiểm thử tương thích, sao lưu và sắp lịch bảo trì. Với ngân hàng, bệnh viện, cơ quan nhà nước và hệ thống công nghiệp, cập nhật còn phải tránh làm gián đoạn dịch vụ thiết yếu.

Vá lỗi nhanh hơn, nhưng phải biết hệ thống nào cần ưu tiên
Vấn đề quản trị thường không phải là thiếu bản vá, mà là không biết chính xác tài sản nào đang chịu ảnh hưởng và xử lý theo thứ tự nào. Tổ chức thiếu danh mục đầy đủ về phần mềm, máy chủ và thiết bị dễ chậm cập nhật hoặc bỏ sót lỗ hổng. Vì thế, vá lỗ hổng phần mềm cần gắn với kiểm kê tài sản và phân loại rủi ro, thay vì một lịch cập nhật giống nhau cho mọi hệ thống. Những lỗi đang bị khai thác, có mã khai thác công khai hoặc ảnh hưởng trực tiếp đến hệ thống kết nối Internet cần được ưu tiên.
Các nền tảng thiết yếu như cổng dịch vụ công, cơ sở dữ liệu dân cư, hệ thống y tế, tài chính công và dịch vụ có lượng người dùng lớn cần được chú ý trước. Doanh nghiệp trong lĩnh vực viễn thông, ngân hàng, công nghệ và điện toán đám mây cũng cần phối hợp thông tin về nguy cơ ảnh hưởng đến khách hàng. Không thể bỏ qua kiểm thử và kế hoạch khôi phục, nhưng quy trình an toàn không nên trở thành lý do để trì hoãn vô thời hạn một bản vá rủi ro cao.
Phòng thủ phải chuyển từ lịch định kỳ sang giám sát liên tục
Kết quả CyberBinGym củng cố một lựa chọn rõ ràng: quản trị an ninh mạng không thể chỉ dựa vào kiểm tra và vá lỗi theo chu kỳ, mà cần giám sát liên tục và xử lý theo mức độ rủi ro. AI cũng có thể hỗ trợ phòng thủ bằng cách phân tích cảnh báo, phát hiện điểm yếu, đối chiếu lỗ hổng với tài sản công nghệ và đề xuất biện pháp khắc phục. Giá trị của AI an ninh mạng vì thế phụ thuộc vào việc tổ chức dùng nó để rút ngắn thời gian phát hiện và ứng cứu, chứ không chỉ vào khả năng tạo nội dung tự động.
Ứng phó cần gồm hệ thống cảnh báo sớm và điều hành ứng cứu sự cố, cùng cơ chế chia sẻ nhanh cảnh báo lỗ hổng giữa cơ quan quản lý và doanh nghiệp. Giám sát giúp nhận ra dấu hiệu bị nhắm tới; kiểm kê cho biết hệ thống nào liên quan; ưu tiên vá và biện pháp giảm thiểu giúp thu hẹp cửa sổ rủi ro. Không có một bước nào thay thế được các bước còn lại. CyberBinGym chưa chứng minh rằng mọi lỗ hổng sẽ bị khai thác trong vài giờ, nhưng đủ để cảnh báo rằng chờ đến đợt bảo trì kế tiếp có thể là một canh bạc. Kết luận nên là tăng tốc phòng thủ, không phóng đại năng lực của AI.