
Vấn đề: Android mặc định để mở, Wi‑Fi công cộng là cửa ngõ tấn công
Cài đặt Wi‑Fi ẩn trên Android là những tuỳ chọn bảo mật mạng không được đưa ra ngay trên màn hình chính, nhưng khi bật lên, chúng giúp giảm rủi ro khi kết nối Wi‑Fi, nhất là ở nơi công cộng, bằng cách kiểm soát cách thiết bị tự động tìm, ghi nhớ, cảnh báo và khoá các mạng không an toàn, từ đó hạn chế cơ hội cho kẻ tấn công lợi dụng thói quen kết nối nhanh của người dùng.
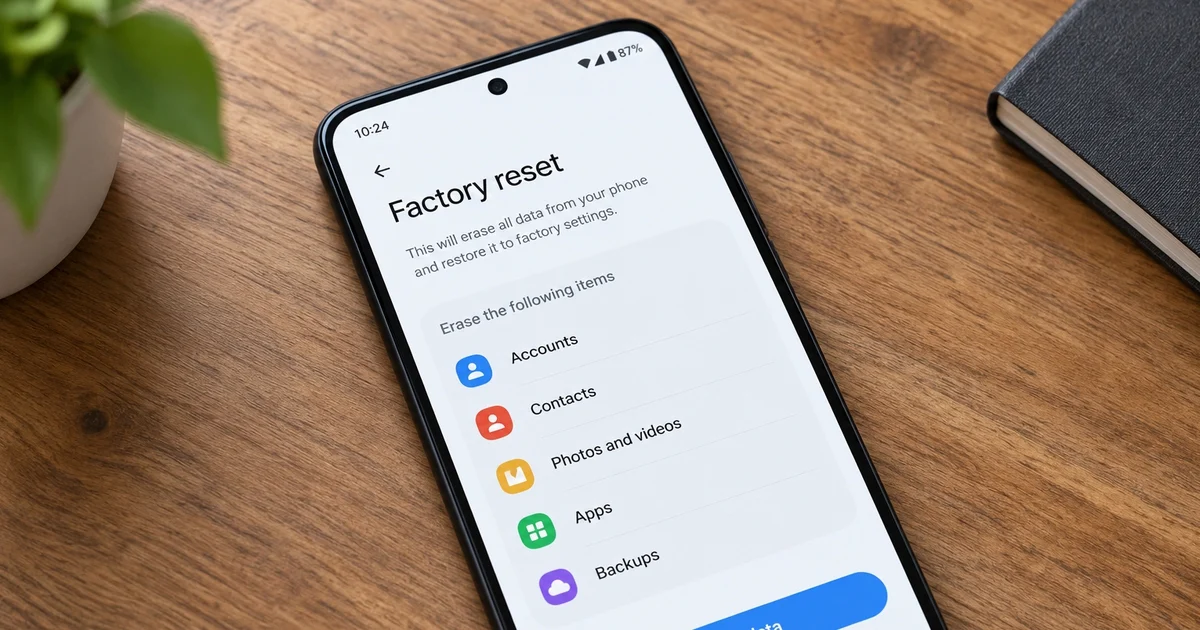
Vấn đề nằm ở chỗ Android mới bóc hộp thường thúc người dùng kết nối ngay vào mạng Wi‑Fi gần nhất để thiết lập ban đầu, trong khi các lớp an toàn lại đang bị tắt hoặc đặt ở mức tối thiểu. Nói thẳng: Google vẫn giao máy với chế độ “safety off”, và phần lớn người dùng thì bấm tiếp tục, không hề kiểm tra các tính năng bảo mật ẩn đang để mặc định không an toàn.
Trong bối cảnh trộm cắp thiết bị gia tăng và việc mất điện thoại kéo theo nguy cơ lộ mật khẩu, ứng dụng và dữ liệu nhạy cảm, cùng với việc dùng điện thoại ở không gian công cộng khiến email, tài liệu, thông tin ngân hàng dễ bị người bên cạnh nhìn thấy, bỏ qua bảo mật Wi‑Fi công cộng là một lựa chọn tệ. Tin tốt là quy trình thiết lập những cài đặt Wi‑Fi Android này không đòi hỏi kỹ thuật cao và có thể làm ngay trong vài phút đầu tiên khởi động máy mới.

1–2: Cảnh báo mạng nguy hiểm và tắt kết nối Wi‑Fi kiểu “vô thức”
Bước đầu tiên để bảo vệ dữ liệu Android là dạy cho máy biết mạng nào đáng ngờ, và quan trọng hơn là ngăn nó tự lao vào những mạng đó. Nếu không chỉnh, nhiều máy vẫn sẽ tự nhớ rồi kết nối lại các mạng cũ, kể cả khi đó là Wi‑Fi quán cà phê bạn chỉ dùng một lần.
Một số bản Android stock trên Pixel có tính năng cảnh báo mạng, cho phép thông báo khi thiết bị nối vào mạng không mã hoá, hoặc khi mạng cố theo dõi thiết bị hay số của bạn. Đây là nền tảng để bảo mật Wi‑Fi công cộng: bạn cần bật mọi tuỳ chọn cảnh báo liên quan đến mạng không an toàn, chứng chỉ không tin cậy, hay cổng đăng nhập lạ. Cài đặt Wi‑Fi Android này biến mỗi lần kết nối thành một lần kiểm tra chứ không phải canh bạc.
Cài đặt thứ hai là hạn chế kết nối tự động. Quan điểm ở đây rất rõ: bất kỳ mạng công cộng nào cũng phải cần một lần chạm thủ công trước khi được phép dùng lại. Không có chuyện máy âm thầm bám lại Wi‑Fi sân bay, khách sạn, hay quán net sau nhiều tuần. Bạn đánh đổi một chút tiện lợi để đổi lấy việc giảm đáng kể bề mặt tấn công.
3–4: Khoá thiết bị khi kết nối đáng ngờ và khi ngoại tuyến
Bảo mật Wi‑Fi không chỉ là câu chuyện gói tin. Khi điện thoại bị mất đúng lúc đang nối vào một mạng lạ, toàn bộ dữ liệu bên trong là phần thưởng trọn gói cho kẻ trộm. Android cung cấp Theft Protection với tuỳ chọn Theft Detection Lock, một tính năng sẽ tự khoá máy khi thuật toán phát hiện chuyển động bất thường như việc ai đó giật máy và bỏ chạy. Đây là lớp khoá vật lý song hành với mọi chính sách mạng bạn đặt ra.
Trên đó nữa là Offline Device Lock: máy sẽ tự động khoá khi rơi vào trạng thái ngoại tuyến, và để mở lại, bạn buộc phải nhập mật khẩu hoặc PIN, không thể dùng sinh trắc học. Điều này cực hữu ích khi bạn kết nối vào Wi‑Fi công cộng rồi tắt dữ liệu di động; nếu máy bị tấn công, kẻ khác không thể lợi dụng việc thiết bị đang mở khoá để lục tung tài khoản, ứng dụng và nội dung nhạy cảm. Một câu nói đáng trích là: “Offline Device Lock là một lớp bảo mật bổ sung cho ứng dụng và dữ liệu của bạn bên trên Theft Detection Lock”.
Tôi coi hai cài đặt này là hàng rào bắt buộc. Bạn có thể mua điện thoại có Privacy Display, Secure Folder hay các tính năng màn hình chống soi như trên một số mẫu Galaxy mới, nhưng nếu không ép máy khoá lại khi có bất thường, mọi lớp bảo vệ hiển thị vẫn dễ dàng bị bỏ qua bằng một lần mất máy trên Wi‑Fi công cộng.
5–7: Kiểm soát theo dõi, bàn phím và không gian dữ liệu riêng
Wi‑Fi công cộng ngày nay không chỉ là router và khách; nó còn là bãi săn cho thiết bị theo dõi Bluetooth và các dịch vụ thu thập dữ liệu nền. Android đã hỗ trợ cảnh báo tracker lạ, kể cả thẻ như AirTag, giúp phát hiện nếu ai đó âm thầm bỏ thiết bị vào túi hay xe của bạn. Khi đang dùng chung mạng đông người, bật Unknown tracker alerts là tối thiểu để chống việc bị theo dõi di chuyển.
Một cài đặt ẩn khác nhiều người bỏ qua là quyền riêng tư của Gboard. Bàn phím mặc định này thường bật sẵn việc gửi dữ liệu nhập liệu của bạn lên máy chủ để huấn luyện và phục vụ các dịch vụ khác. Trong bối cảnh bạn nhập mật khẩu Wi‑Fi công cộng, mã OTP ngân hàng hay email công việc, việc để mọi thứ chảy về máy chủ là đi ngược mục tiêu bảo vệ dữ liệu Android.
Cuối cùng, hãy tận dụng các không gian dữ liệu riêng như Secure Folder trên một số máy, vốn cho phép tạo khu vực bảo vệ để lưu ứng dụng và dữ liệu nhạy cảm. Ý tưởng là: dù đang kết nối Wi‑Fi công cộng, vùng này vẫn nằm sau thêm một lớp xác thực, tách biệt khỏi phần còn lại của hệ thống. Nói cách khác, kể cả khi bạn buộc phải dùng mạng mở và bị ai đó soi màn hình, những thứ quan trọng nhất vẫn nằm sau ba lớp cửa khoá.
Kết luận: Bật 7 cài đặt, biến thói quen Wi‑Fi thành thói quen an toàn
Android không thiếu tính năng bảo mật ẩn; vấn đề là chúng thường bị giao về ở trạng thái tắt và chờ bạn chủ động bật lên. Khi bạn dùng điện thoại ở nơi công cộng, rủi ro không chỉ đến từ gói dữ liệu mà còn từ ánh mắt người bên cạnh có thể đọc email, tin nhắn và tài liệu nhạy cảm trên màn hình. Nếu vẫn khư khư giữ thói quen “mở máy là nối Wi‑Fi”, bạn đang đặt niềm tin vào mặc định thay vì vào chính mình.
Thông điệp ở đây rất đơn giản: dành vài phút đầu tiên với điện thoại mới để tinh chỉnh cài đặt Wi‑Fi Android, bật cảnh báo mạng nguy hiểm, khoá khi ngoại tuyến, kiểm soát bàn phím và tracker, và dùng thêm không gian dữ liệu riêng khi cần. Quy trình thiết lập ngắn, không cần kỹ thuật cao, nhưng đổi lại là một chiếc máy khó bị khai thác hơn nhiều, dù bạn đang ngồi ở quán cà phê, sân bay hay văn phòng mở. Thói quen kết nối của bạn chính là bức tường lửa quan trọng nhất.